Son doğrulama: Eylül 2026 · cPanel 136 test hesabında denendi, sunucu sertleştirme kartları resmî Ubuntu ve AlmaLinux dokümanlarına göre gözden geçirildi
Bu rehberde
Web sitesi ve sunucu güvenliği tek bir ayardan ibaret değildir; panel erişiminden e-posta kayıtlarına kadar birkaç katmanın birlikte çalışmasını gerektirir. Bu rehber, Narhost’ta hangi güvenlik işleminin hangi kartta anlatıldığını konuya göre gruplar. Aşağıdaki beş soru en sık sorulanlardır.
Web sitesi ve sunucu güvenliğinin ilk katmanı, kim neye hangi şifreyle girebiliyor sorusudur. Paylaşımlı hostingde bu, cPanel ve e-posta şifrelerinizle sınırlıdır; VPS ve VDS’te buna sunucunun root şifresi ve SSH erişimi de eklenir, çünkü bu ürünlerde işletim sistemi düzeyindeki güvenlik tamamen sunucuyu teslim alan sizin sorumluluğunuzdadır. Şifreleri düzenli aralıklarla değiştirmek ve mümkün olan yerde şifre yerine anahtar kullanmak, otomatik deneme yapan botların çoğunu tek başına eler; bu tür tekrarlı deneme saldırılarının nasıl işlediğini blogumuzdaki brute force nedir yazısında ayrıntılı anlattık. Aynı kullanıcı adı ve şifreyi birden fazla serviste kullanmamak, bir servisteki sızıntının diğerlerine sıçramasını önler; bu basit alışkanlık, karmaşık bir araç gerektirmeden risk azaltır.
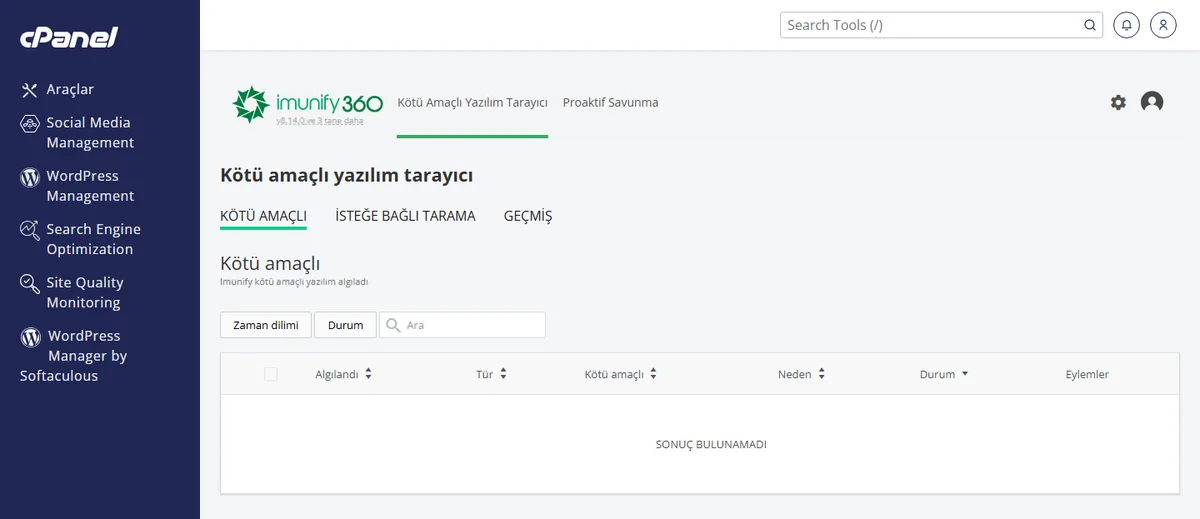
Sunucu erişimi güvende olsa da site kendi katmanında ayrıca korunmalıdır: WordPress eklentileri, dosya izinleri ve zararlı dosya taraması burada devreye girer. cPanel hesabınızda kurulu Imunify360, dosya taramasını ve şüpheli süreç uyarılarını panelden görmenizi sağlar; bu bir pazarlama iddiası değil, panelde bulunan bir araçtır ve nasıl çalıştığını kendi ekranından takip edebilirsiniz. Eski bir eklenti sürümü ya da güncellenmemiş bir tema, sitenizin en sık istismar edilen açık noktasıdır; bu yüzden site güvenliği tek bir eklenti kurmaktan ibaret değildir, düzenli güncelleme de aynı katmanın parçasıdır.
Bu bölüm yalnızca VPS ve VDS için geçerlidir; paylaşımlı hostingde SSH erişimi yoktur ve işletim sistemi düzeyindeki ayarlar Narhost tarafından yönetilir. VPS ve VDS’te ise root sizdedir, Narhost sunucuyu ve ağı sağlar; güvenlik duvarı, kullanıcı yönetimi ve paket güncellemesi sunucuyu teslim alan sizin sorumluluğunuzdadır. Yeni bir sunucu teslim aldığınızda bu üç adımı ilk saatte tamamlamak, sunucunuzun otomatik tarama botlarının hedefi olmasını büyük ölçüde önler; sıra önemlidir, güvenlik duvarını açmadan root ile SSH girişini kapatmak sizi sunucudan dışarıda bırakabilir.
Alan adınız adına sahte e-posta gönderilmesi (domain spoofing) hem müşterilerinizin hem de kendi kurumsal itibarınızın riske girmesi demektir; SPF, DKIM ve DMARC kayıtları bu riski azaltan üç savunma katmanıdır ve birlikte çalışır. Konuyu ayrıntılı anlattığımız domain spoofing nedir yazısına blog tarafından bakabilirsiniz.
HTTPS artık bir seçenek değil, hem ziyaretçi güveni hem de tarayıcı uyarıları açısından zorunluluktur. cPanel’de sertifika kurulumu ve zorunlu HTTPS yönlendirmesi cPanel’in resmi SSL/TLS dokümanına göre iki ayrı adımdır: önce sertifika kurulur, sonra tarayıcıların HTTP’ye geri dönmesini önleyen HSTS ayarı açılır.
Güvenlik önlemleri riski azaltır ama sıfırlamaz; bir saldırı ya da yanlış bir yapılandırma değişikliği olduğunda geri dönebileceğiniz bir yedek noktası hâlâ son çaredir. Önemli bir güvenlik ayarını değiştirmeden önce güncel bir yedek almak, yanlış giden bir adımı geri almanın tek garantili yoludur. Yedek alma, indirme ve geri yükleme adımlarının tamamını ayrı bir rehberde topladık: yedekleme ve geri yükleme rehberi.
Narhost desteği
Şüpheli bir giriş denemesi, hacklenmiş bir site ya da e-posta teslimat sorunu gördüyseniz destek talebine alan adınızı, fark ettiğiniz belirtiyi ve varsa hata metnini birebir ekleyin.
Web Hosting paketlerini inceleyin; SSL ve Imunify360 taraması paketin bir parçasıdır.
Web sitesi ve sunucu güvenliği VPS ve VDS’te müşteriye aittir; Narhost sunucuyu ve ağı sağlar, işletim sistemi güncellemesi, güvenlik duvarı ve kullanıcı yönetimi sunucuyu teslim alan sizin sorumluluğunuzdadır.
Hayır, paylaşımlı hosting paketlerinde SSH erişimi yoktur ve 22 numaralı port dışarıdan kapalıdır. Şifre, e-posta ve SSL gibi güvenlik ayarları cPanel üzerinden yapılır.
SPF hangi sunucuların alan adınız adına e-posta gönderebileceğini listeler, DKIM gönderilen postayı dijital imzayla doğrular, DMARC ise ikisinden de geçemeyen postalara ne yapılacağını belirler. Üçü birlikte kurulduğunda koruma tamamlanır.
Tarayıcılar HTTPS olmayan siteleri “güvenli değil” uyarısıyla işaretler ve formlardan gönderilen veriler şifrelenmeden iletilir. cPanel’deki AutoSSL, alan adınız için ücretsiz sertifikayı otomatik kurar; kurulumun tamamlandığını SSL sertifikası kartındaki doğrulama adımıyla kontrol edebilirsiniz.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.