Son doğrulama: Eylül 2026 · cPanel 136 test hesabında denendi
Hızlı çözüm
Dmarc kaydı nasıl oluşturulur sorusunun kısa cevabı: cPanel → Alan Adları → Bölge Editörü’nden alan adınızın kayıtlarını açın, _dmarc adıyla yeni bir TXT kaydı ekleyin ve değerine v=DMARC1; p=none; rua=mailto:[email protected] yazın. SPF ve DKIM kayıtlarınız zaten çalışıyorsa DMARC bu ikisinin üstüne kurulan bir politika katmanıdır; sahte gönderenleri hemen engellemek yerine önce izlemeye alır.
_dmarc adıyla kayıt ekleyin.p=none politikasını ve rapor adresinizi yazıp kaydedin.| Panel | cPanel |
|---|---|
| Sistem | DNS (Bölge Editörü) · alan adı Narhost ad sunucularını kullanmalı |
| Yetki | cPanel kullanıcısı ya da alan adı DNS yönetim yetkisi |
| Narhost ürünü | Kurumsal E-posta |
Başlamadan önce
DMARC, SPF ve DKIM’in ürettiği sonucu birleştirip alıcı sunucuya “bu iki kontrolden biri geçmezse ne yap” talimatını veren bir politika kaydıdır. SPF gönderici sunucunun yetkili olup olmadığını, DKIM iletinin yolda değişip değişmediğini kontrol eder; DMARC bu iki sonucu alan adınızdaki görünen gönderen adresiyle eşleştirir (hizalama) ve sonucu size raporlar. Kayıt yoksa alıcı sunucular SPF ya da DKIM başarısız olduğunda ne yapacağına kendi kurallarıyla karar verir; bu genelde spam klasörüne atmaktır ve size hiçbir rapor gelmez.
Gmail ve Outlook, alan adınızdan günlük belirli bir hacmin üzerinde e-posta gidiyorsa DMARC kaydını artık şart koşuyor; kayıt yoksa toplu gönderim reddedilebiliyor ya da doğrudan spam’e düşüyor. Google’ın toplu gönderici kuralları ve Microsoft’un gönderim politikaları bu şartı ayrı ayrı tanımlar.
Aşağıda dmarc kaydı nasıl oluşturulur sorusunu cPanel üzerinden adım adım cevaplıyoruz.
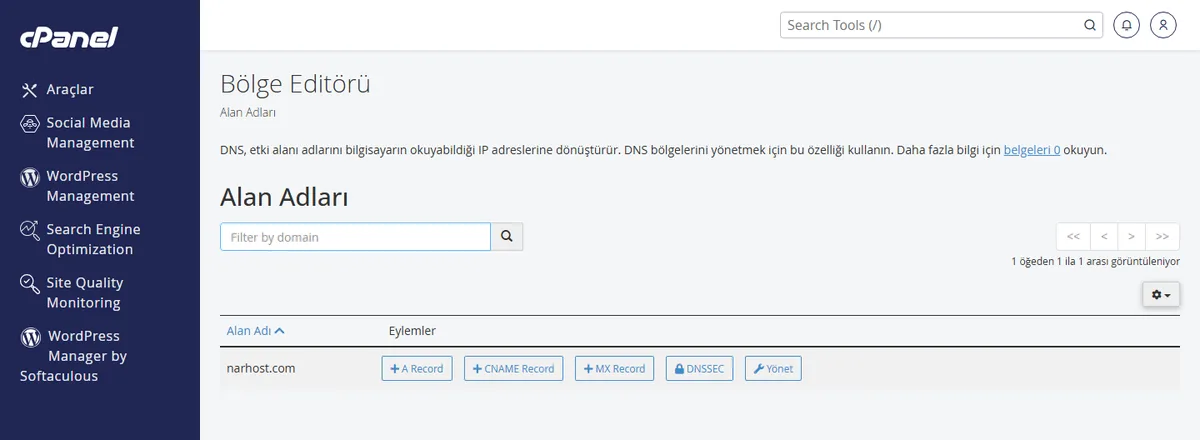
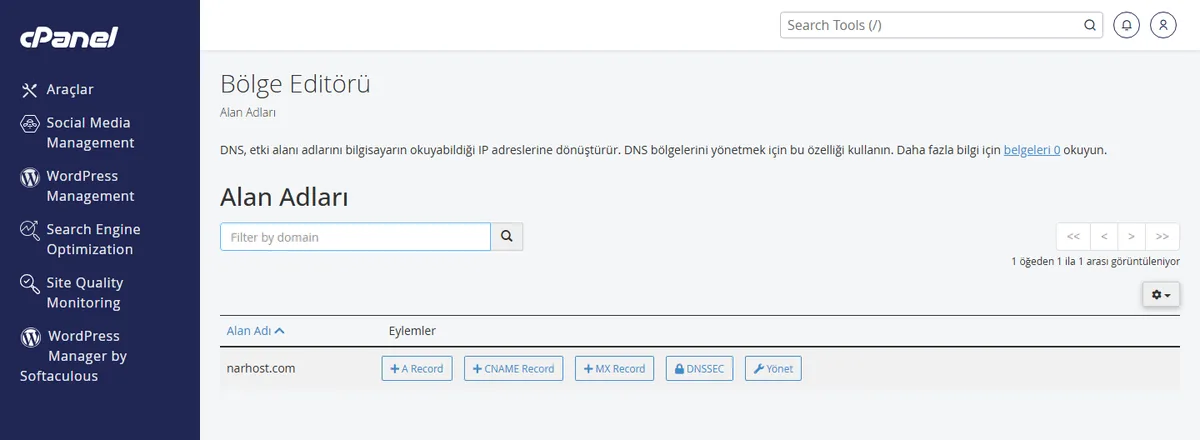
_dmarc yazın (cPanel alan adını otomatik ekler ve _dmarc.ornek.com olur), Kayıt alanına v=DMARC1; p=none; rua=mailto:[email protected] girin ve kaydedin.
Beklenen sonuç: kayıt listesinde _dmarc.ornek.com adıyla yeni bir TXT satırı görünür.
Dikkat
Politikayı doğrudan p=quarantine ya da p=reject ile başlatmayın. SPF ya da DKIM’i hizalamayan meşru bir gönderim (ör. bir pazarlama aracı ya da form eklentisi) varsa kendi postanız karantinaya düşer ya da hiç ulaşmaz. Önce p=none ile raporları birkaç hafta izleyin.
p=none hiçbir postayı engellemez, yalnızca rapor toplar. Raporlarda beklenmeyen bir kaynak görünmüyorsa p=quarantine‘a geçin; bu aşamada hizalamayan postalar alıcının spam klasörüne düşer ama silinmez. Birkaç hafta sorun çıkmazsa p=reject‘e geçin; bu aşamada hizalamayan postalar sunucu tarafında tamamen reddedilir. Kademeler arası en az iki üç hafta beklemek, raporlarda gözden kaçan bir kaynağı fark etme payı bırakır.
rua=mailto:... alanı toplu (aggregate) raporların gideceği adresi belirtir; her katılımcı sunucu günde bir kez XML formatında bir özet gönderir. Bu dosyalar elle okunacak şekilde tasarlanmamıştır; büyük hacimde e-posta gönderiyorsanız raporları görselleştiren bir izleme aracına yönlendirmek daha pratiktir. Küçük hacimde, dosyayı açtığınızda her satırda gönderen IP’yi, SPF ve DKIM sonucunu ve hizalama durumunu görürsünüz; “fail” satırları takip edilmesi gereken kaynaklardır.
Hizalama, SPF ya da DKIM’in kontrol ettiği alan adının, alıcının e-posta programında gördüğü “Kimden” adresindeki alan adıyla aynı ya da alt alan adı olup olmadığıdır. SPF ornek.com için geçse bile “Kimden” adresi baskaalan.com gösteriyorsa DMARC bunu hizalamamış sayar ve politikanızı uygular. Üçüncü taraf bir gönderim aracı kullanıyorsanız o aracın SPF ya da DKIM kaydını alan adınızla hizalayacak şekilde ayarladığından emin olun.
Sonuç
Kaydı ekledikten birkaç saat sonra bir komut satırından nslookup -type=TXT _dmarc.ornek.com çalıştırın; yanıtta v=DMARC1 ile başlayan satırı görüyorsanız kayıt yayılmıştır. İlk toplu rapor genelde 24-48 saat içinde rapor adresinize ulaşır.
Narhost desteği
Kayıt eklendiği hâlde raporlar üç günden uzun süre gelmiyorsa destek talebi açın; talebe alan adınızı, eklediğiniz TXT değerini ve kaydı eklediğiniz saati yazın.
Sonraki adımlar
Evet. SPF ve DKIM ayrı ayrı çalışsa da alıcı sunucuya “biri başarısız olursa ne yap” demezler ve size hiçbir rapor göndermezler. DMARC bu iki kararı toplar ve raporlar.
Hayır. p=none yalnızca izleme yapar, hiçbir postayı reddetmez ya da karantinaya almaz.
Evet, kayıt gönderen alan adına eklenir. Size gelen sahte postaları sizin DMARC kaydınız değil, alıcı tarafın kendi DMARC kontrolü engeller.
Hayır, az sayıda gönderimde XML dosyasını elle de okuyabilirsiniz; hacim arttıkça bir izleme aracı zaman kazandırır.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.