Kısaca özet
- Brute force nedir sorusunun kısa cevabı: bir hesabın parolasını deneme yanılma yöntemiyle, otomatik sistemler aracılığıyla binlerce kombinasyon deneyerek ele geçirmeye çalışan saldırı türüdür.
- Saldırı aslında parolanızı değil parola politikanızdaki boşluğu hedef alır; kısa ve tahmin edilebilir parolalar daha ilk turda düşer.
- Sözlük saldırısı hazır parola listeleriyle ilerler, credential stuffing ise başka bir siteden sızmış kullanıcı adı ve parola çiftini sizde dener.
- En çok zorlanan kapılar WordPress yönetim paneli, FTP, SSH, posta sunucusu ve hosting paneli girişleridir.
- Saldırı başarısız olsa bile zarar verir; her deneme bir süreç ve veritabanı sorgusu başlatır, site yavaşlar, kaynak limiti dolar.
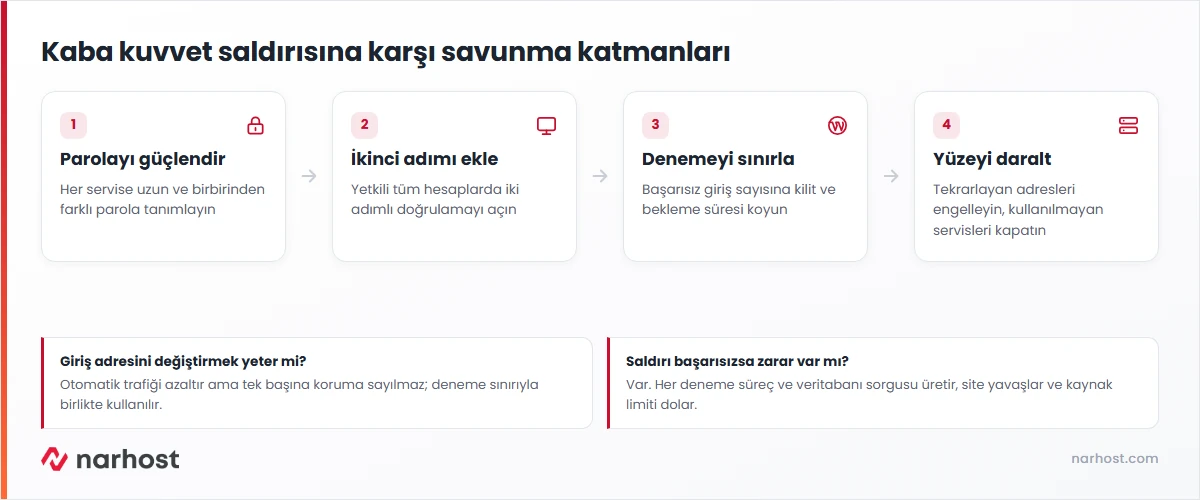
- Savunma tek bir önlem değil katmandır: uzun parola, iki adımlı doğrulama, giriş deneme sınırı, IP engelleme ve kullanılmayan servislerin kapatılması.
Site bir sabah ağırlaşır, panel “kaynak aşımı” uyarısı verir, ziyaretçi sayısı ise dünkü gibidir. Erişim günlüğüne bakınca sebep ortaya çıkar: aynı adresten dakikada onlarca giriş denemesi. Kimse içeri girememiştir ama sunucu bütün gece cevap vermekle meşgul olmuştur. Bu yazıda brute force nedir sorusunu, saldırının hangi kapıları zorladığını ve sizin tarafınızda hangi katmanların kurulması gerektiğini anlatıyoruz.
Brute force nedir ve saldırgan nasıl ilerler?
Brute force, Türkçede kaba kuvvet saldırısı olarak geçer. Mantığı basittir: bir kullanıcı adına karşılık gelen parolayı bulana kadar sistematik biçimde deneme yapmak. İnsan eliyle değil, otomatik olarak, kesintisiz ve çoğu zaman birden fazla kaynaktan aynı anda.
Saldırganın işini kolaylaştıran şey hız değil, hedefin öngörülebilirliğidir. Kullanıcı adı çoğu kurulumda zaten tahmin edilebilir durumdadır; “admin”, şirket adı ya da e-posta adresinin baş kısmı sık rastlanan seçimlerdir. Geriye yalnızca parola kalır. Parola kısa, anlamlı bir kelime ya da bir tarih içeriyorsa denenecek ihtimal sayısı ciddi biçimde küçülür.
Bilgi
Kaba kuvvet saldırısı ile araya girme saldırısı aynı şey değildir. HTTPS bağlantısı trafiğinizi şifreler ve parolanızın hat üzerinde okunmasını engeller; ama doğru parolayı deneme yanılmayla bulan birini durdurmaz. Şifreleme katmanının ne yaptığını SSL sertifikası yazımızda ayrıntılı anlattık.
Sözlük saldırısı ve credential stuffing arasındaki fark
Brute force nedir diye soranların çoğu aslında üç ayrı yöntemi kastediyor ve bu üçünün savunması birbirinden farklı. Saf kaba kuvvet karakter kombinasyonlarını sırayla üretir ve en yavaş olanıdır. Sözlük saldırısı, insanların gerçekte kullandığı parolalardan derlenmiş hazır listelerle çalışır; çok daha az denemeyle sonuca ulaştığı için yaygındır.
Credential stuffing ise bambaşka bir mantık kurar. Başka bir sitede yaşanan veri sızıntısından elde edilen kullanıcı adı ve parola çiftleri, aynı kişinin diğer hesaplarında denenir. Burada parolanızın uzunluğu sizi kurtarmaz; sorun parolanın tekrar kullanılmış olmasıdır. Bu yüzden panel parolanız, e-posta parolanız ve veritabanı parolanız birbirinden farklı olmak zorundadır.
Dikkat
Başarısız giriş denemelerinin hepsini “nasılsa giremiyorlar” diye geçmeyin. Deneme sayısı yeterince arttığında hesap ele geçirilmese bile site cevap veremez hâle gelir. Paylaşımlı hosting kullanıyorsanız kaynak limitini doldurup kendi sitenizi kendiniz kapatmış olursunuz; sunucu kullanıyorsanız bellek ve işlemci baskısı diğer servislere yansır.
En çok hedeflenen giriş noktaları hangileri?
Saldırı trafiği rastgele dağılmaz. Standart kurulumlarda adresi baştan bilinen ve dışarıya açık duran servisler önce zorlanır. Aşağıdaki tablo hedefleri, günlüklerde bıraktıkları izi ve o kapıya özgü savunmayı bir arada veriyor.
| Hedef | Belirti | Savunma |
|---|---|---|
| WordPress yönetim paneli | Erişim günlüğünde giriş sayfasına dakikada onlarca istek, kaynak kullanımında ani sıçrama | Giriş deneme sınırı, iki adımlı doğrulama, giriş adresinin değiştirilmesi |
| FTP | Çok sayıda başarısız oturum kaydı, alışılmadık ülkelerden bağlantı | FTP yerine şifreli SFTP, kullanılmayan FTP hesaplarının silinmesi, IP kısıtı |
| SSH | Kimlik doğrulama günlüğünde tekrarlayan başarısız kayıtlar, bilinmeyen kullanıcı adları | Parola yerine anahtarla giriş, yönetici hesabıyla doğrudan girişin kapatılması, deneme sınırı |
| Posta sunucusu | Giden kuyruğunda tanımadığınız iletiler, sunucu adresinin kara listeye düşmesi | Her posta kutusuna ayrı ve uzun parola, giden ileti limiti, eski hesapların kapatılması |
| Hosting paneli girişi | Panel günlüğünde yığın hâlinde başarısız giriş, oturum uyarıları | Panel girişini IP ile sınırlama, iki adımlı doğrulama, yönetici sayısını azaltma |
Listedeki ortak nokta dikkat çekicidir. Hedeflerin çoğu, kurulum sırasında açılıp sonra kullanılmadığı hâlde açık bırakılan servislerdir. Kullanmadığınız her giriş noktası, savunmanız gereken bir kapı daha demektir.
Brute force nedir sorusunun sunucu tarafındaki karşılığı
Konuya yalnızca hesap güvenliği olarak bakmak eksik kalır. Giriş sayfasına gelen her istek boşa gitmez; sunucu tarafında gerçek bir maliyet üretir. İstek bir PHP süreci başlatır, oturum kontrolü için veritabanına sorgu gider, parola karşılaştırması işlemci harcar. Tek istek için bunlar önemsizdir, saniyede onlarca istek için değildir.
Sonuç genellikle şöyle görünür: site açılıyor ama ağır, yönetim paneli tepki vermiyor, arada 503 hatası düşüyor. Ziyaretçi trafiğinde bir artış olmadığı için sebep uzun süre anlaşılamaz. Paylaşımlı pakette barınıyorsanız kaynak limitiniz dolar; sanal ya da fiziksel sunucudaysanız bellek tükenir ve veritabanı servisi düşer.
Örnek senaryo
Bir mobilya üreticisinin kurumsal sitesi hafta sonu boyunca açılmadı, pazartesi kendiliğinden düzeldi. Erişim günlüğünde iki gün boyunca yönetim paneline gelen yüz binin üzerinde istek vardı. Hiçbiri başarılı olmamıştı. Firma giriş deneme sınırını beş denemeyle sınırlandırdı, yönetici hesabına iki adımlı doğrulama tanımladı ve tekrarlayan adresleri güvenlik duvarında engelledi. Sonraki hafta aynı trafik geldi ama sitede yavaşlama görülmedi, çünkü istekler giriş sayfasına ulaşmadan kesiliyordu.
Savunmayı katman katman kurun
Tek bir önleme yaslanan kurulum kırılgandır. Etkili olan, her biri saldırının farklı bir aşamasını zorlaştıran katmanların üst üste binmesidir.
Parola politikası. Uzunluk, karmaşıklıktan daha belirleyicidir. Birbiriyle ilgisiz kelimelerden kurulu uzun bir parola, kısa ve sembol dolu bir paroladan daha dayanıklıdır. Her servis için ayrı parola kullanın ve bunları bir parola yöneticisinde saklayın. Uluslararası kabul gören kimlik doğrulama önerileri OWASP kimlik doğrulama rehberinde toplu hâlde bulunuyor.
İki adımlı doğrulama. Parola ele geçse bile giriş tamamlanmaz. Yönetici yetkisi olan her hesapta açılmalıdır; blog yazarı hesapları için bile ihmal edilmemesi gerekir.
Giriş deneme sınırı. Belirli sayıda başarısız denemeden sonra hesabın ya da adresin geçici olarak kilitlenmesi, saldırının ekonomisini bozar. WordPress tarafında bu işi üstlenen eklentileri eklenti seçimi yazımızda ele aldık.
IP engelleme ve kısıtlama. Tekrarlayan adresler güvenlik duvarı seviyesinde engellenir. Yönetim paneline yalnızca ofis ya da sabit adresinizden erişiyorsanız girişi tümüyle o adrese kısıtlamak en kesin çözümdür.
Giriş adresini değiştirme. Standart yönetim adresini farklı bir adrese taşımak saldırıyı imkânsız kılmaz ama otomatik trafiğin büyük bölümünü hedefsiz bırakır. Tek başına değil, diğer katmanlarla birlikte anlamlıdır.
Kullanılmayan servisleri kapatma. Yıllar önce açılmış bir FTP hesabı, devredilmiş bir posta kutusu ya da artık kullanılmayan bir alt panel girişi savunmasız kapılardır. Hesap listelerini altı ayda bir gözden geçirin. Sunucu güvenliğini sıkılaştırma adımları için WordPress resmî sıkılaştırma dokümanı iyi bir başlangıç noktasıdır.
Günlüklerden saldırıyı nasıl fark edersiniz?
Brute force nedir sorusuna verilecek en somut cevap günlük kayıtlarında duruyor; sunucu saldırıyı sessizce kaydeder, yeter ki bakılsın. Erişim günlüğünde aynı adresten gelen ve hepsi giriş sayfasına yönelen kısa aralıklı istekler ilk işarettir. Kimlik doğrulama günlüğünde arka arkaya başarısız kayıtlar, üstelik sizde hiç tanımlı olmayan kullanıcı adlarıyla, ikinci işarettir.
Üçüncü işaret dolaylıdır: kaynak kullanım grafiğinde ziyaretçi sayısıyla açıklanamayan sıçramalar. Bu üçü bir aradaysa değerlendirme nettir. Panel üzerinden günlüklere erişemiyorsanız hosting sağlayıcınızdan belirli bir tarih aralığı için erişim kaydı isteyebilirsiniz.
Saldırı sonrasında ne yapmalısınız?
Girişin başarılı olduğundan şüpheleniyorsanız sıralama önemlidir. Önce bütün yönetici parolaları değiştirilir, ardından açık oturumlar sonlandırılır. Sonra kullanıcı listesi kontrol edilir; sonradan eklenmiş yetkili hesaplar silinir. Veritabanı ve dosya sistemi, siz eklemediğiniz hâlde değişmiş dosyalar için karşılaştırılır.
Temiz bir yedeğiniz varsa toparlanma çok daha hızlı olur. Yedek yoksa hangi dosyanın ne zaman değiştiğini çözmek günler alabilir. Yedek düzeninizin nasıl kurulması gerektiğini yedekleme yazımızda anlattık.
Sonuç
Brute force nedir sorusunun pratik karşılığı şudur: sabırlı, otomatik ve ucuz bir saldırı. Bu yüzden onu pahalı hâle getiren savunmalar işe yarar. Uzun ve tekrarsız parola, iki adımlı doğrulama, deneme sınırı ve kullanılmayan servislerin kapatılması bir araya geldiğinde saldırganın hesabı tutmaz ve hedef değiştirir.
Uygulanabilir kontrol listesi
- Yönetici hesaplarının parolalarını uzun ve birbirinden farklı hâle getirin.
- Yetkili her hesapta iki adımlı doğrulamayı açın.
- Giriş deneme sınırını tanımlayın ve kilitlenme süresini belirleyin.
- Tekrarlayan saldırgan adresleri güvenlik duvarında engelleyin.
- Yönetim paneline erişimi mümkünse sabit adresinizle sınırlayın.
- Kullanılmayan FTP, posta ve panel hesaplarını silin.
- Erişim ve kimlik doğrulama günlüklerini ayda bir gözden geçirin.
- Yedeklerin alındığını ve geri yüklenebildiğini düzenli olarak doğrulayın.
Sıkça sorulan sorular
Brute force nedir, kimler hedef olur?
Parolayı deneme yanılmayla bulmaya çalışan otomatik saldırı türüdür. Hedef seçimi kişisel değildir; tarama yapan sistemler internete açık bütün giriş noktalarını sırayla dener. Küçük bir tanıtım sitesi de kurumsal bir portal kadar sık zorlanır.
Site yavaşladı, sebebi saldırı mı anlayabilir miyim?
Erişim günlüğünde ziyaretçi sayısıyla orantısız biçimde çok sayıda giriş isteği görüyorsanız kuvvetli bir işarettir. Kaynak kullanımındaki artışın trafik artışıyla açıklanamaması da aynı yöne işaret eder.
Giriş adresini değiştirmek tek başına yeterli mi?
Hayır. Otomatik trafiğin önemli bölümünü hedefsiz bırakır ve sunucu yükünü düşürür, ancak adres öğrenildiğinde koruma ortadan kalkar. Deneme sınırı ve iki adımlı doğrulamayla birlikte kullanılmalıdır.
İki adımlı doğrulama kullanıcı deneyimini zorlaştırmaz mı?
Yalnızca yönetici ve editör hesaplarında açarsanız ziyaretçi tarafında hiçbir değişiklik olmaz. Yönetici için de günde bir kez uygulanan kısa bir adımdır; hesabın ele geçmesinin maliyetiyle kıyaslanamaz.
Hosting paketi bu saldırıları kendisi engellemez mi?
Sunucu tarafında bazı önlemler bulunur, ancak uygulama seviyesindeki giriş korumasını site sahibi kurar. Sunucunun hangi işi üstlendiğini ve sizin hangi katmandan sorumlu olduğunuzu WordPress hosting tercihi yazımızda karşılaştırdık.
İlgili bir karar için SQL injection nedir yazısını da okuyun.
Narhost’ta
WordPress hosting paketlerinde ücretsiz SSL, Türkçe cPanel ve tek tıkla WordPress kurulumu hazır gelir; güvenlik eklentilerinizi kurup giriş korumasını ilk günden devreye alabilirsiniz.