Son doğrulama: Eylül 2026 · cPanel 136 test hesabında denendi
Hızlı çözüm
SPF kaydı nasıl oluşturulur sorusunun kısa cevabı: cPanel → E-posta → E-posta Doğrulama sayfasında SPF satırının yanındaki Kur düğmesine basmak; cPanel doğru sözdizimini otomatik yazar. Üçüncü taraf gönderim varsa (Google Workspace, pazarlama aracı) kaydı elle açıp include: eklemek gerekir.
include: ekleyin.nslookup -type=TXT alanadi.com ile doğrulayın.| Panel | cPanel |
|---|---|
| Sistem | Paylaşımlı hosting (CloudLinux) |
| Yetki | cPanel kullanıcısı |
| Narhost ürünü | Kurumsal E-posta |
Başlamadan önce
include: değeri.SPF (Sender Policy Framework), alan adınız adına e-posta göndermeye yetkili sunucuları DNS üzerinde bir TXT kaydıyla ilan eder. Alıcı sunucu bir e-posta aldığında gönderen IP’nin bu listede olup olmadığına bakar; listede yoksa mesaj spam’e düşer ya da tamamen reddedilir. SPF kaydı olmayan alan adları kimlik sahteciliğine (spoofing) daha açıktır ve teslim oranı zamanla düşer.
cPanel’de E-posta → E-posta Doğrulama ekranı hesabın SPF durumunu gösterir ve eksikse tek tıkla kurar (bkz. cPanel’in resmi Email Authentication dokümanı). Bu, doğru sözdizimini garanti eden en hızlı yoldur; elle yazımda sık görülen hatalar (fazla boşluk, eksik ~all) burada oluşmaz.
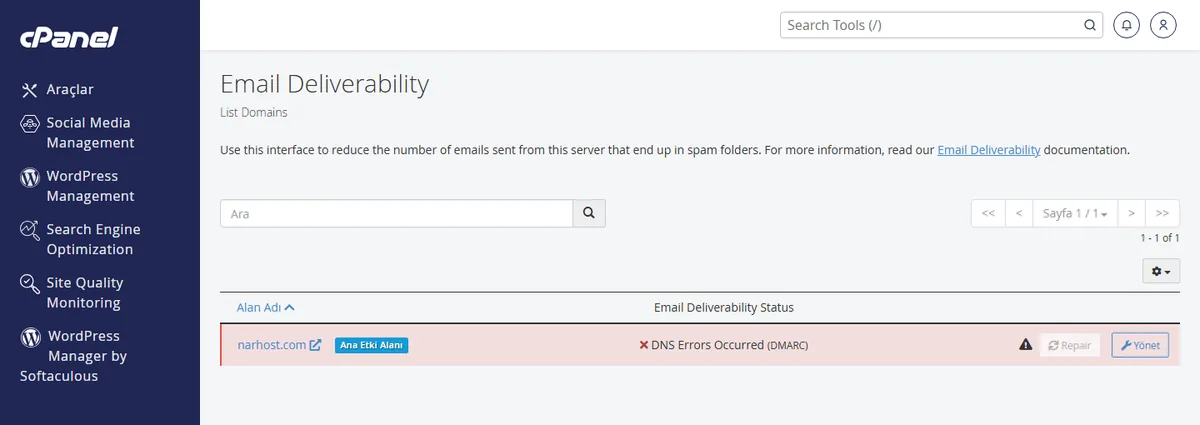
+mx yönergesini içeren bir TXT kaydını otomatik oluşturur.
Beklenen sonuç: SPF satırı birkaç dakika içinde “Etkin” durumuna geçer.
include: satırını mevcut kaydın içine ekleyin; ayrı bir TXT kaydı oluşturmayın.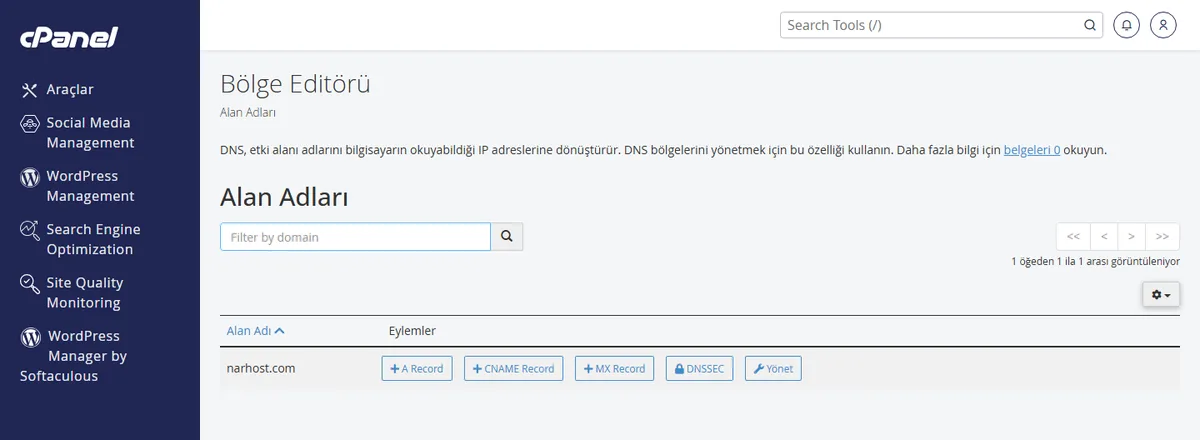
Dikkat
Bir alan adında yalnızca tek bir SPF kaydı geçerlidir. İkinci bir v=spf1 TXT kaydı eklemek (örneğin eski kayıt silinmeden yenisi kurulursa) SPF’yi tamamen geçersiz kılar; alıcı sunucular kaydın tamamını yok sayar. Mevcut kaydı düzenleyin, yenisini eklemeyin.
Elle yazım gerekiyorsa (Bölge Editörü’nde TXT tipi seçilip) tipik biçim şudur: v=spf1 +a +mx +ip4:203.0.113.0/24 include:_spf.google.com ~all. Sondaki nitelik önemlidir: ~all (softfail) listede olmayan gönderenleri şüpheli işaretler ama reddetmez; -all (hardfail) doğrudan reddeder. Yeni kurulan bir kayıtta ~all ile başlanır, birkaç hafta sorunsuz çalıştıktan sonra -all‘a geçilir. SPF ayrıca 10 DNS sorgusu sınırına tabidir: her include:, a, mx yönergesi bir sorgu sayar; sınır aşılırsa kayıt bütünüyle geçersiz olur, bu yüzden gereksiz include: eklenmez. Bu kurallar SPF’nin resmî standardı olan RFC 7208 belgesinde tanımlanır.
Sonuç
Kaydın yayıldığını iki yolla doğrulayın: terminalde nslookup -type=TXT alanadiniz.com çalıştırıp v=spf1 ile başlayan satırı görmek, ya da gönderdiğiniz bir test e-postasının başlığında (header) Authentication-Results satırında spf=pass ifadesini bulmak. Alan adı Cloudflare üzerinden yönetiliyorsa kayıt cPanel’de değil Cloudflare DNS panelinde tutulur; TXT kaydı orada aranır.
include: değerini kayda eklemediniz demektir.Narhost desteği
Talebe şunları ekleyin: alan adınız, SPF kaydının şu anki içeriği (Bölge Editörü’nden kopyalayın), denediğiniz adımlar ve varsa nslookup çıktısı.
Sonraki adımlar
Gönderebilirsiniz ama teslim oranı düşer. Gmail ve Outlook gibi büyük sağlayıcılar SPF’siz alan adlarından gelen postaları daha sık spam klasörüne atar; kurumsal yazışmalarda kayıt eksikliği güvenilirliği zedeler.
Hayır. SPF hangi sunucunun göndermeye yetkili olduğunu, DKIM ise mesajın yolda değişmediğini imzayla kanıtlar. İkisi birlikte kullanılır, biri diğerinin yerini tutmaz.
Alan adı Cloudflare’de yönetiliyorsa TXT kaydı Cloudflare DNS panelinden eklenir, cPanel Bölge Editörü o alan adı için etkisizdir; cPanel yalnızca ad sunucuları kendisindeyse kaydı tutar.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.