Son doğrulama: Eylül 2026 · cPanel 136 test hesabında denendi
Hızlı çözüm
401 Unauthorized, sunucunun isteği kimlik doğrulaması yapılmadığı için reddettiği anlamına gelir; 401 unauthorized hatası çoğu vakada yanlış girilen dizin parolasını düzeltmek, cPanel Dizin Gizliliği ayarını gözden geçirmek ve tarayıcıda kayıtlı eski kimlik bilgisini temizlemekle çözülür.
.htaccess kuralının eriştiğiniz yolu kilitlemediğini doğrulayın.| Panel | cPanel |
|---|---|
| Sistem | Paylaşımlı hosting, WordPress ya da parolayla korunan dizin; kendi sunucunuzda Apache/Nginx yetkilendirmesi |
| Yetki | cPanel kullanıcısı ya da WordPress yöneticisi |
| Narhost ürünü | Web Hosting, WordPress Hosting |
Başlamadan önce
.htaccess dosyasını değiştirecekseniz cPanel Dosya Yöneticisi’nden önce bir kopyasını indirin.HTTP 401 durum kodu, sunucunun kaynağı korumalı olarak işaretlediğini ve geçerli bir kimlik doğrulaması sunulmadığı için isteği reddettiğini bildirir. Yakın akrabası 403 Forbidden‘dan farkı şudur: 403’te sunucu kimliğinizi bilse bile erişimi yasaklar, 401’de ise geçerli kullanıcı adı ve parola sunulursa erişim açılabilir. HTTP standardına (RFC 9110) göre sunucu bu yanıtla birlikte hangi kimlik doğrulama yöntemini beklediğini de bildirir; bu ayrım çözümü belirler.
Neden genelde üç başlıktan birine çıkar: bir dizin cPanel Dizin Gizliliği (Directory Privacy) ile parola korumasına alınmıştır ve girilen bilgi yanlıştır; tarayıcı ya da uygulama eski, süresi dolmuş bir oturum bilgisini gönderiyordur; ya da WordPress yönetim alanında bir güvenlik eklentisi veya .htaccess içindeki Require / AuthType kuralı istediğiniz yolu kilitlemiştir. REST API veya WordPress giriş uçları da yanlış yapılandırılmış korumada 401 döndürür.
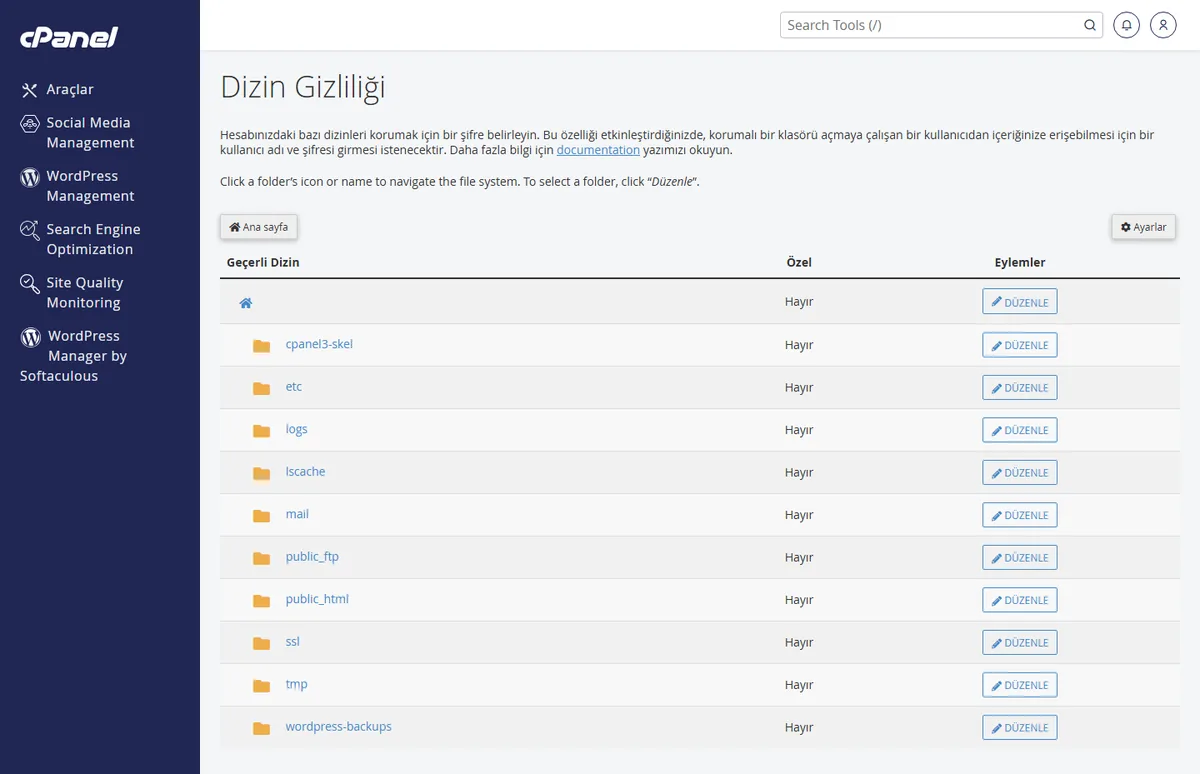
Beklenen sonuç: doğru kullanıcı adı ve parola girildiğinde tarayıcı korumalı sayfayı açar ve 401 ekranı kaybolur.
Tarayıcılar Temel Kimlik Doğrulama (Basic Auth) bilgisini oturum boyunca saklar; parolayı değiştirdiyseniz eski bilgi gönderilmeye devam eder ve hata sürer.
Beklenen sonuç: temiz oturumda doğru bilgiyle giriş yapıldığında sayfa normal yüklenir.
Hata yalnız /wp-admin ya da giriş sayfasında çıkıyorsa genelde bir güvenlik eklentisi ya da elle eklenmiş .htaccess koruması sorumludur. cPanel Dosya Yöneticisi’nden ilgili dizindeki .htaccess dosyasını açıp aşağıdakine benzer bir blok olup olmadığına bakın.
AuthType Basic
AuthName "Restricted Area"
AuthUserFile /home/kullanici/.htpasswds/public_html/wp-admin/passwd
Require valid-user
Bu bloğu siz eklemediyseniz ve koruma istemiyorsanız satırları kaldırıp dosyayı kaydedin; koruma isteniyorsa AuthUserFile yolunun ve parola dosyasının gerçekten var olduğunu doğrulayın. Güvenlik eklentisi kaynaklıysa eklentiyi geçici olarak devre dışı bırakıp hatanın kaybolup kaybolmadığını kontrol edin.
Sonuç
Daha önce 401 veren adresi yeniden açın; doğru kimlik bilgisiyle sayfa geliyorsa ya da koruma kaldırıldıysa sayfa doğrudan açılıyorsa sorun çözülmüştür. Komut satırından curl -I https://siteadresiniz.com/korumali-klasor/ çalıştırıp durum kodunu da görebilirsiniz; beklenen sonuç kimlik doğrulama sonrası 200’dür, 401 değildir.
.htaccess içinde beklenmedik bir Require kuralı olabilir; dosyayı yedekten geri yükleyin. Erişim tümden reddediliyorsa 403 Forbidden hatası kartına da bakın.Narhost desteği
Adımları uyguladıktan sonra hata devam ediyorsa destek talebinize alan adınızı, 401 aldığınız tam URL’yi, hatanın tek klasörde mi tüm sitede mi çıktığını ve denediğiniz adımları ekleyin.
Sonraki adımlar
401, kaynağın kimlik doğrulaması istediğini ve geçerli bilgi sunulursa açılabileceğini gösterir; 403 ise sunucu kim olduğunuzu bilse bile erişimi kesin olarak yasaklar. 401 parola/oturum, 403 ise izin ve kural sorunudur.
Tarayıcının eski kimlik bilgisini gönderdiği durumdur; gizli sekmede deneyin, site verilerini temizleyin. Sorun sürerse cPanel Dizin Gizliliği’nde kullanıcıyı silip yeni parolayla yeniden oluşturun.
Kalıcı olarak 401 dönen bir sayfa arama motorlarınca taranamaz ve dizine alınamaz. Herkese açık olması gereken bir sayfa 401 veriyorsa, korumayı kaldırıp normal 200 yanıtı döndürmeniz gerekir.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.