Son doğrulama: Eylül 2026 · cPanel 136 test hesabında denendi
Hızlı çözüm
Brute force saldırısı nasıl engellenir cpanel hesaplarında iki katmanla çözülür: sunucu tarafında Imunify360 başarısız giriş yığınını otomatik tespit edip IP’yi geçici engeller, sizin tarafınızda ise WordPress giriş denemesi sınırı ve iki faktörlü doğrulama ek koruma sağlar.
| Panel | cPanel |
|---|---|
| Sistem | Paylaşımlı hosting (Imunify360) |
| Yetki | cPanel kullanıcısı |
| Narhost ürünü | Web Hosting, WordPress Hosting |
Başlamadan önce
Bir brute force saldırısında otomatik bir araç giriş ekranına art arda kullanıcı adı/şifre denemesi gönderir. Belirtiler genelde ikidir: cPanel giriş kayıtlarında veya WordPress giriş denemesi loglarında kısa sürede yüzlerce başarısız deneme birikir; bu yoğun deneme trafiği sunucudaki CPU kullanımını da yükseltir, siteniz yavaşlar ya da kaynak tüketimi eşiklerine yaklaşırsınız. Bu belirtiler görüldüğünde brute force saldırısı nasıl engellenir cpanel araçlarıyla aşağıdaki sırayla uygulanır.
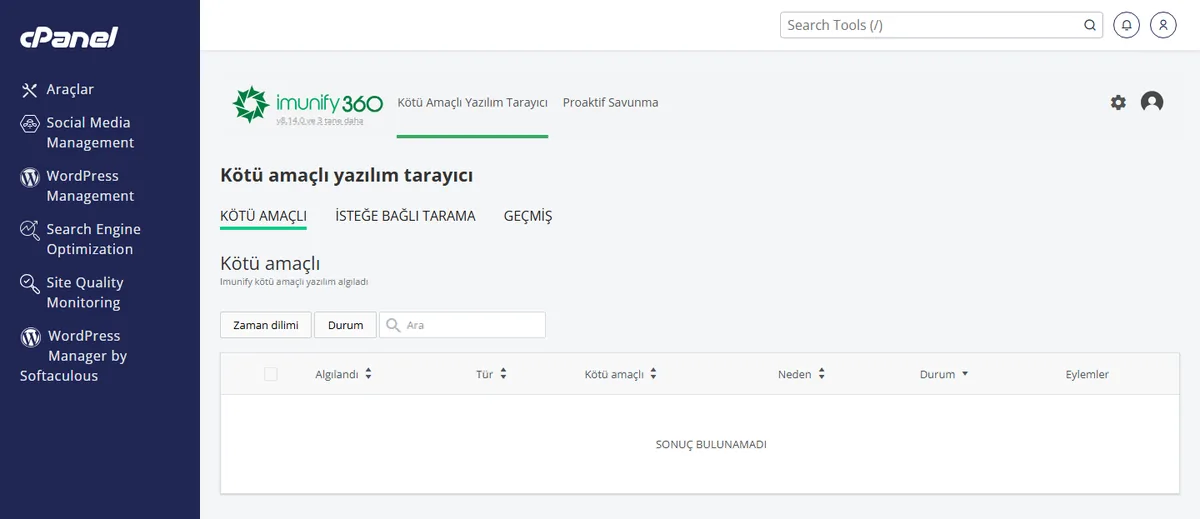
Buradan hesabınıza yönelik son engellenen IP’leri ve gri listeye alınan bağlantıları görürsünüz.
Beklenen sonuç: son 24-48 saatte engellenen IP sayısı ve nedeni (örneğin çok sayıda başarısız giriş) listelenir.
Beklenen sonuç: eklenen IP artık panele ve siteye bağlanamaz, listede “Engellenen” olarak görünür.
Dikkat
Kendi gerçek IP adresinizi yanlışlıkla eklerseniz kendinizi de panelden ve siteden kilitleyebilirsiniz; eklemeden önce IP adresinizi doğrulayın. Yanlış eklerseniz aynı IP Engelleyici sayfasındaki listeden kaydı silerek engeli hemen kaldırabilirsiniz.
Yönetici giriş adresini varsayılandan özel bir adrese değiştirmek otomatik taramaların bir kısmını engeller ama gerçek bir koruma katmanı değildir; adres yeniden bulunabilir ve saldırgan farklı giriş noktalarını deneyebilir. Bu yöntem yalnızca yukarıdaki katmanlara ek bir önlem olarak düşünülmelidir, tek başına yeterli sayılmaz.
Imunify360 panelindeki engellenen IP grafiğini haftalık kontrol etmek saldırı yoğunluğundaki artışı erken gösterir. cPanel kaynak tüketimi grafiğinde ani bir CPU artışı da aynı sinyali verir; kaynak tüketimi izleme kartındaki eşikleri referans alabilirsiniz.
Sonuç
Imunify360 panelinde son 24 saatte engellenen IP sayısının arttığını, WordPress güvenlik eklentinizin engellenen giriş denemelerini kaydettiğini ve kendi IP’nizle panele/siteye sorunsuz bağlanabildiğinizi görüyorsanız koruma katmanları çalışıyor demektir.
Narhost desteği
Talebinize alan adınızı, saldırıyı fark ettiğiniz belirtiyi (CPU artışı veya başarısız giriş sayısı) ve Imunify360’ta gördüğünüz engellenen IP örneklerini ekleyin.
Sonraki adımlar
Narhost paylaşımlı hosting ve WordPress hosting paketlerinde cPanel üzerinde varsayılan olarak açıktır; ayrıca kurulum ya da ek ayar yapmanız gerekmez.
Aynı sayfadaki engellenen IP listesinden kendi IP’nizi bulup kaydı silin; panele giremiyorsanız destek talebiyle kaydın kaldırılmasını isteyin.
Hayır. Otomatik taramaların bir kısmını azaltır ama gerçek koruma Imunify360’ın sunucu katmanından ve WordPress’teki giriş denemesi sınırı ile iki faktörlü doğrulamadan gelir.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.