Web Sitesi Hacklendi, Zararlı Dosyalar Nasıl Bulunur ve Temizlenir
Güncelleme:
4 dakikalık okuma
Narhost Destek Ekibi Güvenlik Duvarı
Son doğrulama: Eylül 2026 · cPanel 136 test hesabında denendi
Hızlı çözüm
Web sitesi hacklendi ne yapmalı diye soruyorsanız kısa cevap şudur: önce erişim şifrelerinizi değiştirin, siteyi geçici olarak kapatın, mevcut hâlin yedeğini alın ve cPanel Imunify360 ile tam tarama başlatın.
cPanel, FTP, veritabanı ve WordPress yönetici şifrelerini değiştirin.
Siteyi bakım moduna alın, ziyaretçi erişimini geçici olarak kapatın.
Temizliğe başlamadan önce mevcut dosyaların ve veritabanının yedeğini alın.
Imunify360’ta tam tarama başlatıp bulunan dosyaları karantinaya alın.
Panel
cPanel
Sistem
Paylaşımlı hosting ve WordPress Hosting (CloudLinux)
Sitenin WordPress mi yoksa başka bir CMS mi olduğunu bilin; adımların bir kısmı WordPress’e özeldir.
Temiz bir yedeğiniz olmayabilir; bu yüzden temizlik öncesi mevcut hâlin yedeğini almanız gerekir (aşağıdaki uyarıya bakın).
En az birkaç saat ayırın; tarama, dosya inceleme ve doğrulama zaman alır.
Web Sitesi Hacklendiğini Gösteren Belirtiler
En sık görülen belirtiler şunlardır: tarayıcıda “Bu site güvenli olmayabilir” uyarısı, hosting hesabından gelen spam gönderimi bildirimi, sitenin bilinmeyen bir adrese yönlendirmesi, cPanel veya WordPress’te tanımadığınız yeni bir yönetici hesabı ve normalden yüksek CPU/disk tüketimi. Bu artışı hesap kaynak tüketimini izleme kartındaki ekrandan görebilirsiniz. Belirtilerden biri bile görülüyorsa aşağıdaki adımları sırayla uygulayın; sıra önemlidir, temizlikten önce erişim kapatılmazsa saldırgan aynı yoldan geri girebilir.
Web Sitesi Hacklendi Ne Yapmalı — Adım Adım Temizlik
Aşağıdaki sıra panel işlemlerinden başlar, dosya ve veritabanı temizliğiyle devam eder.
Şifreleri değiştirin. cPanel, FTP, veritabanı ve WordPress yönetici şifrelerini değiştirin; e-posta hesap şifrelerini de değiştirmek saldırganın hesabınız üzerinden gönderim yapmaya devam etmesini engeller.
Beklenen sonuç: eski şifrelerle yapılan giriş denemeleri reddedilir.
Siteyi bakım moduna alın. Ziyaretçilerin zararlı içerikle karşılaşmaması için WordPress’i bakım moduna alın ya da geçici olarak erişime kapatın.
Mevcut hâlin yedeğini alın. Temizliğe başlamadan önce dosyaların ve veritabanının bir kopyasını çıkarın.
Dikkat
Bu yedek temizlik sırasında bir hata yaparsanız geri dönüş noktanızdır; kendisi hâlâ zararlı dosya içerebilir, bu yüzden ayrı bir yerde saklayın. Temizlik sonrası bazı dosyaları geri getiremeyebilirsiniz; silinen dosyaların geri dönüşü olmayabilir.
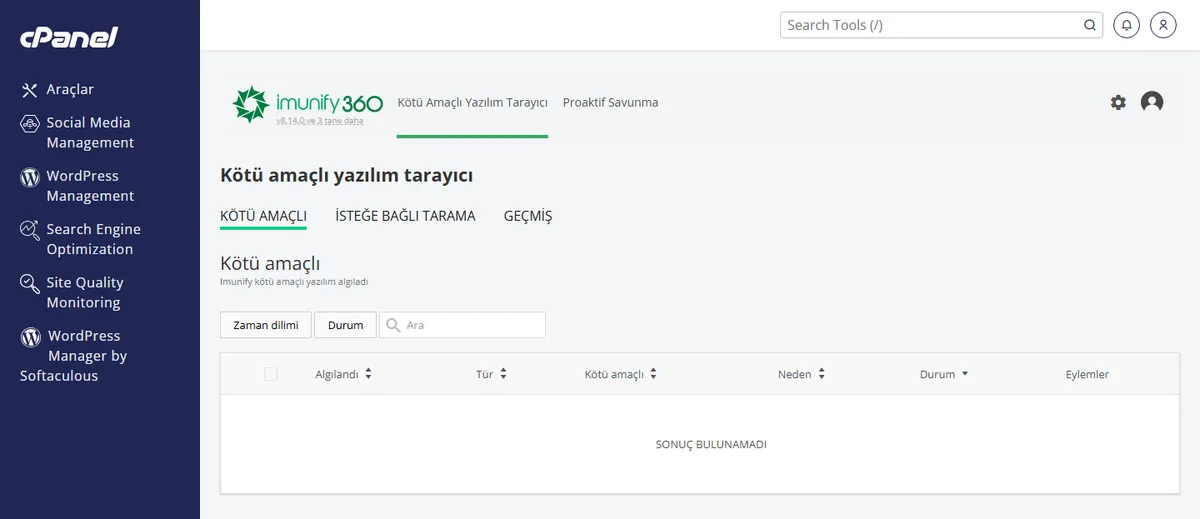
cPanel → Güvenlik → Imunify360 ile tam tarama başlatın. Bulunan dosyalar otomatik olarak silinmez, karantinaya alınır; listeyi inceleyip onaylarsınız. Imunify360 kontrol paneli; taranan dosya sayısı ve karantinaya alınan dosyalar burada listelenir.
Beklenen sonuç: taranan dosya sayısı ve zararlı işaretli dosyaların listesi görünür.
WordPress güvenlik eklentisiyle dosya bütünlüğünü kontrol edin.WordPress güvenlik eklentileri kartındaki adımlarla çekirdek, eklenti ve tema dosyalarını orijinal sürümleriyle karşılaştırın.
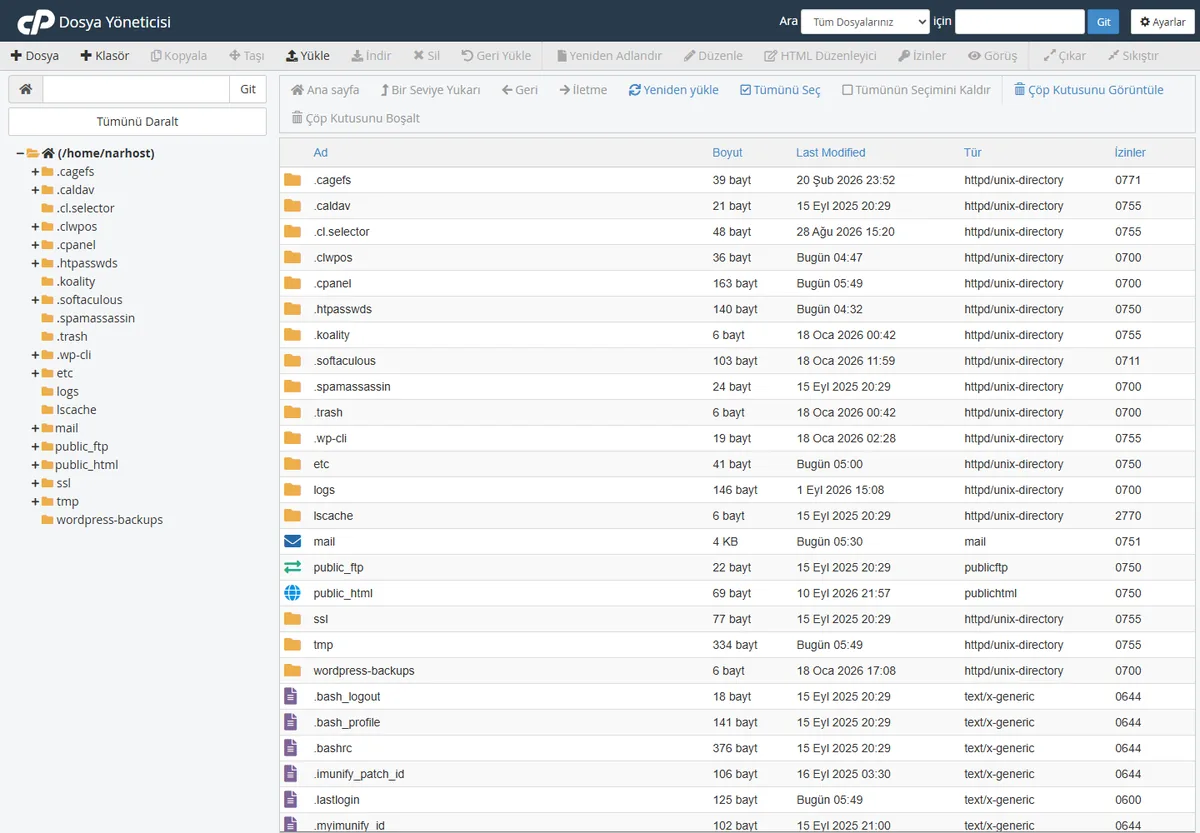
Dosya Yöneticisi’nde bilinmeyen dosyaları temizleyin.wp-content, kök dizin ve önbellek klasörlerinde tarih ve isim olarak sitenize ait olmayan dosyaları silin; WordPress çekirdek dosyalarını resmî bir kopyayla yeniden kurun. cPanel Dosya Yöneticisi; wp-content dizini altında son değişiklik tarihine göre sıralanmış dosya listesi.
Beklenen sonuç: bilinmeyen dosya kalmaz, çekirdek dosyalar orijinal sürümle eşleşir.
Veritabanında zararlı kayıt arayın. phpMyAdmin’de wp_options ve wp_posts tablolarında bilinmeyen bir betik veya yönlendirme kaydı olup olmadığını kontrol edin.
Açığı kapatın. Eklenti, tema ve PHP sürümünü güncel sürüme yükseltin; kullanılmayan eklenti ve temaları tamamen kaldırın. Genel sertleştirme adımları için WordPress’in resmî güvenlik dokümanına da bakabilirsiniz. Bu adım atlanırsa aynı açıktan kısa süre içinde tekrar giriş olur.
Google’a yeniden değerlendirme isteği gönderin. Site tarayıcıda güvenlik uyarısıyla görünüyorsa Search Console’daki güvenlik sorunları bölümünden temizlik sonrası inceleme talep edin.
Tekrarı önlemek için ek tedbir alın. cPanel Güvenlik Merkezi‘ndeki İki Faktörlü Kimlik Doğrulama’yı etkinleştirin, düzenli yedek planı kurun, eklenti ve temaları güncel tutun. Saldırganların büyük kısmı zayıf şifrelere karşı otomatik deneme yöntemini kullanır; bu yöntemi brute force nedir yazımızda anlattık.
Doğrulama
Sonuç
Site tarayıcıda uyarı olmadan açılıyor, Imunify360 taramasında yeni bir zararlı dosya çıkmıyor ve Search Console’daki güvenlik sorunları listesi boş görünüyorsa temizlik tamamlanmış demektir.
Hâlâ Çözülmediyse
Site yine yavaş veya kaynak tüketimi yüksek. Gizli bir betik hâlâ çalışıyor olabilir; kaynak tüketimini yeniden kontrol edin.
E-posta hâlâ spam gönderiyor. Şifre değişikliği yetmemiş olabilir; e-posta hesap şifresini tekrar değiştirin ve gönderim kuyruğunu kontrol edin.
Temizlik sonrası site bozuldu. Gerekli bir dosya yanlışlıkla silindiyse yedekten geri yükleme kartındaki adımlarla önceki temiz yedeğe dönün.
Narhost desteği
Talebe şunları ekleyin: alan adınız, fark ettiğiniz belirti (tarayıcı uyarısı, yönlendirme, spam bildirimi vb.), Imunify360 tarama sonucu varsa ekran görüntüsü ve denediğiniz adımlar.
Web sitesi hacklendi ne yapmalı, en acil adım hangisi?
En acil adım erişim şifrelerini değiştirmek ve siteyi geçici olarak kapatmaktır; bu, saldırganın erişimini keserken ziyaretçilerin zararlı içerikle karşılaşmasını da önler.
Temizlik sonrası Google’daki güvenlik uyarısı ne zaman kalkar?
Search Console’dan yeniden değerlendirme talebi gönderdikten sonra inceleme süreci başlar; ne kadar süreceği Google tarafında değişir, sabit bir süre taahhüt edilmez.
Hacklenme tekrar olur mu, nasıl önlenir?
Eklenti ve tema güncel tutulmaz, zayıf şifreler kullanılmaya devam edilirse tekrar riski yüksek kalır; iki faktörlü kimlik doğrulama, düzenli yedek ve güncel yazılım bu riski azaltır.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.