Son gözden geçirme: Eylül 2026 · openssl, cPanel AutoSSL ve Let’s Encrypt resmi dokümanına göre
Hızlı çözüm
ssl sertifika zinciri hatası, sertifikanızın ara (intermediate) sertifikasıyla birlikte kurulmadığında ortaya çıkar: tarayıcı, sertifikanızı kök makama bağlayan güven zincirini kuramaz ve siteyi güvensiz gösterir. Çözüm, doğru CA bundle’ı (ara sertifika) sertifikayla birlikte yeniden kurmaktır.
| Panel | cPanel ve Plesk |
|---|---|
| Sistem | Paylaşımlı hosting ve harici (satın alınmış) sertifika |
| Yetki | Site sahibi (cPanel/Plesk kullanıcısı) |
| Narhost ürünü | SSL Sertifikası |
Başlamadan önce
Bir SSL sertifikası tek başına güvenilir değildir; onu tanınan bir kök sertifika makamına bağlayan bir ya da birkaç ara sertifika vardır. Tarayıcı, sitenin sertifikasından başlayıp bu ara sertifikalar üzerinden köke ulaşan kesintisiz bir zincir kurabilmelidir. Zincirdeki bir halka eksikse tarayıcı güveni doğrulayamaz ve çoğunlukla NET::ERR_CERT_AUTHORITY_INVALID ya da “unable to verify” uyarısını gösterir.
En sık neden, harici bir sertifika kurulurken yalnız ana sertifikanın (CRT) yüklenip ara sertifikanın (CA bundle) atlanmasıdır. İlginç olan, sorunun her cihazda görünmemesidir: bazı masaüstü tarayıcılar eksik ara sertifikayı kendi deposundan tamamlarken mobil cihazlar tamamlayamaz ve hata orada belirir. Ara sertifika eklenince ssl sertifika zinciri hatası her cihazda ortadan kalkar.
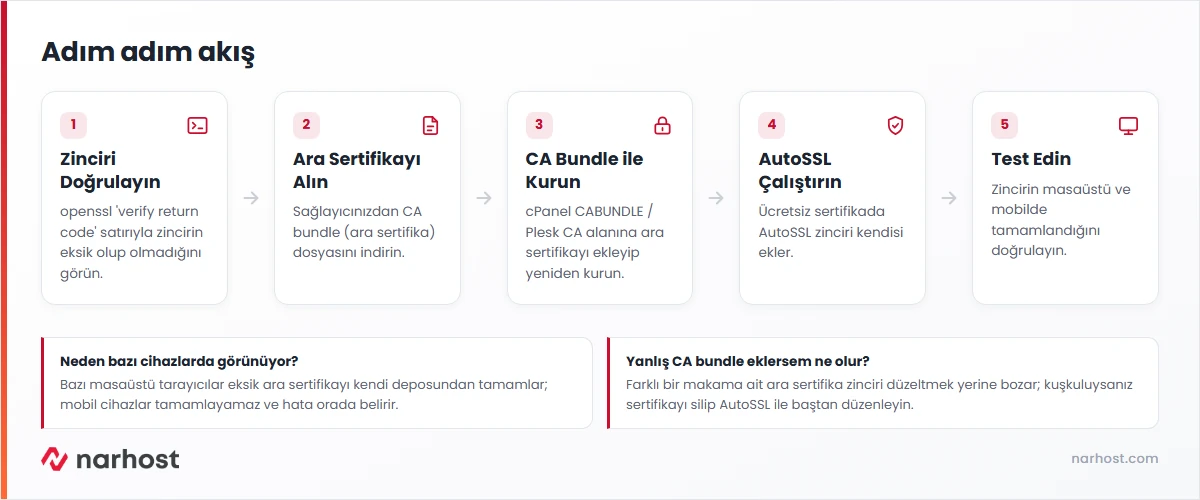
echo | openssl s_client -connect ornek.com:443 -servername ornek.com 2>/dev/null | grep -i "verify return"Beklenen sonuç: Verify return code: 21 (unable to verify the first certificate) gibi bir satır zincirin eksik olduğunu, Verify return code: 0 (ok) ise zincirin tam olduğunu gösterir.
Beklenen sonuç: elinizde ana sertifikanın (CRT) yanında bir de ara sertifika (CA bundle) metni bulunur.
Beklenen sonuç: sertifika, ara sertifikayla birlikte kurulur ve openssl doğrulaması 0 (ok) döner.
Beklenen sonuç: yeni sertifika tam zincirle kurulur, elle CA bundle eklemeye gerek kalmaz.
Dikkat
Yanlış bir ara sertifika (farklı bir markanın ya da farklı bir kök makamın CA bundle’ı) eklemek zinciri düzeltmek yerine büsbütün bozar. Ara sertifikanın, sertifikanızı düzenleyen makama ait olduğundan emin olun; kuşkulanıyorsanız sertifikayı silip AutoSSL ile baştan düzenleyin.
Sonuç
openssl doğrulaması Verify return code: 0 (ok) dönüyor, site hem masaüstünde hem mobil cihazda kilit simgesiyle uyarısız açılıyorsa zincir tamamlanmış demektir. Zincirin eksiksizliğini bağımsız bir çevrimiçi SSL test aracıyla da doğrulayabilirsiniz.
Narhost desteği
Talebinize alan adınızı, sertifikayı nereden aldığınızı, openssl doğrulama satırını ve hatanın hangi cihazlarda çıktığını ekleyin.
Sonraki adımlar
Klasik eksik zincir belirtisidir. Bazı masaüstü tarayıcılar eksik ara sertifikayı kendi deposundan tamamlar, mobil cihazlar tamamlayamaz. Ara sertifikayı (CA bundle) ekleyince iki tarafta da düzelir.
Evet, aynı şeyin iki adıdır. CA bundle, sertifikanızı kök makama bağlayan bir ya da birkaç ara sertifikanın bir arada bulunduğu metindir; cPanel’de “CABUNDLE”, Plesk’te “CA sertifikası” alanına girilir.
Let’s Encrypt normalde zinciri otomatik sağlar; hata alıyorsanız sertifika büyük olasılıkla elle ve eksik kurulmuştur. AutoSSL’i bir kez çalıştırıp sertifikayı yeniden düzenlemek zinciri tam hâliyle geri getirir.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.