Son gözden geçirme: Eylül 2026 · Google Chrome, Apache .htaccess ve MDN resmi dokümanına göre
Hızlı çözüm
mixed content sorunu nasıl çözülür sorusunun yanıtı, HTTPS ile açılan sayfada HTTP üzerinden yüklenen görsel, betik, stil ve iframe adreslerini bulup hepsini HTTPS’e çevirmektir. Tarayıcı konsolunda hangi kaynağın güvensiz yüklendiğini görür, bu adresleri düzeltir ve tüm trafiği HTTPS’e yönlendirirsiniz.
.htaccess ile tüm HTTP trafiğini HTTPS’e 301 yönlendirin.| Panel | cPanel |
|---|---|
| Sistem | Paylaşımlı hosting (Apache/.htaccess), WordPress ve diğer CMS’ler |
| Yetki | Site sahibi (cPanel kullanıcısı) |
| Narhost ürünü | SSL Sertifikası |
Başlamadan önce
Bir sayfa HTTPS ile yüklenirken içindeki bazı kaynaklar (görsel, CSS, JavaScript, yazı tipi, iframe) hâlâ HTTP adresiyle çağrılıyorsa tarayıcı bunu “karışık içerik” sayar. Güvenli sayfaya güvensiz bir kaynak karıştığı için tarayıcı ya kilit simgesini kırık gösterir ya da betik ve stil gibi aktif kaynakları tümden engeller; site bozuk görünür.
En sık neden, siteye HTTP döneminde eklenmiş ve içeriğe ya da veritabanına sabit yazılmış http:// adresleridir. Tema, eklenti ya da elle eklenmiş kodun içindeki eski bağlantılar HTTPS’e geçişten sonra da HTTP olarak kalır. Bu adresleri HTTPS’e çevirdiğinizde uyarı kalkar.
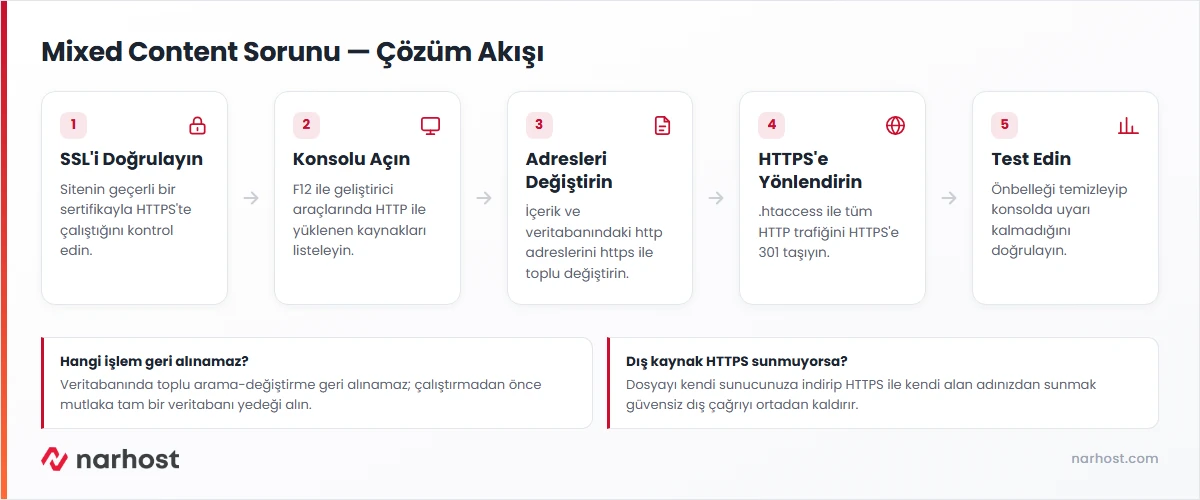
Beklenen sonuç: http:// ile başlayan kaynak adreslerinin listesini görürsünüz; hangi dosyaların düzeltileceği netleşir.
http://ornek.com ifadesini https://ornek.com ile toplu değiştirin. Elle eklediğiniz görsel ve betik bağlantılarını da HTTPS yapın.
Beklenen sonuç: içerik ve ayarlardaki tüm iç adresler https:// ile başlar.
Dikkat
Veritabanında toplu arama-değiştirme geri alınamaz bir işlemdir. Çalıştırmadan önce mutlaka tam bir veritabanı yedeği alın; yanlış bir desen tüm bağlantıları bozabilir. Yedek almadan devam etmeyin.
.htaccess dosyasına, HTTP isteklerini kalıcı olarak HTTPS’e taşıyan kuralı ekleyin:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}/$1 [R=301,L]
Beklenen sonuç: http:// ile açılan her adres otomatik olarak HTTPS sürümüne 301 ile yönlenir. Ayrıntı için SSL sonrası site yönlendirmesi kartına bakın.
upgrade-insecure-requests yönergesini kullanabilirsiniz. Yine de asıl çözüm adresleri kaynağında düzeltmektir.
Beklenen sonuç: tarayıcı kalan HTTP kaynak isteklerini otomatik HTTPS’e çevirmeyi dener.
Sonuç
Önbelleği temizleyip sayfayı gizli sekmede açtığınızda adres çubuğunda tam kilit simgesi çıkıyor ve tarayıcı konsolunda tek bir “Mixed Content” uyarısı kalmıyorsa sorun çözülmüştür. MDN’in karışık içerik açıklaması hangi kaynak türlerinin engellendiğini ayrıntılandırır.
Narhost desteği
Talebinize alan adınızı, tarayıcı konsolunda görünen HTTP kaynak adreslerini ve kullandığınız CMS’i ekleyin.
Sonraki adımlar
Konsolda o resmin tam adresini bulun, içerikte ya da veritabanında http:// ile başlayan hâlini https:// yapın. Genellikle tek bir sabit yazılmış görsel adresi bütün sayfanın kilidini kırar.
Dış kaynak HTTPS sürümü sunmuyorsa dosyayı kendi sunucunuza indirip HTTPS ile kendi alan adınızdan sunmak en sağlam yoldur. Böylece güvensiz dış çağrı ortadan kalkar.
Yönetici arayüzündeki bazı adresler ayarlarda ya da tema dosyalarında HTTP olarak kalmış olabilir. Site adresi ayarlarını HTTPS yapın, tarayıcı ve site önbelleğini temizleyip yeniden girin.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.