Son gözden geçirme: Eylül 2026 · Cloudflare SSL/TLS dokümanına göre
Hızlı çözüm
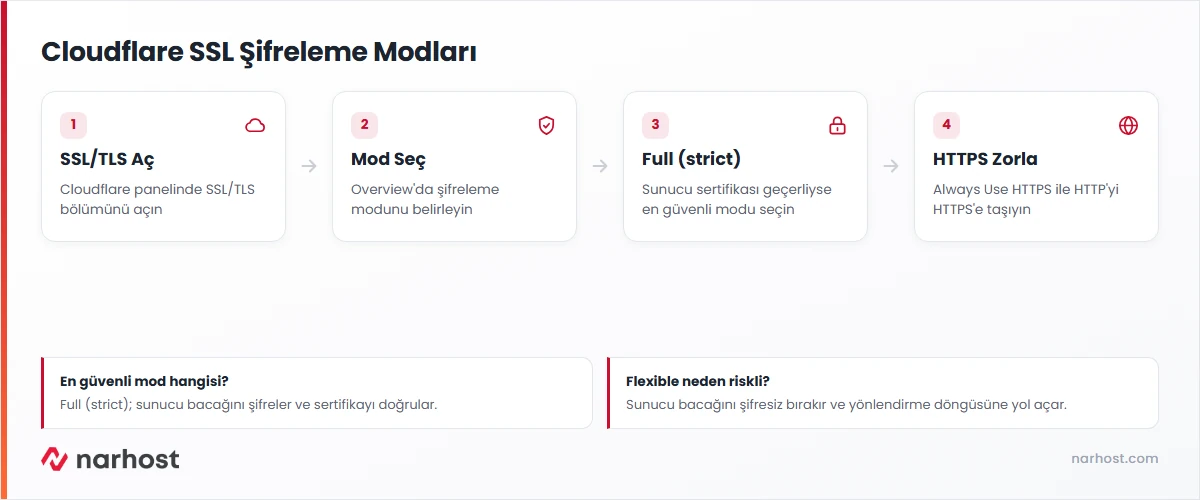
Cloudflare SSL nasıl ayarlanır sorusunun kısa yanıtı: Cloudflare panelinde SSL/TLS bölümünü açıp şifreleme modunu, sunucunuzda geçerli bir sertifika varsa Full (strict) olarak seçmektir; bu mod ziyaretçi ile Cloudflare ve Cloudflare ile sunucu arasındaki bağlantının ikisini de şifreler ve sertifikayı doğrular.
| Panel | Cloudflare paneli + hosting (cPanel) |
|---|---|
| Sistem | Cloudflare üzerinden yayınlanan site |
| Yetki | Cloudflare hesabı ve hosting yöneticisi |
| Narhost ürünü | SSL Sertifikası |
Başlamadan önce
Cloudflare, siteniz ile ziyaretçi arasına girer; bu yüzden şifreleme iki ayrı bacakta yürür: ziyaretçi ile Cloudflare arası ve Cloudflare ile sunucunuz (origin) arası. Cloudflare’in SSL/TLS dokümanına göre mod seçimi bu iki bacağın nasıl şifreleneceğini belirler: Flexible yalnız ilk bacağı şifreler, Full ikinci bacağı da şifreler ama sertifikayı doğrulamaz, Full (strict) ise ikinci bacağı hem şifreler hem sunucudaki sertifikayı doğrular.
En güvenli seçenek Full (strict)’tir çünkü Cloudflare ile sunucu arasındaki trafiği araya girmeye karşı korur. Flexible modu sunucu bacağını şifresiz bıraktığı için önerilmez; ayrıca sunucuda HTTPS yönlendirmesi varken Flexible kullanmak sonsuz yönlendirme döngüsüne yol açar. Doğru kurulum, sunucuda geçerli bir sertifika bulundurup Cloudflare tarafında Full (strict) seçmektir.
Beklenen sonuç: mevcut mod (örnek Flexible ya da Full) ekranda seçili görünür.
Beklenen sonuç: mod Full (strict) olarak kaydedilir, sunucu bacağı da doğrulanır.
Beklenen sonuç: site http:// ile açıldığında otomatik https:// adresine yönlenir.
Dikkat
Flexible modu ile sunucudaki HTTPS yönlendirmesini birlikte kullanmak “çok fazla yönlendirme” (redirect loop) hatası verir. Full (strict) seçmeden önce sunucuda geçerli bir sertifika olduğundan emin olun; sertifika yoksa ya da süresi dolmuşsa bu modda site açılmaz. Mod değişikliğinin yayılması kısa sürebilir, hemen test edip önbelleği temizleyin.
Sonuç
Site HTTPS ile sorunsuz açılıyor, tarayıcıda kilit simgesi görünüyor, karışık içerik uyarısı yoksa ve http:// adresleri otomatik HTTPS’e yönleniyorsa Cloudflare SSL doğru ayarlanmıştır. Full (strict) modda sunucu sertifikası da doğrulandığı için uçtan uca şifreleme sağlanır.
http:// ile çağrılan öğeler vardır; mixed content kartını uygulayın.Narhost desteği
Talebe şunları ekleyin: alan adınız, Cloudflare’de seçili mod, sunucudaki sertifika durumu ve aldığınız hata mesajı ile ekran görüntüsü.
Sonraki adımlar
En güvenli mod Full (strict)’tir. Hem ziyaretçi-Cloudflare hem Cloudflare-sunucu bacağını şifreler ve sunucudaki sertifikayı doğrular. Sunucunuzda geçerli bir sertifika bulundurmanız gerekir.
Flexible yalnız ilk bacağı şifreler; Cloudflare ile sunucu arasını şifresiz bırakır. Ayrıca sunucuda HTTPS yönlendirmesi varken sonsuz yönlendirme döngüsüne yol açar. Bu yüzden Full (strict) tercih edilir.
Evet. Hosting tarafındaki AutoSSL ya da Let’s Encrypt sertifikası Full (strict) için yeterlidir; önemli olan sertifikanın geçerli ve süresinin dolmamış olmasıdır.
Cloudflare Origin sertifikası, sunucu bacağı için ücretsiz ve uzun ömürlü bir seçenektir; yalnız Cloudflare üzerinden gelen trafikte geçerlidir. Standart bir AutoSSL/Let’s Encrypt sertifikası da Full (strict) ile çalışır.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.