Son doğrulama: Eylül 2026 · cPanel 136 test hesabında denendi
Hızlı çözüm
DNSSEC nasıl aktif edilir sorusunun kısa yanıtı: cPanel’de Alan Adları → Bölge Editörü (Zone Editor) sayfasında alan adınızın yanındaki DNSSEC bağlantısını açar, anahtar oluşturur ve panelin ürettiği DS (Delegation Signer) kaydını alan adınızın kayıt firmasına (üst bölgeye) eklersiniz.
| Panel | cPanel (Bölge Editörü → DNSSEC) |
|---|---|
| Sistem | Paylaşımlı hosting; alan adı Narhost ad sunucularını kullanıyor |
| Yetki | cPanel kullanıcısı + kayıt firması paneli erişimi |
| Narhost ürünü | Domain Kaydı |
Başlamadan önce
ln1.narhost.com ve ln2.narhost.com ad sunucularını kullandığından emin olun; DNSSEC ancak bölgeyi imzalayan ad sunucularında anlamlıdır.DNSSEC (Domain Name System Security Extensions), cPanel’in DNSSEC dokümantasyonuna göre DNS yanıtlarını dijital olarak imzalayarak bir çözümleyicinin aldığı cevabın gerçekten alan adının yetkili sunucusundan geldiğini doğrulamasını sağlar. İmza olmadan saldırgan araya girip sahte bir DNS yanıtı üretebilir ve ziyaretçileri sahte bir sunucuya yönlendirebilir (DNS zehirlenmesi). DNSSEC bu yanıtları imzaladığı için değiştirilmiş bir cevap doğrulamayı geçemez ve reddedilir. İmza zinciri kök bölgeye kadar uzanır; bu zincirin kurulabilmesi için alt bölgenin (sizin alan adınız) ürettiği DS kaydının üst bölgeye, yani kayıt firmasına eklenmesi gerekir.
Zincirin iki ucu vardır: imzayı cPanel üretir, güven bağını ise kayıt firmasındaki DS kaydı kurar. Yalnız cPanel’de anahtar oluşturup DS kaydını üst bölgeye eklemezseniz DNSSEC çalışmaz. Aşağıda cPanel Bölge Editörü’nde dnssec nasıl aktif edilir ve DS kaydının nasıl taşınacağı adım adım anlatılır.
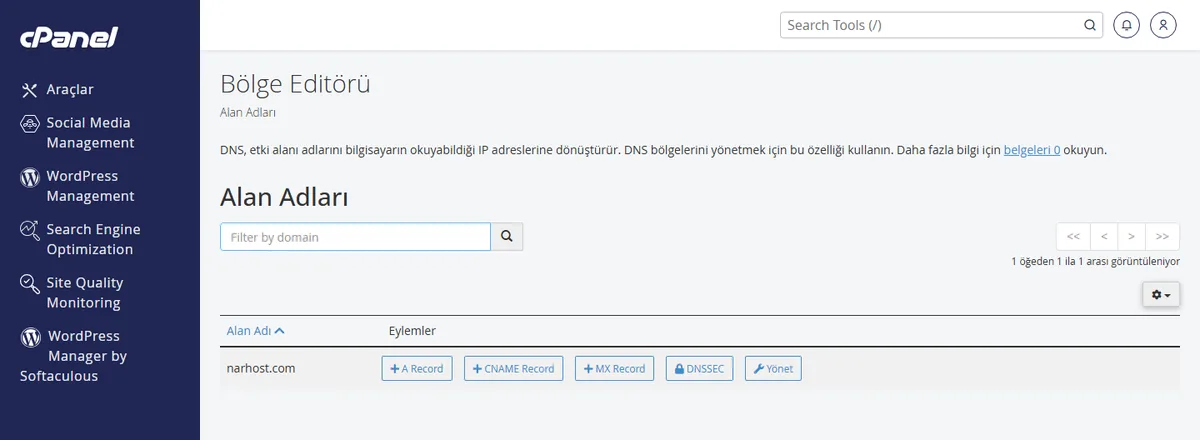
Beklenen sonuç: panel bir DNSSEC anahtarı üretir ve alan adı için bir DS kaydı gösterir.
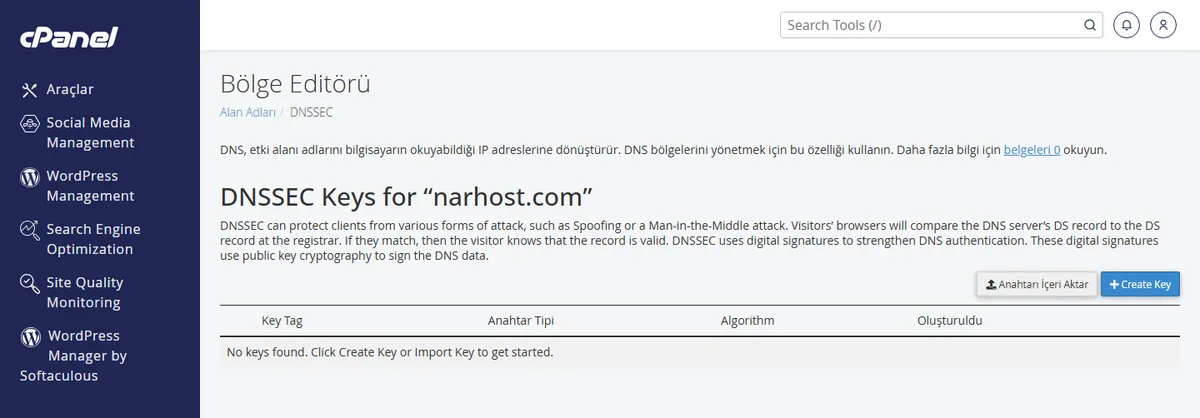
Beklenen sonuç: kayıt firması DS kaydını kabul eder; imza zinciri üst bölgeye bağlanır.
Key Tag:      12345
Algorithm:    13 (ECDSA P-256 SHA-256)
Digest Type:  2 (SHA-256)
Digest:       9A8B7C... (panelde görünen tam değer)
Dikkat
DS kaydını yanlış girer ya da anahtarı cPanel’de değiştirip DS’i güncellemezseniz doğrulama kırılır ve alan adınız çözümleyicilerde tümüyle erişilemez hâle gelebilir. Anahtarı silmeden önce DS kaydını üst bölgeden kaldırın. Alan adını Narhost dışında bir firmaya taşıyorsanız DNSSEC’i önce kapatın.
Sonuç
DS kaydı üst bölgede yayıldıktan sonra bir DNSSEC doğrulama sorgusu yapın. Windows’ta nslookup -type=DS ornek.com komutu DS kaydını döndürüyorsa ve alan adınız normal açılıyorsa DNSSEC doğru kurulmuştur.
nslookup -type=DS ornek.comornek.com DS = 12345 13 2 9A8B7C...Narhost desteği
Talebe alan adınızı, kayıt firmanızı ve panelde görünen DS kaydını ekleyin; DNSSEC zincirini sizin adınıza kontrol edelim.
Sonraki adımlar
cPanel Bölge Editörü’ndeki DNSSEC ekranından anahtar oluşturur, panelin ürettiği DS kaydını alan adınızın kayıt firmasının DNSSEC ekranına eklersiniz. İmza cPanel’de üretilir, güven bağı ise kayıt firmasındaki DS kaydıyla kurulur.
Zorunlu değildir ama DNS zehirlenmesine karşı ek bir güven katmanı sağlar. Özellikle e-posta ve oturum güvenliği önemli olan alan adlarında önerilir.
Taşımadan önce DNSSEC’i kapatın ve DS kaydını üst bölgeden kaldırın. Aksi hâlde yeni firmadaki imzayla eski DS kaydı uyuşmaz ve alan adı çözümlenmez.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.