Son gözden geçirme: Eylül 2026 · WordPress 6.8 resmî dokümanına göre
Hızlı çözüm
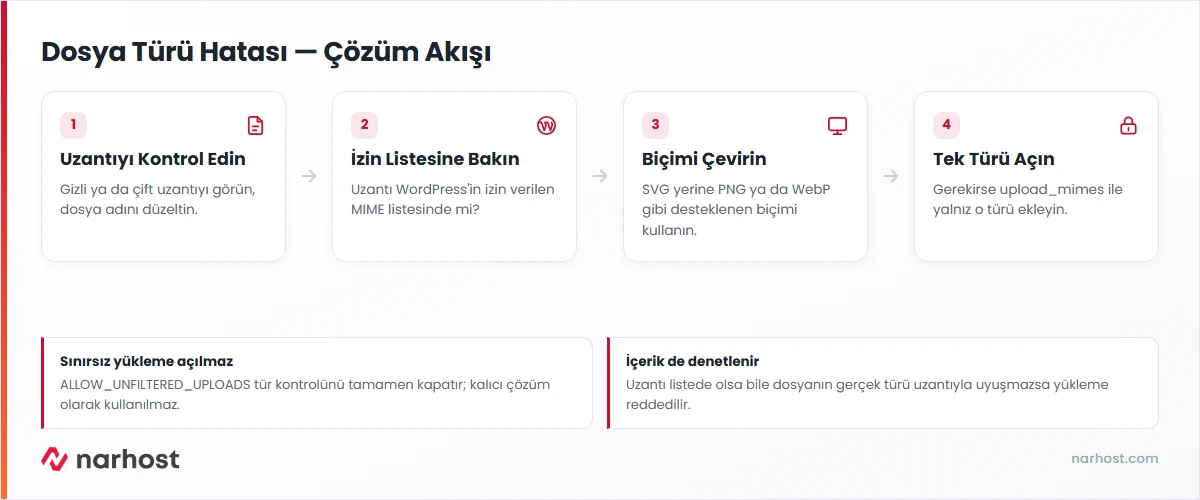
Sorry, you are not allowed to upload this file type. uyarısıyla görünen WordPress dosya türü yükleme hatası, yüklediğiniz uzantı WordPress’in izin verilen MIME türleri listesinde olmadığında ya da dosyanın içeriği uzantısıyla uyuşmadığında çıkar. Türkçe arayüzde metin Ne yazık ki, bu dosya türünü yüklemenize izin verilmiyor. olarak görünür.
upload_mimes filtresiyle ekleyin; tüm kısıtı kaldıran ayarı açmayın.| Panel | WordPress yönetim paneli, cPanel Dosya Yöneticisi |
|---|---|
| Sistem | WordPress 6.x, paylaşımlı hosting (CloudLinux) |
| Yetki | WordPress yöneticisi (kod eklemek için) |
| Narhost ürünü | WordPress Hosting |
Başlamadan önce
WordPress her yüklemede iki kontrol yapar. İlki uzantıya bakar: get_allowed_mime_types() fonksiyonu izin verilen uzantı ve MIME türü listesini döndürür, listede olmayan uzantı doğrudan reddedilir. İkincisi dosyanın içeriğini okur ve gerçek türü uzantının beklediği türle karşılaştırır. Adı logo.png olan ama içi başka biçimde kaydedilmiş bir dosya bu ikinci kontrolde takılır.
Varsayılan liste JPEG, PNG, GIF, WebP, AVIF, HEIC gibi görselleri, PDF ve Office belgelerini, yaygın ses ve video biçimlerini ve ZIP arşivini kapsar. SVG, JSON, WOFF2 ve TTF listede yoktur. EXE her zaman çıkarılır; HTML ve JS ise yalnız unfiltered_html yetkisi olan kullanıcılara açıktır. Bu yüzden aynı dosyayı yönetici yükleyebilirken yazar rolündeki kullanıcı aynı hatayı görebilir.
rapor.pdf.exe ya da resim.jpg.webp gibi çift uzantılı dosyalar masaüstünde normal görünür. Dosya Gezgini’nde Görünüm menüsünden dosya adı uzantılarını açıp adı düzeltin.
Beklenen sonuç: dosya adı tek ve doğru uzantıyla biter.
Beklenen sonuç: dosyanın listede olup olmadığını ve hangi durumda olduğunuzu biliyorsunuz.
Beklenen sonuç: dönüştürülen dosya Medya → Yeni ekle ekranından hatasız yüklenir.
functions.php dosyasına ya da bir kod parçacığı eklentisine aşağıdaki satırları ekleyin; yöntemler WordPress siteye kod ekleme kartında anlatılıyor. Filtre upload_mimes adını taşır.
add_filter( 'upload_mimes', function ( $mimes ) {
    $mimes['json'] = 'application/json';
    return $mimes;
} );
Beklenen sonuç: eklenen uzantı yüklenir. İçerik kontrolü sürdüğü için sunucunun dosyayı farklı bir türde tanıdığı durumda hata devam edebilir; o zaman MIME değerini dosyanın gerçek türüne göre yazın.
Dikkat
wp-config.php içine define( 'ALLOW_UNFILTERED_UPLOADS', true ); yazmak yöneticiler için tür kontrolünü tamamen kapatır. Ele geçirilmiş tek bir yönetici hesabı sunucuya PHP dosyası bırakabilir. Bu ayar kalıcı çözüm değildir; açtıysanız işiniz biter bitmez satırı silin.
Sonuç
Medya → Yeni ekle ekranında dosyayı yeniden yükleyin. Yükleme çubuğu tamamlanıp dosya kütüphanede küçük resmiyle görünüyorsa sorun çözülmüştür. Filtre eklediyseniz aynı denemeyi yönetici olmayan bir kullanıcıyla da yapın; beklenmeyen bir rolün yükleme yapabildiğini görürseniz filtreyi rol kontrolüyle sınırlayın.
wp-config.php içinde hangi sabitlerin olduğunu bilmiyorum. Dosyanın düzeni ve güvenli sabitler için wp-config.php ayarları kartına bakın.Narhost desteği
Talebe şunları ekleyin: alan adınız, yüklemeye çalıştığınız dosyanın adı ve uzantısı, hata metni birebir, yükleme yaptığınız kullanıcı rolü ve denediğiniz adımlar.
Sonraki adımlar
Genelde hayır; kısıt WordPress çekirdeğinden gelir. Bazı güvenlik eklentileri listeyi daha da daraltabilir, bu durumda eklentinin yükleme ayarlarına bakın.
SVG içine betik gömülebildiği için WordPress onu varsayılan listeye almaz. Temizleyen bir eklentiyle ya da PNG/WebP’ye çevirerek yükleyin.
HTML ve JS gibi türler yalnız unfiltered_html yetkisi olan kullanıcılara açıktır. Yazar rolünde bu yetki yoktur ve hata o kullanıcıda görünür.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.