Son gözden geçirme: Eylül 2026 · Ubuntu 24.04 ve AlmaLinux 9 resmî dokümanına göre
Hızlı çözüm
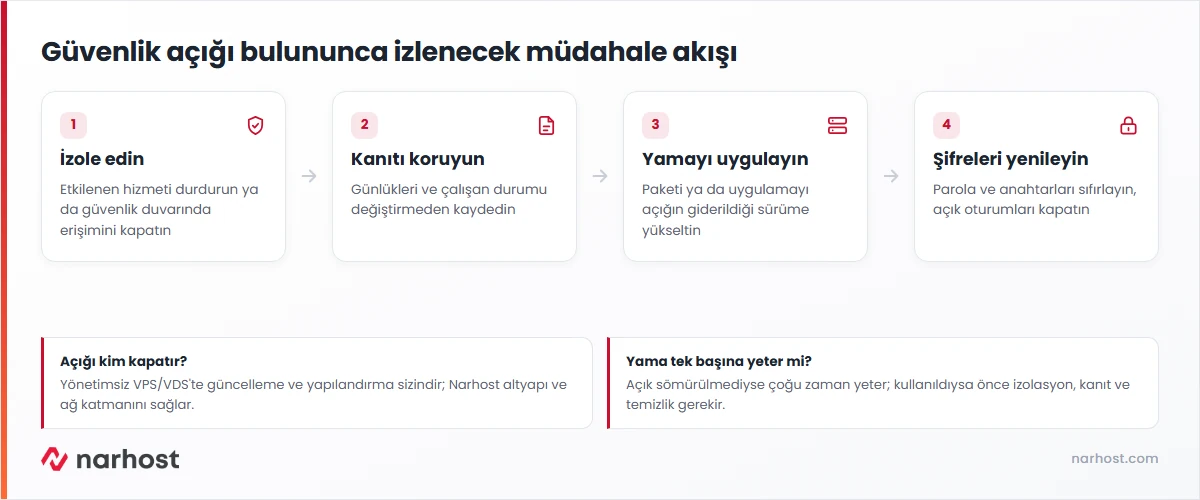
Sunucuda güvenlik açığı tespit edilirse sıra bellidir: önce etkilenen hizmeti izole edin, kanıtı bozmadan durumu kaydedin, açık paketi güncel sürüme çekin, ardından tüm parola ve anahtarları yenileyin.
sudo apt update && sudo apt upgrade (AlmaLinux’ta sudo dnf upgrade --security).| Panel | Yok (VPS/VDS terminali) |
|---|---|
| Sistem | Yönetimsiz VPS/VDS (root müşteride) |
| Yetki | root ya da sudo yetkili kullanıcı |
| Narhost ürünü | VPS Sunucu |
Başlamadan önce
Güvenlik açığı (vulnerability), bir yazılımdaki yetkisiz erişime ya da veri sızıntısına yol açabilen kusurdur. Bu; güncellenmemiş bir işletim sistemi paketi, eski bir uygulama sürümü, yanlış dosya izni, açıkta kalmış bir yönetim portu ya da zayıf bir parola olabilir. Yönetimsiz bir sunucuda bu kusurları kapatmak sizin işinizdir; tarama araçları ya da resmî güvenlik duyuruları açığı bildirir, kapatma kararını ve yamayı siz uygularsınız.
Açık henüz sömürülmediyse hedef, güncelleme ile riski kapatmaktır. Açık zaten kullanılmışsa (dosyalar değişmiş, tanımadığınız süreçler çalışıyorsa) olay bir “ihlal”e dönüşür ve sıra değişir: önce izolasyon ve kanıt, sonra temizlik. İki durumu ayıran şey günlüklerdir; bu yüzden hiçbir şeyi silmeden önce durumu kaydedersiniz.
sudo systemctl stop uygulama.service
sudo ufw deny 8080/tcp
Beklenen sonuç: servis durur ya da ilgili port dışarıya kapanır, açık geçici olarak erişilemez.
sudo cp -a /var/log /root/olay-yedegi-2026-09
ps aux > /root/surecler.txt
sudo ss -tulpn > /root/baglantilar.txt
Beklenen sonuç: günlükler ve durum dosyaları değişmeden saklanır.
sudo apt update
sudo apt upgrade
Yalnız güvenlik güncellemelerini kurmak isterseniz AlmaLinux’ta sudo dnf upgrade --security kullanın.
Beklenen sonuç: açık paket, kusurun giderildiği sürüme yükselir.
Dikkat
Açığın kullanıldığına dair belirti (değişmiş dosyalar, bilinmeyen kullanıcılar, giden spam) varsa yalnız yama yetmez. Bu durumda parolaları yenileyip sistemi temiz bir yedekten kurmak, ele geçirilmiş bir sistemi elle temizlemekten daha güvenlidir.
Beklenen sonuç: eski parola ya da anahtar ele geçirilmiş olsa bile artık geçersizdir.
Sonuç
Açık paketin sürümü güncel, izole ettiğiniz hizmet güvenli yapılandırmayla yeniden açık, günlüklerde yeni şüpheli erişim yok ve tüm parolalar yenilenmişse müdahale tamamlanmıştır. Aynı açığın başka bir pakette olmadığını görmek için bilinen açıkların kaydını tutan ulusal açık veritabanını (NVD) ve dağıtımın güvenlik duyurularını izlemeye devam edin.
Narhost desteği
Talebinize sunucunuzun IP adresini, açığın kaynağını (paket, uygulama ya da parola), fark ettiğiniz saati ve uyguladığınız adımları ekleyin; ekibimiz altyapı ve ağ tarafını denetler.
Sonraki adımlar
Açık henüz kullanılmadıysa güncelleme çoğu zaman yeterlidir. Ancak sömürülmüş olabileceğinden şüpheleniyorsanız önce izole edip kanıtı korumak gerekir; yama, değişen dosyaları geri getirmez ve saldırganın açtığı arka kapıyı kapatmaz.
VPS/VDS yönetimsizdir: sunucu içindeki güncelleme, yapılandırma ve güvenlik duvarı sizin sorumluluğunuzdadır. Narhost altyapı, ağ ve Layer 3/4 ağ koruması sağlar; ağ ya da altyapı kaynaklı bir sorun varsa destek talebiyle inceler.
Güvenlik güncellemelerini düzenli kurun, kullanmadığınız servisleri ve portları kapatın, güçlü parola ve anahtar kullanın ve dağıtımınızın güvenlik duyurularını takip edin. Otomatik güvenlik güncellemesi açmak, gözden kaçan yamaları azaltır.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.