Son doğrulama: Eylül 2026 · Windows Server 2022 test sunucusunda PowerShell ile denendi
Hızlı çözüm
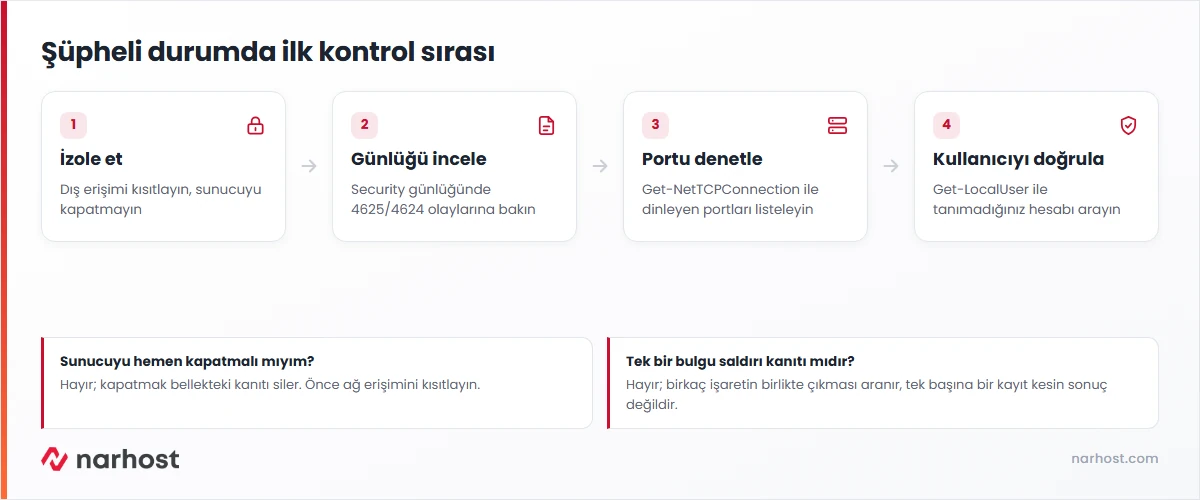
Windows sunucuda saldırı var ne yapmalı diye soruyorsanız önce iki şeyi durdurun: paniği ve tahmini müdahaleyi. Sıra şudur: önce dış erişimi kısıtlayın, sonra sırayla günlükleri, portları ve kullanıcıları kontrol edin, en son değişiklik yapın.
Get-WinEvent -LogName Security -MaxEvents 20 ile son oturum olaylarına bakın.Get-NetTCPConnection -State Listen ile beklenmeyen dinleyen port arayın.Get-LocalUser ile tanımadığınız bir hesap olup olmadığını kontrol edin.Get-ScheduledTask ile son eklenmiş zamanlanmış görevleri gözden geçirin.| Panel | Yok — RDP veya konsol üzerinden PowerShell |
|---|---|
| Sistem | Windows Server 2019/2022 (VDS/VPS) |
| Yetki | Administrator |
| Narhost ürünü | VDS Sunucu |
Başlamadan önce
VDS ve VPS yönetimsizdir: Narhost altyapıyı, ağı ve Layer 3/4 DDoS korumasını sağlar; sunucu içindeki işletim sistemi, hesaplar, güncellemeler ve kurduğunuz uygulamaların güvenliği sizin sorumluluğunuzdadır. Windows sunucuda saldırı var ne yapmalı sorusunun cevabı bu yüzden “Narhost’u bekleyin” değil, kendi sunucunuzda sistematik bir ilk kontrol yapmaktır. Aşağıdaki adımlar size kesin bir “hacklendi” ya da “hacklenmedi” hükmü vermez; hangi yönde araştırmaya devam edeceğinizi gösterir.
Şüphenin tipik nedenleri şunlardır: dışarıdan çok sayıda başarısız oturum denemesi (brute force), beklenmedik bir portun dinlemede olması, tanımadığınız bir yerel kullanıcı ya da normalde olmayan bir zamanlanmış görev. Tek bir bulgu genelde yeterli kanıt değildir; birkaçının birlikte çıkması araştırmayı derinleştirmenizi gerektirir.
Dikkat
Sunucuyu kapatmayın ya da yeniden başlatmayın; bellekteki süreç ve bağlantı bilgisi kaybolur. Yalnızca dış erişimi kısıtlayın, delil toplama bittikten sonra kalıcı önlem alın.
Beklenen sonuç: yalnızca sizin IP’niz bağlanabilir, saldırganın mevcut oturumu varsa bir sonraki denemesi reddedilir.
(Get-WinEvent -FilterHashtable @{LogName='Security'; Id=4625} -MaxEvents 50 -ErrorAction SilentlyContinue | Measure-Object).CountBeklenen sonuç: bir sayı. Test sunucumuzda son günlükte 0 çıktı — temiz bir sunucuda beklenen budur. Sizde onlarca ya da yüzlerce kayıt varsa 4625 olayı devam eden bir brute force denemesine işaret eder.
Get-WinEvent -FilterHashtable @{LogName='Security'; Id=4624} -MaxEvents 10 | Select-Object TimeCreated,@{N='Kullanici';E={$_.Properties[5].Value}},@{N='LogonType';E={$_.Properties[8].Value}}Beklenen sonuç: tarih, kullanıcı adı ve oturum türü. Test sunucumuzda yalnızca kendi bağlantılarımız (Administrator, tür 3 — ağ oturumu) göründü; siz tanımadığınız bir kullanıcı adı ya da olağan dışı saatte 4624 kaydı görürseniz inceleyin.
Get-NetTCPConnection -State Listen | Select-Object LocalAddress,LocalPort,OwningProcess | Sort-Object LocalPortBeklenen sonuç: port listesi ve sahibi süreç. Test sunucumuzda yalnızca Windows’un standart portları (135 RPC, 445 SMB, 3389 RDP, 5985 WinRM, geri kalanı geçici yüksek numaralı portlar) çıktı. Tanımadığınız bir port, özellikle tanımadığınız bir sürece bağlıysa şüphelidir.
Get-LocalUser | Select-Object Name,Enabled,LastLogonBeklenen sonuç: kullanıcı listesi. Test sunucumuzda yalnızca Administrator etkindi, geri kalanı (DefaultAccount, Guest, WDAGUtilityAccount) devre dışıydı — sağlıklı bir kurulumda beklenen budur. Kendi açmadığınız etkin bir hesap görürseniz saldırgan kalıcılık kurmuş olabilir.
Get-ScheduledTask | Where-Object {$_.TaskPath -notlike '\Microsoft*'} | Select-Object TaskName,StateBeklenen sonuç: Microsoft dışı görev listesi. Test sunucumuzda yalnızca tarayıcı güncelleme görevleri ve kendi izleme görevimiz çıktı. Siz tanımadığınız, rastgele adlı ya da şüpheli bir komut çalıştıran bir görev görürseniz silmeden önce içeriğini kaydedin.
Sonuç
Test sunucumuzda altı kontrolün hepsi temiz çıktı: sıfır başarısız oturum, tanıdık portlar, tek etkin kullanıcı, beklenen görevler. Sizde de aynı sonuç çıkıyorsa saldırı şüphesi zayıflar; herhangi birinde sapma varsa izolasyonu kalıcı hâle getirip destek talebi açmanın zamanıdır. Bu kontroller kesin bir hüküm vermez, yalnızca yönü gösterir.
Narhost desteği
Talebe şunları ekleyin: sunucu adı, şüphelendiğiniz saat aralığı, yukarıdaki komutların çıktısı ve şu ana kadar aldığınız izolasyon önlemleri.
Sonraki adımlar
Hayır. Kapatmak bellekteki süreç ve bağlantı bilgisini siler, ileride inceleme yapmayı zorlaştırır. Önce dış erişimi kısıtlayın, kanıtı toplayın, sonra kalıcı önlem alın.
Hayır. İnternete açık her RDP portu düzenli olarak otomatik denemeler alır; birkaç kayıt normaldir. Onlarca ya da yüzlerce kısa aralıklı deneme dikkat çekicidir.
Narhost altyapı seviyesinde Layer 3/4 DDoS koruması sağlar; VDS/VPS içindeki işletim sistemi olayları (oturum denemeleri, süreçler, kullanıcılar) izlenmez, bu adımları sizin çalıştırmanız gerekir.
Destek talebi açıp komut çıktılarınızı paylaşın; ikinci bir göz bazen tek başına fark edilmeyen bir ayrıntıyı yakalar.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.