Son doğrulama: Eylül 2026 · cPanel 136 test hesabında denendi
Hızlı çözüm
WordPress yönetim paneli giriş adresi varsayılan kurulumda alan adınızın sonuna /wp-admin ya da /wp-login.php eklenerek açılır; adres bir eklentiyle değiştirildiyse gerçek adres eklenti ayarında, .htaccess dosyasında ya da veritabanında bulunur.
siteadresiniz.com/wp-admin adresini deneyin..htaccess dosyasını ve veritabanından siteurl kaydını kontrol edin.| Panel | cPanel |
|---|---|
| Sistem | WordPress kurulumu (paylaşımlı hosting, CloudLinux) |
| Yetki | cPanel kullanıcısı, WordPress yönetici |
| Narhost ürünü | WordPress Hosting |
Başlamadan önce
WordPress yönetim paneli giriş adresi kurulumda hep aynıdır: /wp-admin yazan istek otomatik olarak giriş ekranına yönlenir. Bu adres, botların kaba kuvvetle şifre denemesini zorlaştırmak için bir eklentiyle değiştirilebilir; o zaman /wp-admin 404 verir ve gerçek adres yalnız o eklentinin ayar sayfasında görünür. Site el değiştirmişse ya da eski bir yönetici tarafından kurulmuşsa bu adres hiç not edilmemiş olabilir.
siteadresiniz.com/wp-admin ya da siteadresiniz.com/wp-login.php yazın; ikisi de aynı giriş ekranına düşer.
Beklenen sonuç: kullanıcı adı ve şifre alanlı WordPress giriş ekranı açılır.
wp-content/plugins klasörüne bakın; “hide login” veya “custom login url” benzeri bir adı geçen eklentinin ayar sayfasında gerçek giriş adresi yazılıdır.public_html/.htaccess dosyasını açın; bazı eklentiler burada bir yönlendirme kuralı bırakır, aynı ekrandan dizin şifrelemesi de görülür.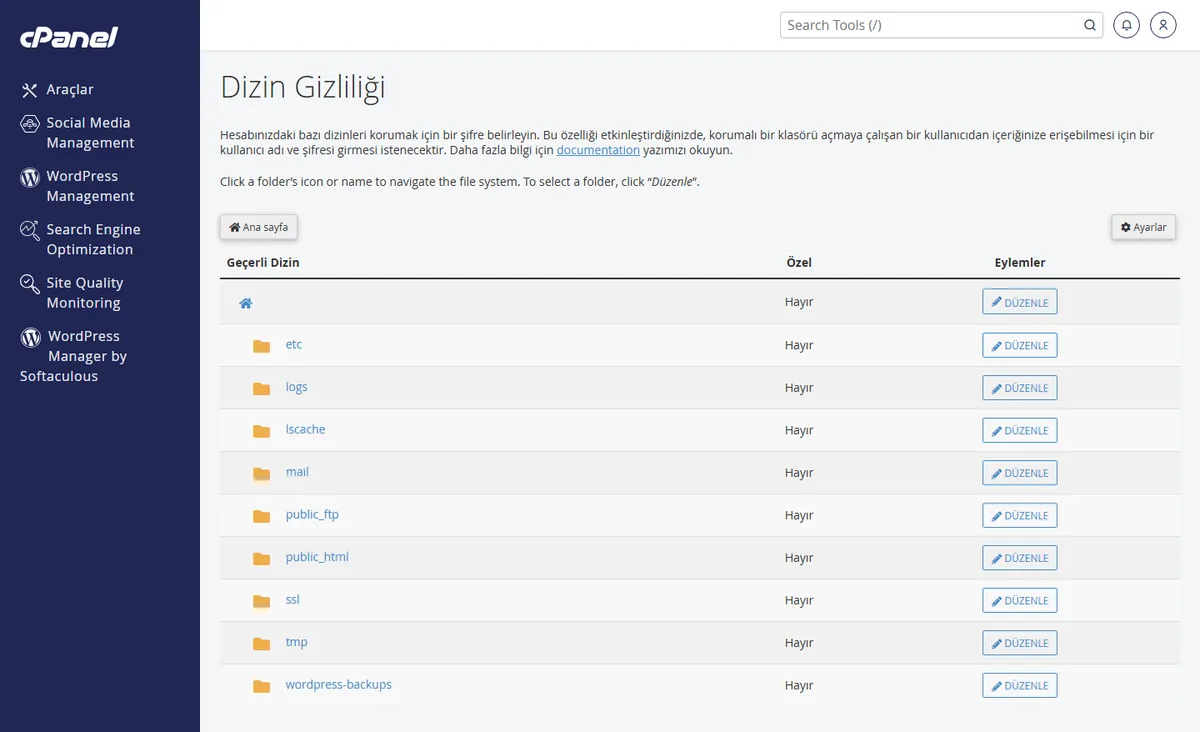
wp_options tablosunda siteurl satırını arayın; giriş adresi bir eklentiyle değiştirildiyse gerçek değer genelde o eklentinin adını taşıyan ayrı bir satırdadır.
Beklenen sonuç: siteurl değeri alan adınızla birebir eşleşir.
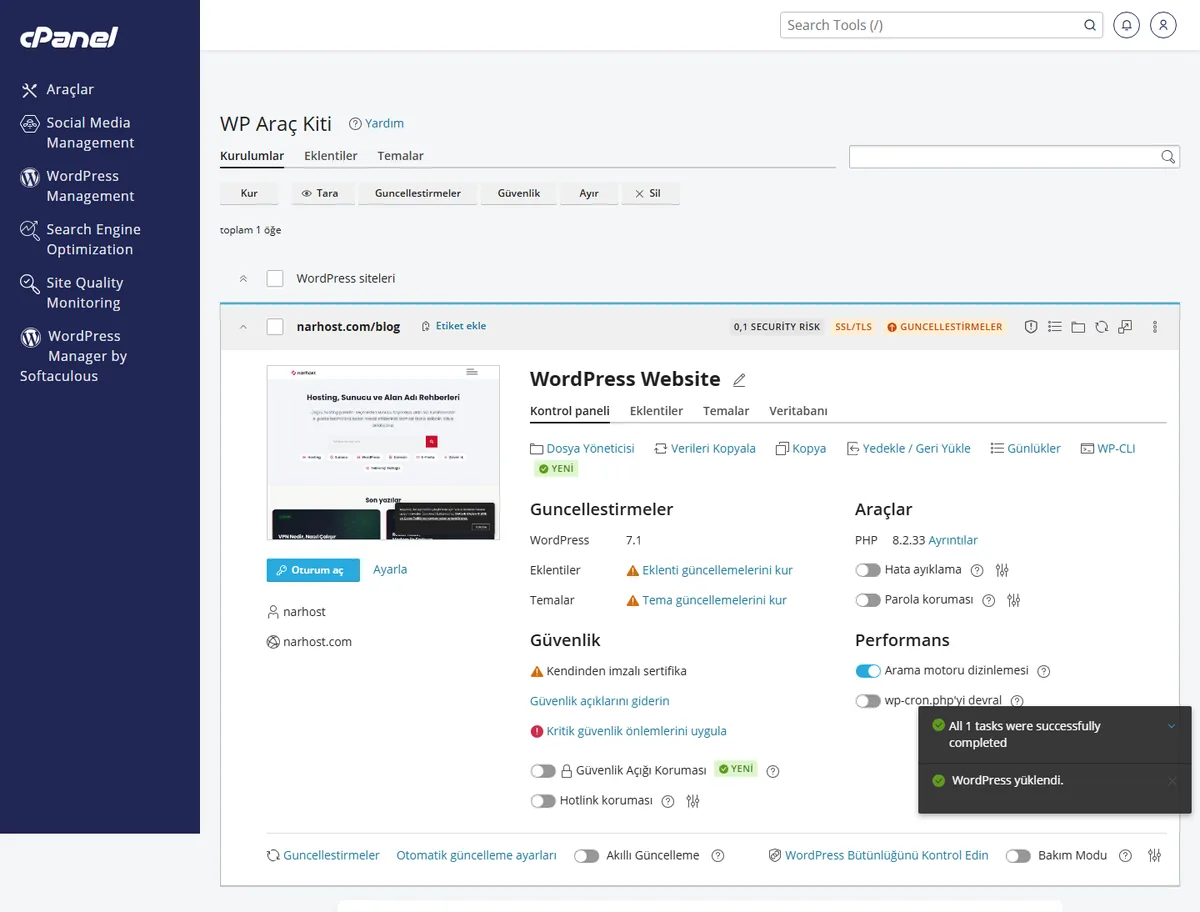
Beklenen sonuç: WordPress yönetim paneli doğrudan açılır.
Giriş adresini bulduktan sonra onu korumak ayrı bir adımdır. cPanel’de iki adımlı doğrulama açmak, şifre ele geçse bile girişi tek başına engeller. Dizin Gizliliği ile /wp-admin klasörünü ayrı bir şifreyle korumak, WordPress’in kendi girişinden önce ikinci bir kapı ekler. Giriş denemesi sayısını sınırlayan bir eklenti ise art arda yanlış denemeleri geçici olarak durdurur. Bu üç önlemi bir arada kurma adımlarını ayrı bir kartta anlattık.
Çok siteli (multisite) bir WordPress ağında giriş adresi yine /wp-admin‘dir, ama tek bir hesap tüm alt siteleri yönetir. Ağ yöneticisi ekranına /wp-admin/network/ adresinden ulaşılır; sıradan bir alt site yöneticisi bu ekranı görmez, yalnız kendi sitesinin panelini görür. Kurulum ve yetki farkları WordPress.org’un ağ oluşturma belgesinde anlatılıyor.
Sonuç
WP Toolkit’ten tek tıkla giriş yönetim panelini açıyorsa ya da bulduğunuz adreste kullanıcı adı ve şifreniz kabul ediliyorsa giriş adresi doğrudur. İki adımlı doğrulama açıksa bir sonraki girişte uygulamadan kod da istenir.
wp_options tablosunda siteurl ve home satırlarını alan adınızla eşleşecek şekilde düzeltin; yanlış değer girişten önce sizi başka bir adrese yönlendirir.Narhost desteği
Kendiniz çözemediyseniz destek talebine şunları ekleyin: alan adınız, denediğiniz adresler, gördüğünüz hata mesajı ve o ana kadar uyguladığınız adımlar.
Sonraki adımlar
Önce cPanel’de eklenti klasörlerine bakıp giriş adresini değiştiren bir eklenti olup olmadığını kontrol edin; bulamazsanız WP Toolkit üzerinden doğrudan yönetim paneline girebilirsiniz.
Hayır. Otomatik giriş denemelerini azaltır ama tek başına yeterli değildir; iki adımlı doğrulama ve giriş denemesi sınırı gibi önlemlerle birlikte anlam kazanır.
/wp-admin/network/ adresi yalnız ağ yöneticisi yetkisi olan hesaplarla açılır; sıradan bir alt site yöneticisi bu ekranı göremez.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.