Son doğrulama: Kasım 2026 · cPanel 136 test hesabında Imunify360 ekranı ve durum filtresi kontrol edildi; eylemler Imunify360 kullanıcı belgesine göre
Hızlı çözüm
Imunify360 karantinadan dosya çıkarma ihtiyacı çoğu zaman, Imunify360’ın zararlı sandığı bir dosyayı temizlemesi ya da içeriğini kaldırmasıyla doğar; güncel sürümler dosyayı karantinaya taşımak yerine temizler ve orijinalini bir süre saklar:
| Panel | cPanel → Imunify360 |
|---|---|
| Sistem | Paylaşımlı hosting (CloudLinux, Imunify360) |
| Yetki | cPanel kullanıcısı |
| Narhost ürünü | Web Hosting, WordPress Hosting |
Başlamadan önce
Eski güvenlik araçları şüpheli dosyayı ayrı bir karantina klasörüne taşırdı. Imunify360’ın güncel sürümleri zararlı kodu dosyanın içinden temizler; dosya yalnız zararlı koddan oluşuyorsa içeriğini boşaltır. Test hesabımızdaki durum filtresinde de bu durumlar yer alır: Temizleme devam ediyor, Etkilendi, Temizlendi ve İçerik kaldırıldı. “Karantina” adında bir durum yoktur; bu yüzden aradığınız dosya büyük olasılıkla “Temizlendi” ya da “İçerik kaldırıldı” durumundadır.
Imunify360 kullanıcı belgesine göre temizlenen dosya, yedeği varsa “Restore original” eylemiyle temizlemeden önceki hâline döndürülür. Yönetici belgesi, orijinal dosyaların varsayılan olarak 14 gün saklandığını belirtir; süre sunucu ayarına bağlıdır. Bu süre geçtiyse dosyayı hesap yedeğinden almak gerekir.
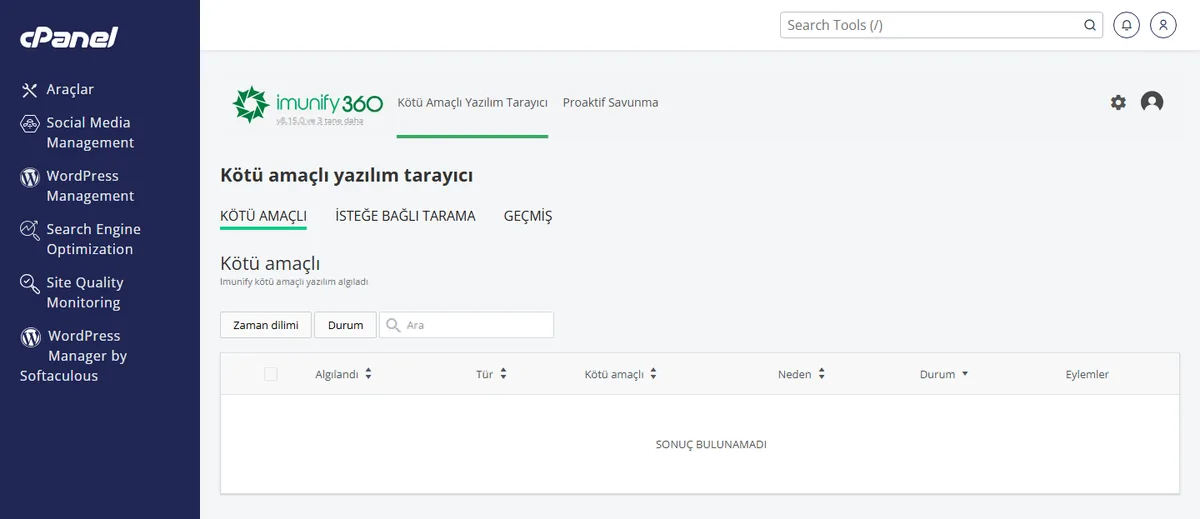
Beklenen sonuç: hesabınızda tespit edilen dosyalar listelenir; kayıt yoksa “Sonuç bulunamadı” yazar.
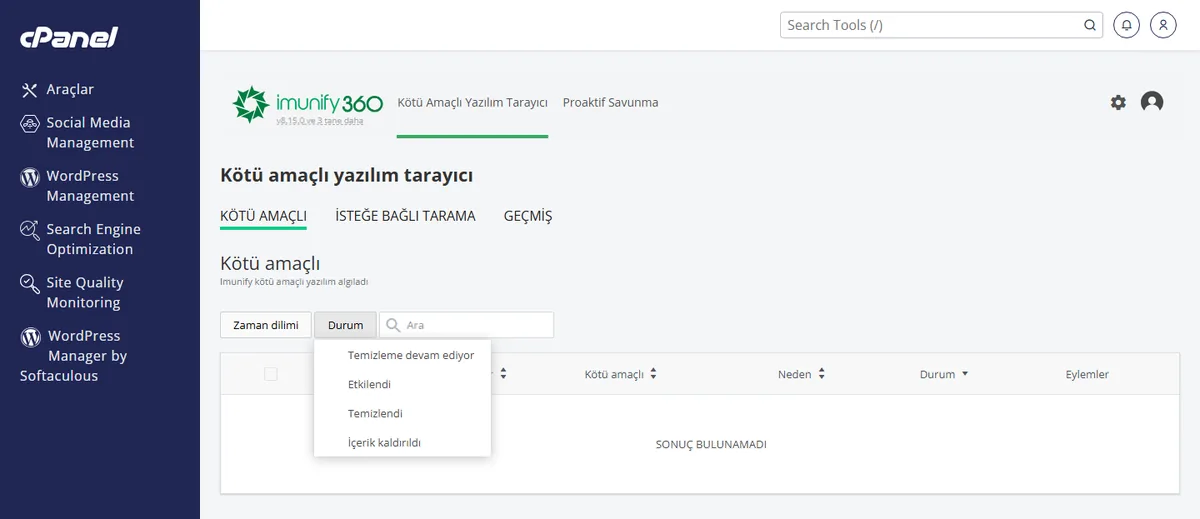
Beklenen sonuç: dosya temizleme öncesi hâline döner ve sitedeki bozulma düzelir. Eylem görünmüyorsa o dosya için saklanan bir orijinal yoktur.
Dikkat
Orijinali geri yüklemek, Imunify360’ın zararlı bulduğu kodu da geri getirir. Bunu yalnız dosyanın yanlış algılandığından eminseniz yapın; örneğin resmî kaynaktan indirdiğiniz bir eklentinin dosyasıysa. Dosya gerçekten zararlıysa geri yüklemek yerine eklentiyi ya da temayı resmî kaynaktan yeniden kurun.
Saklama süresi geçtiyse ya da dosyanın içeriği kaldırılmış ve yedeği yoksa, dosyayı hesap yedeğinden geri almanız gerekir. Narhost’ta geri yükleme destek talebiyle yapılır; hangi dosyayı hangi tarihten istediğinizi talebe yazın. Ayrıntılar yedekten nasıl geri yükleme yapılır kartında. WordPress eklenti ve tema dosyalarında daha hızlı yol, ilgili eklentiyi resmî kaynaktan yeniden yüklemektir.
Sonuç
Geri yüklenen dosya sitede beklenen işi yapıyor, sitenin bozulan bölümü düzeliyor ve sonraki taramada dosya tekrar listeye düşmüyorsa Imunify360 karantinadan dosya çıkarma işlemi başarıyla tamamlanmıştır. Dosya yeniden işaretlenirse yanlış algılama değil gerçek bir sorun olabilir; destek talebi açın.
Narhost desteği
Talebe şunları ekleyin: dosyanın tam yolu, Neden sütunundaki imza adı, algılanma tarihi ve dosyanın neden zararsız olduğunu düşündüğünüz (hangi eklentiye ait olduğu).
Sonraki adımlar
Imunify360’ın yönetici belgesine göre temizlenen dosyanın orijinali varsayılan olarak 14 gün saklanır; bu süre sunucu ayarıyla değişebilir. Süre geçtikten sonra dosya ancak hesap yedeğinden geri alınabilir.
Dosyada bilinen bir zararlı yazılım imzasıyla eşleşen kod bulunduğu için. Neden sütunundaki imza adı tehdidin türünü gösterir. Lisanssız tema ve eklentiler, eski sürümler ve yüklenen arka kapılar en sık nedenlerdir.
Dosyanın gerçekten zararsız olduğundan eminseniz durumu destek talebiyle bildirin. Taramadan muaf tutmak, o dosyaya sonradan eklenecek gerçek zararlı kodun da gözden kaçması demektir; bu karar dikkatle verilmelidir.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.