Kısaca özet
- Site hacklenirse ne yapmalı sorusunun kısa cevabı: önce yönetici, veritabanı ve FTP şifrelerini değiştirmek, ardından temiz bir yedeğe dönmek ve zararlı dosyaları temizlemektir.
- İlk saatteki en sık hata, delil toplamadan siteyi hemen silmektir; önce mevcut hâlin bir kopyası alınır, sonra temizliğe geçilir.
- Zararlı kod tamamen temizlenmeden site tekrar yayına alınırsa saldırgan çoğu zaman bıraktığı arka kapıdan geri döner.
- Şifre kırma denemeleri ve güncellenmemiş eklentiler, küçük ve orta ölçekli sitelerde en sık görülen giriş noktalarıdır.
- Paylaşımlı hostingde sunucu düzeyi önlemler barındırma sağlayıcısına aittir; sitenin kendi kodu ve şifreleri her zaman site sahibinin sorumluluğundadır.
- Temizlik bittikten sonra şifreler, eklenti sürümleri ve iki adımlı doğrulama gözden geçirilmeden konu kapanmış sayılmaz.
Sabah saatlerinde siteniz açılmıyor, arama sonuçlarında tanımadığınız bir başlık çıkıyor ya da tarayıcı “bu site güvenli değil” uyarısı veriyor olabilir. Bu belirtilerin ortak noktası aynı soruyu getirir: site hacklenirse ne yapmalı? Panik doğru cevap değildir, sıralı bir müdahale gerekir. Bu yazıda belirtileri tanımayı, ilk saatte atılacak adımları, zararlı dosyaların nasıl temizlendiğini ve tekrar hacklenmemek için alınacak önlemleri anlatıyoruz.
Siteniz Hacklendiğini Nasıl Anlarsınız?
Hacklenme her zaman siteyi tamamen çökertmez; çoğu saldırı fark edilmeden haftalarca sürer. En sık görülen belirtiler şunlardır: arama sonuçlarında sitenize ait olmayan başlık ve açıklamalar, tarayıcının “bu site güvenli değil” ya da “kimlik avı” uyarısı göstermesi, ana sayfanın yerine tanımadığınız bir görsel ya da yazı çıkması, sunucudan aniden yüksek hacimde e-posta gönderilmesi, hosting sağlayıcısından gelen “kötü amaçlı yazılım” bildirimi ve arama motoru konsolunda “güvenlik sorunları” uyarısı.
Bilgi
Arama konsolundaki “Güvenlik Sorunları” raporu, hacklenmiş sitelerde en erken uyarı kaynağıdır. Mülkünüzü konsola eklediyseniz bu raporu düzenli kontrol edin; site sahibinden önce ziyaretçi fark ettiğinde itibar kaybı daha büyük olur.
Site Hacklenirse Ne Yapmalı, İlk Bir Saatte Neler Yapılır?
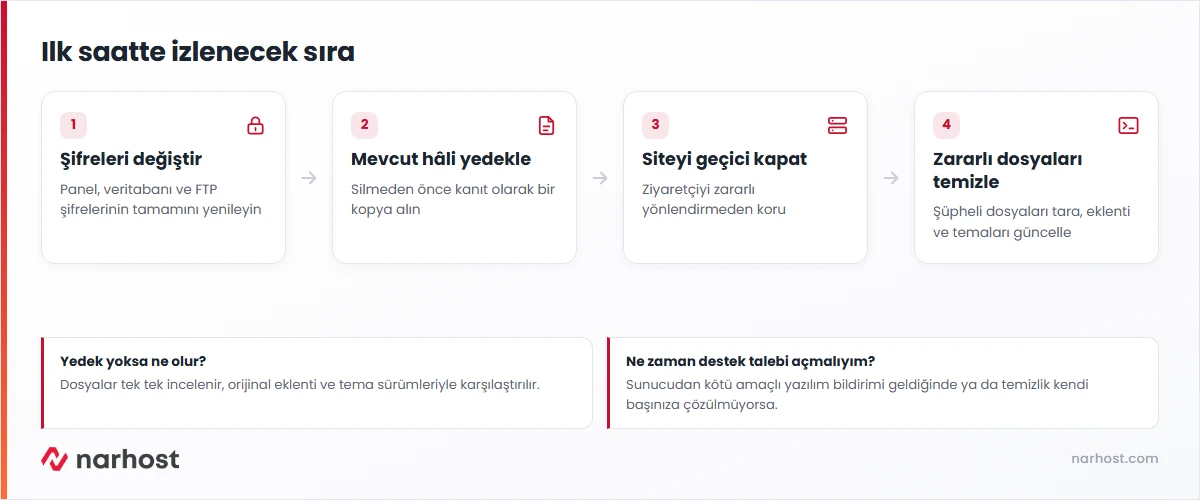
Site hacklenirse ne yapmalı sorusunun cevabı sıralı bir müdahaledir, tek bir işlem değildir. Önce panele erişimin hâlâ sizde olduğunu doğrulayın ve yönetici, veritabanı ile FTP şifrelerinin tamamını değiştirin. Ardından siteyi silmeden önce mevcut hâlinin bir kopyasını alın; bu kopya sonradan hangi dosyaların değiştiğini karşılaştırmak için gerekir. Üçüncü adım, siteyi bakım moduna almak ya da geçici olarak erişime kapatmaktır; böylece ziyaretçiler zararlı yönlendirmeye maruz kalmaz.
Örnek senaryo
Bir mobilya firmasının kurumsal sitesinde arama sonuçlarında ilgisiz ürün başlıkları görülmeye başladı. Site sahibi önce yönetici şifresini değiştirdi, ardından hosting panelindeki bir önceki güne ait yedeği inceleyerek hangi dosyaların sonradan eklendiğini tespit etti. Zararlı dosyalar temizlenip eklentiler güncellendikten sonra arama konsolundan yeniden inceleme talep edildi; uyarı birkaç gün içinde kalktı.
Zararlı Dosyalar Nasıl Temizlenir?
Temizlik iki şekilde yapılır: temiz bir yedeğe dönmek ya da dosya dosya tarama yapmak. Yakın tarihli, hacklenme öncesine ait bir yedek varsa geri yükleme en hızlı ve güvenilir yoldur. Yedek yoksa ya da yedek de bulaşmışsa dosyalar tek tek incelenmelidir; özellikle normalde yalnızca görsel barındırması gereken klasörlerdeki çalıştırılabilir kod uzantılı dosyalar şüphelidir. Adım adım temizlik ve tarama sürecini zararlı dosya temizleme rehberimizde ayrıntılı anlattık.
| Belirti | Olası neden | İlk yapılacak |
|---|---|---|
| Arama sonucunda ilgisiz başlık | SEO spam enjeksiyonu | Arama konsolunda inceleme iste, dosyaları tara |
| “Güvenli değil” tarayıcı uyarısı | Kötü amaçlı yönlendirme kodu | Şifreleri değiştir, temiz yedeğe dön |
| Ani yüksek e-posta trafiği | Ele geçirilmiş formdan spam gönderimi | Formu devre dışı bırak, e-posta şifresini değiştir |
| Bilinmeyen yönetici hesabı | Zayıf şifreyle ele geçirme | Hesabı sil, iki adımlı doğrulama aç |
| Sunucudan kötü amaçlı yazılım bildirimi | Zararlı dosya yüklenmiş | Destek talebi aç, dosya taraması iste |
Dikkat
Zararlı kodun tamamı temizlenmeden site tekrar yayına alınırsa saldırgan çoğunlukla bıraktığı bir arka kapıdan geri döner. Temizlik yalnızca görünen zararlı yönlendirmeyi kaldırmakla sınırlı kalmamalı, eklenti ve tema dosyaları da orijinal sürümleriyle karşılaştırılmalıdır.
Temizlik Sonrası Doğrulama
Temizlik bittiğinde siteyi hemen unutmayın; birkaç gün boyunca izleyin. Arama konsolundaki güvenlik sorunları raporunun temiz göründüğünü ve e-posta gönderim hacminin normale döndüğünü kontrol edin. Sertifikanızın hâlâ geçerli olduğunu ve tarayıcının güvenli uyarısı vermediğini de kontrol edin; sertifika türleri ve doğrulama konusuna SSL sertifikası nedir yazımızda değindik.
Sonuç
Şifreler değiştirilmiş, zararlı dosyalar temizlenmiş ve arama konsolu uyarısı kalkmışsa site güvenle yayında kalabilir. Bu noktadan sonra asıl iş, aynı sorunun tekrarlanmamasını sağlamaktır.
Tekrar Hacklenmemek İçin Alınacak Önlemler
Çoğu hacklenme olayı aynı birkaç nedenden tekrarlanır: güncellenmemiş eklenti ve temalar, zayıf ya da tekrar kullanılan şifreler ve yetkisi olmayan kullanıcı hesapları. Eklenti ve çekirdek güncellemelerini düzenli yapmak, yönetici hesabında iki adımlı doğrulama açmak ve şifre denemesini sınırlamak önlemlerin başında gelir; bu saldırı türünü brute force nedir yazımızda ayrıntılı anlattık. Genel güvenlik kontrol listesini site ve sunucu güvenliği rehberimizde topladık. Bilinen güvenlik açıkları ve saldırı türleri için OWASP’ın kaynağına da bakabilirsiniz.
Paylaşımlı Hosting ve VPS/VDS’te Güvenlik Sorumluluğu Nasıl Değişir?
Barındırma tarafında sorumluluk paylaşımı önemlidir. Paylaşımlı hostingde sunucu düzeyindeki izolasyon ve otomatik güvenlik taraması barındırma sağlayıcısı tarafından yürütülür; Narhost altyapısı ayrıca Layer 3/4 seviyesinde DDoS koruması sağlar. Ancak sitenizin kendi kodu, eklentileri ve şifreleri her zaman sizin sorumluluğunuzdadır. VPS ve VDS hizmetlerinde durum farklıdır: bu ürünler yönetimsizdir, sunucu içindeki işletim sistemi güncellemesi, güvenlik duvarı ve uygulama güvenliği tamamen size aittir.
Hacklenme Sonrası Kontrol Listesi
- Yönetici, veritabanı ve FTP şifrelerinin tamamını değiştirin.
- Siteyi silmeden önce mevcut hâlinin bir kopyasını alın.
- Temiz, hacklenme öncesine ait bir yedek olup olmadığını kontrol edin.
- Normalde yalnızca görsel barındırması gereken klasörlerdeki beklenmeyen dosyaları tarayın.
- Bilinmeyen yönetici ya da FTP hesaplarını silin.
- Tüm eklenti, tema ve çekirdek sürümlerini güncelleyin.
- Arama konsolunda güvenlik sorunları raporunu kontrol edip yeniden inceleme isteyin.
- İki adımlı doğrulama açın ve şifre deneme sınırlamasını etkinleştirin.
Sıkça sorulan sorular
Site hacklenirse ne yapmalı, ilk saatte kime haber vermeliyim?
Önce kendi ekibiniz ya da hosting sağlayıcınızla iletişime geçin; şifreleri değiştirip mevcut durumu belgeleyin. Sorunun kapsamını (yönlendirme mi, veri sızıntısı mı) netleştirmeden geniş bir duyuru yapmak yanlış anlaşılmalara yol açabilir.
Hacklenen site arama motorlarında cezalı kalır mı?
Arama motoru bir ceza uygulamaz ama kara listeye alma söz konusu olabilir. Zararlı içerik temizlenip arama konsolundan yeniden inceleme istendiğinde uyarı genellikle birkaç gün içinde kalkar.
Yedek yoksa site nasıl temizlenir?
Yedek yoksa dosyalar tek tek incelenir; normalde çalıştırılabilir kod barındırmaması gereken klasörlerdeki şüpheli dosyalar, eklenti ve tema orijinalleriyle karşılaştırılarak ayıklanır. Bu süreç yedekten dönmekten daha uzun sürer.
Hacklenme sonrası aynı şifreyi tekrar kullanabilir miyim?
Hayır. Saldırgan şifreyi ele geçirmiş olabileceğinden panel, veritabanı ve FTP için farklı ve yeni şifreler belirlenmelidir.
Paylaşımlı hostingde site güvenliğini kim sağlar?
Sunucu düzeyindeki izolasyon ve altyapı güvenliği barındırma sağlayıcısına aittir; sitenin kendi kodu, eklentileri ve hesap şifreleri her zaman site sahibine aittir.
Narhost’ta
Web hosting paketlerinde sunucu düzeyinde otomatik güvenlik taraması ve altyapı seviyesinde Layer 3/4 DDoS koruması bulunur. Siteniz temizlendikten sonra hesabınızı taşımak isterseniz destek talebiyle ücretsiz taşıma yapılır.