Son gözden geçirme: Eylül 2026 · Ubuntu 24.04 resmî dokümanına göre
Hızlı çözüm
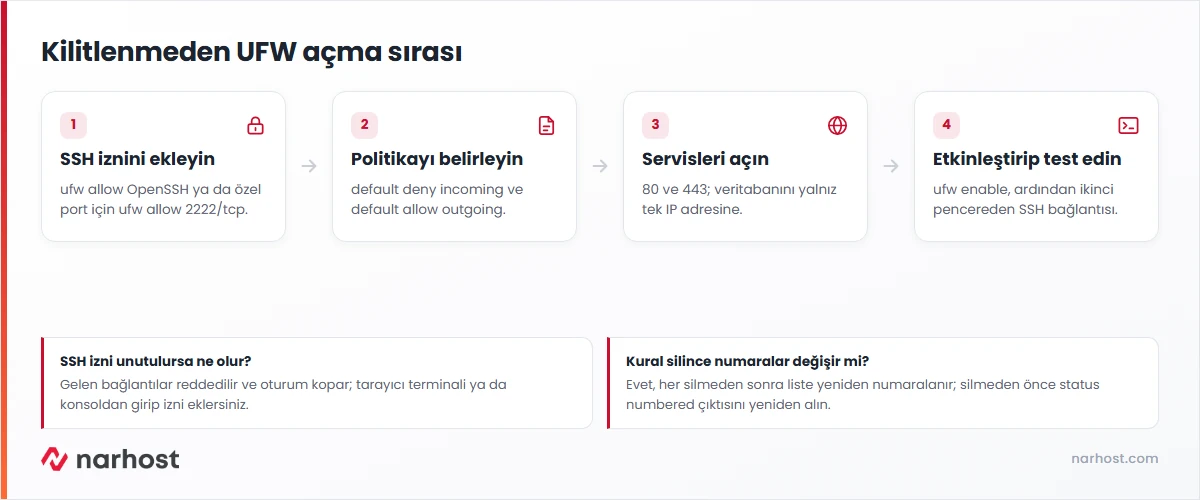
UFW güvenlik duvarı kurulumu Ubuntu’da tek kurala bağlıdır: güvenlik duvarını açmadan önce SSH iznini ekleyin. Sıra şöyledir:
sudo ufw allow OpenSSH (SSH portunu değiştirdiyseniz sudo ufw allow 2222/tcp).sudo ufw default deny incoming ve sudo ufw default allow outgoing.sudo ufw allow 80/tcp ve sudo ufw allow 443/tcp.sudo ufw enable, ardından sudo ufw status verbose ile kontrol.| Panel | Yok — VPS/VDS yönetimsizdir; kurallar sunucunuzda SSH ile yazılır |
|---|---|
| Sistem | Ubuntu 22.04/24.04 (UFW önceden kurulu, kapalı gelir), Debian 12’de apt install ufw |
| Yetki | root ya da sudo yetkili kullanıcı |
| Narhost ürünü | VPS Sunucu, VDS Sunucu |
Başlamadan önce
sudo ss -tlnp | grep ssh.UFW (Uncomplicated Firewall), Ubuntu’nun çekirdekteki paket filtresini tek satırlık komutlarla yönetmenizi sağlayan ön yüzdür. Açık bir VPS, siz kurmasanız da çalışan her servisi internete gösterir: test için kurduğunuz bir veritabanı ya da yönetim arayüzü herkesin taramasına açık kalır. Varsayılan olarak gelen bağlantıları reddeden, yalnız izin verdiğiniz portları açan bir politika bu riski kapatır.
Ubuntu 24.04’te paket kurulu ama kapalı gelir. Komutların tamamı Ubuntu Server güvenlik duvarı dokümanında anlatılır.
Dikkat
SSH iznini eklemeden ufw enable çalıştırırsanız varsayılan politika SSH bağlantınızı da reddeder ve sunucudan kilitlenirsiniz. Bu durumda tek yol ürünle gelen tarayıcı terminali ya da konsol bağlantısıdır; oradan sudo ufw allow OpenSSH ya da sudo ufw disable çalıştırılır.
sudo ufw status
sudo ufw app list
Beklenen sonuç: Status: inactive ve profil listesinde OpenSSH. Nginx ya da Apache kuruluysa onların profilleri de görünür.
sudo ufw allow OpenSSHBeklenen sonuç: Rules updated ve Rules updated (v6). SSH’ı 22 dışında bir porta taşıdıysanız profil yerine sudo ufw allow 2222/tcp yazın; OpenSSH profili yalnız 22’yi açar.
sudo ufw default deny incoming
sudo ufw default allow outgoing
Beklenen sonuç: Default incoming policy changed to 'deny'; politika henüz uygulanmaz, UFW kapalıdır.
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw allow from 203.0.113.10 to any port 3306 proto tcp
Beklenen sonuç: her satır için Rules updated. Son satır veritabanını yalnız tek bir IP adresine açar; veritabanını herkese açmayın.
sudo ufw enableBeklenen sonuç: Command may disrupt existing ssh connections. Proceed with operation (y|n)? sorusuna y yanıtı verince Firewall is active and enabled on system startup.
sudo ufw status numbered
sudo ufw delete 3
Beklenen sonuç: silme onay ister; her silmeden sonra numaralar kayar, bir sonraki silmeden önce listeyi yeniden alın.
Sonuç
sudo ufw status verbose çıktısında Status: active ve Default: deny (incoming), allow (outgoing) görünmeli, izin verdiğiniz portlar listede olmalıdır. Açık oturumu kapatmadan ikinci bir pencerede SSH ile bağlanın; bağlantı açılıyorsa UFW güvenlik duvarı kurulumu tamamlanmıştır.
-p 127.0.0.1:8080:80 biçiminde yerel adrese bağlayın.sudo ufw reset tüm kuralları siler ve UFW’yi kapatır; ardından SSH izniyle baştan başlayın.Narhost desteği
Talebe şunları ekleyin: sunucunuzun IP adresi, sudo ufw status verbose çıktısı, erişemediğiniz port ve denediğiniz komutlar. Kilitlendiyseniz konsol erişimi için bize yazın; kuralların kendisi sizin yönetiminizdedir.
Sonraki adımlar
Evet. sudo ufw limit OpenSSH kuralı aynı adresten 30 saniyede 6 ve üzeri bağlantı denemesini reddeder. Daha ayrıntılı koruma için günlük tabanlı bir engelleme aracı eklenir.
sudo ufw disable güvenlik duvarını kapatır ama kuralları silmez; sudo ufw enable ile aynı kurallarla geri açılır.
Hayır. /etc/default/ufw dosyasında IPV6=yes varsayılandır; her kural IPv4 ve IPv6 için birlikte eklenir, çıktıdaki (v6) satırları bunu gösterir.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.