Son doğrulama: Eylül 2026 · cPanel 136 test hesabında denendi
Hızlı çözüm
ERR_SSL_VERSION_OR_CIPHER_MISMATCH uyarısında, yani err ssl version or cipher mismatch hatasında tarayıcı ile sunucu ortak bir TLS sürümü ya da şifre paketi bulamaz; çoğu zaman neden alan adına kurulu geçerli bir sertifikanın olmamasıdır.
openssl s_client ile test edin.| Panel | cPanel (sertifika kontrolü), Cloudflare paneli (varsa) |
|---|---|
| Sistem | Paylaşımlı hosting; VPS/VDS için Nginx veya Apache |
| Yetki | cPanel kullanıcısı ya da sunucunuzun root/sudo kullanıcısı |
| Narhost ürünü | SSL Sertifikası, Web Hosting |
Başlamadan önce
panel.ornek.com) adresi not edin; sertifika kapsamı adres adres kontrol edilir.Chrome bu durumda “Bu site güvenli bağlantı sağlayamıyor” başlığını ve altında ERR_SSL_VERSION_OR_CIPHER_MISMATCH kodunu gösterir. TLS el sıkışmasının ilk adımında tarayıcı desteklediği sürümleri ve şifre paketlerini listeler, sunucu bu listeden birini seçemezse bağlantı kurulmadan kesilir.
Site sahibi tarafında dört neden öne çıkar: alan adına hiç sertifika kurulmamıştır ya da sertifika başka bir ada düzenlenmiştir; alan adı Cloudflare’e yeni taşınmıştır ve Edge sertifikası henüz etkinleşmemiştir ya da DNS kaydı proxy dışındadır; Cloudflare’in ücretsiz sertifikasının kapsamadığı iki seviyeli bir alt alan adı (test.dev.ornek.com) kullanılıyordur; kendi sunucunuzda yalnız TLS 1.0/1.1 ya da eski şifre paketleri açık bırakılmıştır. Güncel tarayıcılar TLS 1.0 ve 1.1’i artık kabul etmez.
Ziyaretçi tarafında neden genelde eski bir işletim sistemi ya da tarayıcıdır: TLS 1.2 desteklemeyen sürümler güncel sitelere bağlanamaz. HTTPS trafiğini araya girip tarayan antivirüs ve kurumsal ağ cihazları da aynı hatayı üretebilir.
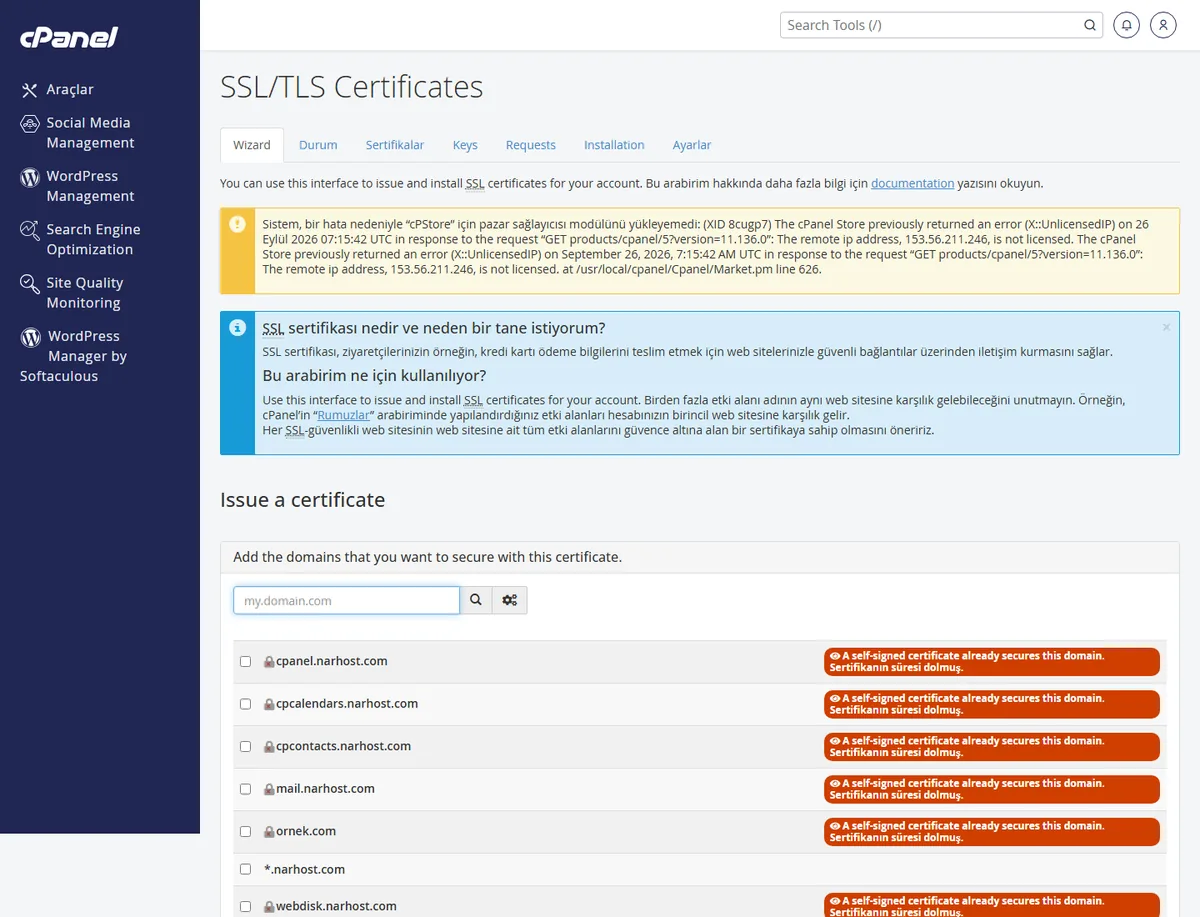
Beklenen sonuç: alan adı ve www hâli için geçerli bir sertifika listelenir.
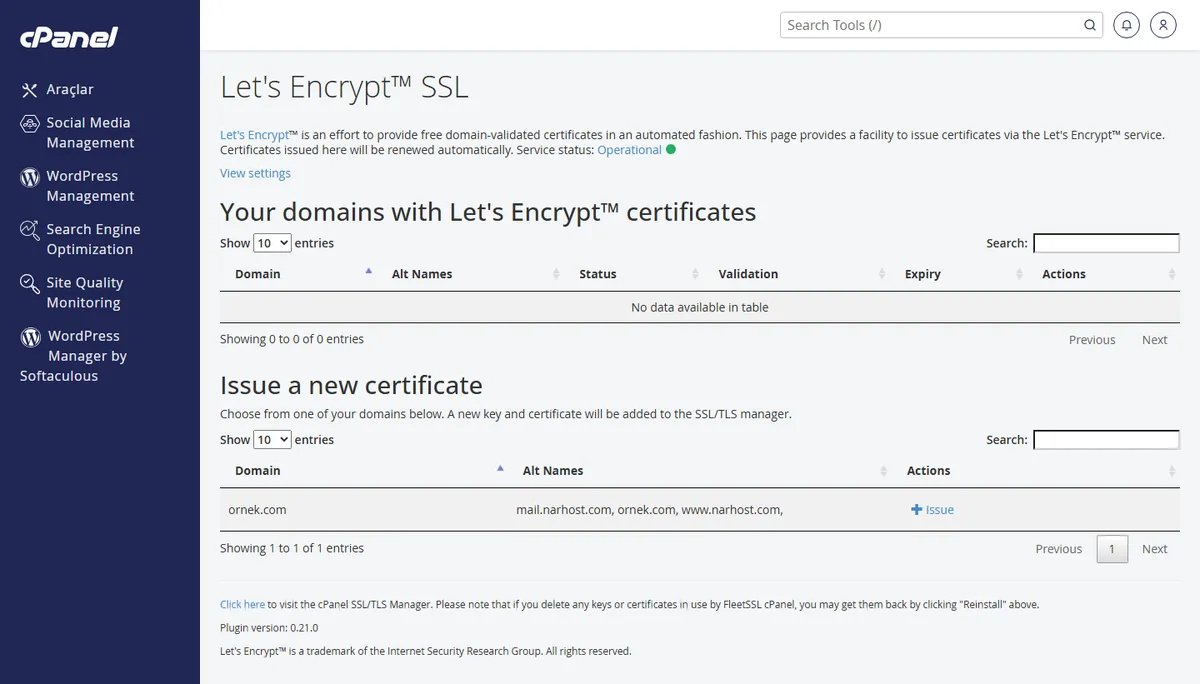
Beklenen sonuç: alan adı “sertifikası olan alan adları” listesine geçer.
Beklenen sonuç: Universal sertifika “Active” durumda, kapsam ornek.com, *.ornek.com.
openssl s_client -connect ornek.com:443 -servername ornek.com -tls1_2 </dev/null
openssl s_client -connect ornek.com:443 -servername ornek.com -tls1_3 </dev/null
Beklenen sonuç: en az birinde Protocol satırında TLSv1.2 ya da TLSv1.3 ve bir Cipher değeri görünür; handshake failure dönüyorsa sunucu yapılandırması eskidir.
SSLProtocol -all +TLSv1.2 +TLSv1.3 satırıdır.
ssl_protocols TLSv1.2 TLSv1.3;sudo nginx -t
sudo systemctl reload nginxBeklenen sonuç: nginx -t “syntax is ok” ve “test is successful” döner.
Paylaşımlı hostingde TLS sürümleri ve şifre paketleri sunucu genelinde ayarlıdır, hesap içinden değiştirilmez; sertifika kurulu olduğu hâlde hata sürüyorsa destek talebi açın.
Sonuç
Siteyi gizli pencerede ve mobil veride açın. Sayfa yükleniyor, adres çubuğundaki simgeye tıklayınca “Bağlantı güvenli” yazıyor ve Yöntem 3’teki komut TLSv1.2 ya da TLSv1.3 döndürüyorsa sorun çözülmüştür.
ERR_SSL_PROTOCOL_ERROR çıkıyor. Bağlantı artık başka bir aşamada kesiliyor; ERR_SSL_PROTOCOL_ERROR kartı ile devam edin.Narhost desteği
Talebe şunları ekleyin: alan adı ve hatanın çıktığı tam adres, err ssl version or cipher mismatch uyarısının ekran görüntüsü, hatayı gördüğünüz saat, Cloudflare kullanıp kullanmadığınız ve denediğiniz adımlar.
Sonraki adımlar
DNS yeni yönlendirildiyse AutoSSL ya da Let’s Encrypt sertifikası alan adı sunucuyu gösterene kadar düzenlenemez. Cloudflare’de de Edge sertifikası üretilene kadar hata sürebilir; durumu Edge Certificates ekranından izleyin.
Telefonun işletim sistemi ya da tarayıcısı güncel TLS sürümlerini desteklemiyor olabilir. Tarayıcıyı güncelleyin; çok eski cihazlarda güncel sitelere bağlanmak mümkün olmayabilir.
Hayır. Güncel tarayıcılar bu sürümü kabul etmez; açmak yalnız sunucuyu zayıflatır. TLS 1.2 ve 1.3 açık kalmalıdır.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.