Son gözden geçirme: Eylül 2026 · cPanel 136, Nginx ve Apache 2.4 resmî dokümanına göre
Hızlı çözüm
413 Request Entity Too Large hatası, gönderdiğiniz dosyanın ya da form verisinin sunucudaki bir boyut sınırını aştığını gösterir; paylaşımlı hostingte PHP yükleme sınırlarını MultiPHP INI Düzenleyicisi’nden yükseltin, kendi sunucunuzda Nginx client_max_body_size ya da Apache LimitRequestBody değerini artırın.
upload_max_filesize ve post_max_size değerlerini dosyadan büyük yapın.| Panel | cPanel (MultiPHP INI Düzenleyicisi) |
|---|---|
| Sistem | Paylaşımlı hosting (LiteSpeed); kendi sunucunuzda Nginx ya da Apache |
| Yetki | cPanel kullanıcısı; VPS/VDS’te root |
| Narhost ürünü | Web Hosting |
Başlamadan önce
İstek gövdesi (yüklenen dosya ve form verisi) sunucuya giderken birden çok katmandan geçer ve her katmanın kendi boyut sınırı vardır. Standartta bu kodun güncel adı “Content Too Large”dır, ama tarayıcıların ve sunucuların çoğu eski “Request Entity Too Large” metnini gösterir.
client_max_body_size varsayılan olarak 1m‘dir; daha büyük gövdeye doğrudan bu kodla cevap verir.LimitRequestBody 2.4.54 ve sonrasında varsayılan 1 GiB’tır; 2.4.53 ve öncesinde sınırsızdı (0).post_max_size ve upload_max_filesize aşıldığında PHP veriyi boş bırakır; uygulama çoğunlukla kendi hata mesajını gösterir, ama sorunun kaynağı aynıdır.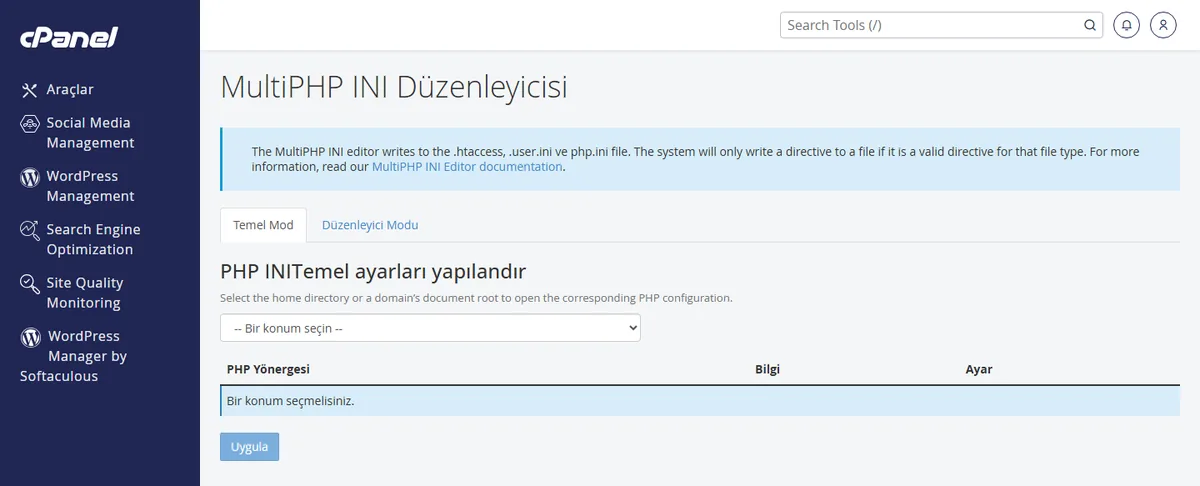
Beklenen sonuç: upload_max_filesize, post_max_size ve memory_limit satırları değerleriyle listelenir.
post_max_size değeri upload_max_filesize değerinden büyük olmalı, memory_limit de genellikle post_max_size değerinden büyük tutulur. Örnek: upload_max_filesize 64M, post_max_size 128M, memory_limit 256M. Uygula’ya basın.
Beklenen sonuç: sayfanın üstünde ayarların kaydedildiğini bildiren yeşil bir mesaj çıkar.
Beklenen sonuç: satırdaki değer yeni upload_max_filesize değerini gösterir.
PHP değerleri dosyanızdan büyük olduğu hâlde 413 hatası sürüyorsa sınır web sunucusu katmanındadır ve paylaşımlı hostingte müşteri tarafından değiştirilemez; destek talebi açın.
http bloğuna sınırı yazın, sözdizimini sınayıp yeniden yükleyin:
client_max_body_size 64m;sudo nginx -t
sudo systemctl reload nginxBeklenen sonuç: nginx -t çıktısında “syntax is ok” ve “test is successful” satırları görünür.
php.ini içindeki upload_max_filesize ve post_max_size değerlerini de aynı büyüklüğe çekip servisi yeniden başlatın (Ubuntu 24.04’te sudo systemctl restart php8.3-fpm).Directory bloğuna bayt cinsinden değeri yazın (örnek 100 MB):
LimitRequestBody 104857600sudo apachectl configtest
sudo systemctl reload apache2Beklenen sonuç: configtest çıktısı “Syntax OK” olur.
Sonuç
Aynı dosyayı tekrar yükleyin. İşlem tamamlanıyor ve tarayıcının Ağ sekmesinde istek 200 ya da 302 dönüyorsa sorun çözülmüştür. WordPress’te Ortam sayfasındaki en fazla yükleme boyutu yeni değeri göstermelidir.
php.ini ya da .user.ini eski değeri eziyordur; cPanel PHP INI ayarları kartındaki sırayı kontrol edin.Narhost desteği
Talebe şunları ekleyin: alan adınız, yüklemeye çalıştığınız dosyanın boyutu, işlemin yapıldığı sayfa, hata metni birebir ve MultiPHP INI Düzenleyicisi’ndeki güncel değerler.
Sonraki adımlar
Hayır. Sınır sunucu tarafındadır. Ziyaretçi yalnız daha küçük bir dosya göndermeyi deneyebilir; kalıcı çözüm site sahibindedir.
Var. Büyük istekler bellek ve disk tüketir, kötü niyetli yüklemelere de kapı açar. İhtiyacınız olan en büyük dosyanın biraz üstünde bir değer seçin.
Yükleme Cloudflare planınızın sınırını aşıyordur. Büyük dosyaları proxy kapalı bir alt alan adı üzerinden yüklemek ya da dosyayı bölmek gerekir.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.