Son doğrulama: Eylül 2026 · Windows Server 2022 test sunucusunda denendi; macOS ve Ubuntu 24.04 resmî dokümanına göre
Hızlı çözüm
nslookup ile dns sorgulama için komut satırına nslookup -type=KAYIT alanadi DNS-sunucusu yazarsınız; tür vermezseniz A ve AAAA kayıtları, sunucu vermezseniz bilgisayarınızın kullandığı DNS çözümleyici sorgulanır.
nslookup ornek.com, MX için nslookup -type=mx ornek.com yazın.nslookup -type=mx ornek.com 8.8.8.8.| Panel | Panel gerekmez (komut satırı) |
|---|---|
| Sistem | Windows 10/11 ve Windows Server, macOS, Ubuntu/Debian |
| Yetki | Standart kullanıcı (yönetici gerekmez) |
| Narhost ürünü | Domain Kaydı |
Başlamadan önce
ln1.narhost.com ve ln2.narhost.com olur.bind9-dnsutils paketini kurmanız gerekir.nslookup, bir alan adı için DNS sunucusuna doğrudan soru sorup cevabı olduğu gibi gösteren komut satırı aracıdır. Tarayıcı “site açılmıyor” dediğinde sorunun DNS’te mi yoksa sunucuda mı olduğunu ayırmanın en hızlı yoludur. Microsoft’un komut başvurusuna göre araç hem tek satırlık sorgu hem etkileşimli mod sunar; bu kartta günlük işte kullanılan tek satırlık biçim anlatılıyor.
nslookup ile dns sorgulama yaparken iki kavramı ayırın. Önbellekli cevap (Non-authoritative answer) Google ya da internet sağlayıcınız gibi bir çözümleyiciden gelir ve TTL süresi dolana kadar eski değeri gösterebilir. Yetkili cevap ise alan adının kendi ad sunucusundan gelir ve panelde kaydettiğiniz güncel değeri yansıtır.
nslookup ornek.comBeklenen sonuç (test sunucusundan, maskelenmiş): Server: dns.google, Address: 8.8.8.8, ardından Non-authoritative answer: ve Name: ornek.com altında Addresses: 203.0.113.10 gibi IPv6 ve IPv4 adresleri.
8.8.8.8, bilgisayarınızın çözümleyicisini atlayıp soruyu Google’a yöneltir.
nslookup -type=mx ornek.com 8.8.8.8Beklenen sonuç: ornek.com MX preference = 10, mail exchanger = mx.ornek.com. Preference değeri küçük olan sunucu önce denenir.
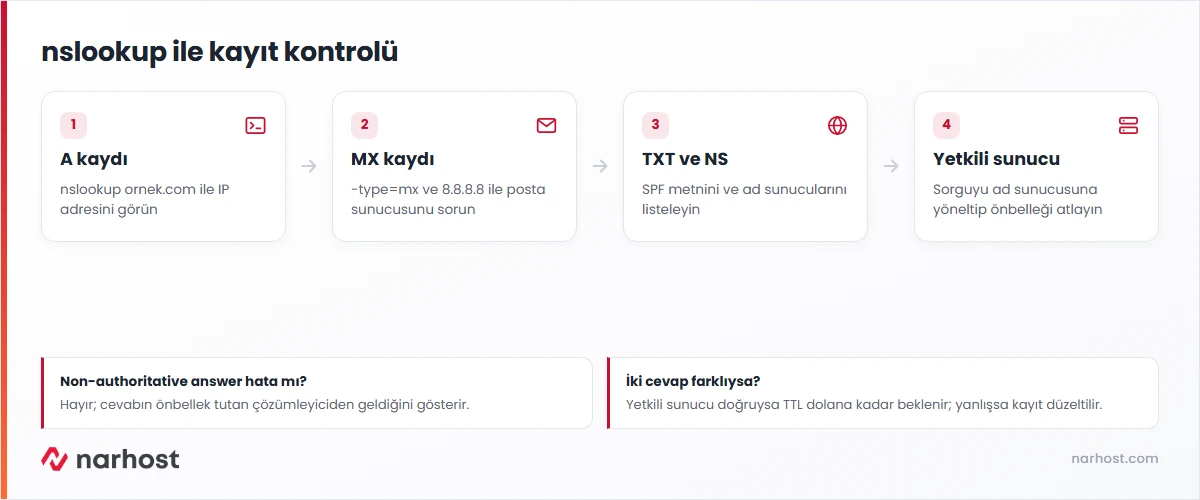
nslookup -type=txt ornek.com
nslookup -type=ns ornek.com
Beklenen sonuç: text = "v=spf1 a mx include:... -all" satırları ve ornek.com nameserver = ln1.narhost.com biçiminde iki NS satırı.
nslookup ornek.com ln1.narhost.comBeklenen sonuç: çıktıda Non-authoritative answer: satırı yer almaz; gelen adres panelde kaydettiğiniz değerdir.
macOS ve Linux’ta komutlar aynıdır; yalnız çıktı biçimi biraz farklıdır (Non-authoritative answer: ve Name: satırları alt alta yazılır). Kayıt türünü -type= yerine kısaca -q= ile de verebilirsiniz (nslookup -q=mx ornek.com).
Sonuç
Yetkili ad sunucusundan (4. adım) gelen değer panelde girdiğinizle aynıysa kayıt doğru kaydedilmiştir. Google çözümleyicisinden (2. adım) gelen değer de aynıysa değişiklik yayılmıştır. Yetkili sunucu doğru, çözümleyici eskiyi gösteriyorsa kaydın TTL süresi dolmamıştır; beklemekten başka iş yoktur.
*** dns.google can't find ornek.com: Non-existent domain — Alan adı DNS’te yok: süresi dolmuş, ad sunucuları yanlış ya da yazım hatalı. Ad bulunamadı hatası kartındaki adımları uygulayın.Narhost desteği
Talebe alan adını, çalıştırdığınız nslookup komutunu ve çıktısını birebir, beklediğiniz değeri ve sorgunun saatini ekleyin.
Sonraki adımlar
Hayır. Cevabın yetkili ad sunucusundan değil, önbellek tutan bir çözümleyiciden geldiğini söyler. Sorguyu yetkili ad sunucusuna yönelttiğinizde bu satır kaybolur.
İkisi de DNS sorgular. dig, TTL ve bayrakları ayrıntılı gösterdiği için Linux’ta tercih edilir; Windows’ta varsayılan gelmez. nslookup her üç sistemde hazır bulunur.
Evet, -debug seçeneğiyle: nslookup -debug ornek.com çıktısında her kayıt için ttl = satırı görünür.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.