Son gözden geçirme: Eylül 2026 · Ubuntu 24.04 resmî dokümanına göre
Hızlı çözüm
Ubuntu otomatik güvenlik güncellemeleriunattended-upgrades paketiyle yapılır; paket Ubuntu’da kurulu gelir, yalnız açık olduğunu doğrulamanız ve yeniden başlatma davranışını seçmeniz gerekir.
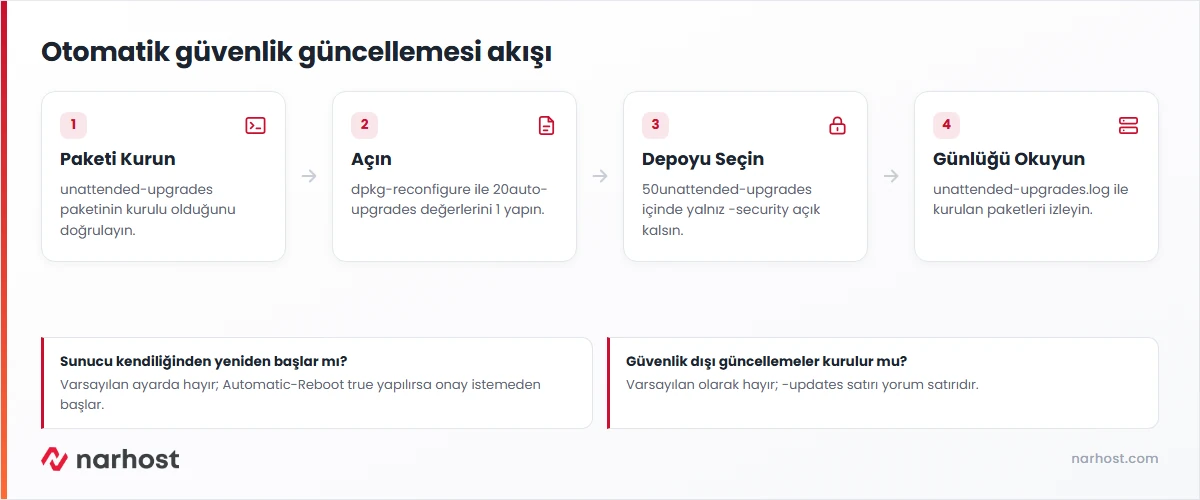
sudo apt install unattended-upgrades ile paketin kurulu olduğundan emin olun.sudo dpkg-reconfigure -plow unattended-upgrades komutunda Yes seçin./etc/apt/apt.conf.d/50unattended-upgrades dosyasında yalnız güvenlik deposunun açık olduğunu kontrol edin.sudo unattended-upgrade --dry-run --debug ile deneme çalıştırması yapın.| Panel | Yok — terminal (SSH) |
|---|---|
| Sistem | Ubuntu 22.04 ya da 24.04, VPS/VDS |
| Yetki | root ya da sudo yetkili kullanıcı |
| Narhost ürünü | VPS Sunucu |
Başlamadan önce
sudo apt update && sudo apt upgrade).sudo cp /etc/apt/apt.conf.d/50unattended-upgrades /root/.VPS ve VDS ürünleri yönetimsizdir; işletim sistemi güncellemesi sunucu sahibinin sorumluluğundadır. OpenSSH, OpenSSL ya da çekirdek için yayımlanan bir güvenlik yaması kurulmadıkça sunucu açık kalır. Elle güncelleme unutulabilir; unattended-upgrades ise paket listesini her gün tazeler ve yalnız izin verdiğiniz depolardan gelen güncellemeleri kurar.
Ubuntu Server dokümanına göre paket kurulumdan sonra güvenlik güncellemelerini günde bir kez kurar ve varsayılan ayarda sunucuyu kendiliğinden yeniden başlatmaz. Güvenlik dışı güncellemeler (-updates deposu) varsayılan olarak kapalıdır; bir sürüm değişikliğinin uygulamanızı bozmasını istemiyorsanız bu ayarı öyle bırakın.
sudo apt update
sudo apt install unattended-upgrades
Beklenen sonuç: unattended-upgrades is already the newest version ya da kurulum satırları.
sudo dpkg-reconfigure -plow unattended-upgrades
cat /etc/apt/apt.conf.d/20auto-upgrades
Beklenen sonuç: dosyada iki satır görünür; 1 her gün çalışacağı, 0 kapalı olduğu anlamına gelir.
APT::Periodic::Update-Package-Lists "1";
APT::Periodic::Unattended-Upgrade "1";sudo nano /etc/apt/apt.conf.d/50unattended-upgrades ile dosyayı açın. Allowed-Origins bölümünde -security satırı açık, -updates, -proposed ve -backports satırları // ile yorum satırı olmalıdır.
Unattended-Upgrade::Allowed-Origins {
        "${distro_id}:${distro_codename}";
        "${distro_id}:${distro_codename}-security";
//      "${distro_id}:${distro_codename}-updates";
};false‘tur.
Dikkat
Automatic-Reboot değerini true yaparsanız sunucu onay istemeden yeniden başlar; oturum açık kullanıcı olsa bile. Açılışta kendiliğinden başlamayan bir uygulama varsa site kapalı kalır.
Unattended-Upgrade::Automatic-Reboot "true";
Unattended-Upgrade::Automatic-Reboot-Time "04:00";
Beklenen sonuç: yeniden başlatma gerektiğinde sunucu en yakın 04:00’te yeniden başlar. Kapalı bırakırsanız /var/run/reboot-required dosyasının varlığını takip edip uygun saatte elle yeniden başlatın.
Package-Blacklist listesine ekleyin; engellenen pakete bağımlı güncellemelerin de duracağını unutmayın.
Unattended-Upgrade::Package-Blacklist {
    "mariadb-server";
};sudo unattended-upgrade --dry-run --debugBeklenen sonuç: çıktıda Allowed origins are: ...-security satırı ve kurulacak paketlerin listesi görünür, gerçek kurulum yapılmaz.
Sonuç
systemctl list-timers apt-daily* komutu apt-daily.timer ve apt-daily-upgrade.timer için bir sonraki çalışma saatini gösteriyor, ertesi gün /var/log/unattended-upgrades/unattended-upgrades.log dosyasında All upgrades installed ya da No packages found that can be upgraded unattended satırı varsa ayar çalışıyor demektir.
20auto-upgrades içindeki değerler 0 olabilir; ikinci adımı tekrarlayın. Günlüğü okumak için bkz. Linux log dosyalarını okuma.unattended-upgrades-dpkg.log dosyasında hangi paketin güncellendiğine bakın ve servisi yeniden başlatın; bkz. Linux servisini durdurma ve aktif etme.Narhost desteği
Talebe şunları ekleyin: sunucunuzun IP adresi, Ubuntu sürümü (lsb_release -a), 20auto-upgrades içeriği ve unattended-upgrades.log dosyasının son satırları.
Sonraki adımlar
Standart Ubuntu Server kurulumunda paket kurulu ve açık gelir. Özel bir imajla kurulan sunucuda farklı olabilir; 20auto-upgrades dosyasını kontrol edin.
20auto-upgrades içindeki iki değeri "0" yapın. Bakım bitince yeniden "1" yapmayı unutmayın.
Hayır. Yeni çekirdek yeniden başlatmaya kadar devreye girmez; /var/run/reboot-required dosyası bu durumu gösterir.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.