Son doğrulama: Eylül 2026 · Ubuntu 24.04 test sunucusunda denendi
Hızlı çözüm
Linux SSH terminal komutları beş grupta toplanır: dizin/dosya (ls, cd, cat), süreç (ps, top), ağ (ip, ss), izin (chmod, chown) ve sistem bilgisi (uname, uptime). Bu kart günlük kullanılan komutları tek referansta toplar.
ssh kullanıcı@sunucu_ip (özel port varsa -p ile belirtin).pwd ve ls -la ile görün.whoami ve id ile doğrulayın.| Panel | Yok — VPS/VDS yönetimsizdir; komutlar doğrudan işletim sistemi üzerinde çalışır |
|---|---|
| Sistem | Ubuntu 22.04/24.04, Debian 12, AlmaLinux 8/9, Rocky 9 (komutlar coreutils/iproute2/openssh ile ortak gelir) |
| Yetki | Sunucunuzun herhangi bir kullanıcısı; sistem dosyalarında sudo/root gerekir |
| Narhost ürünü | VPS Sunucu, VDS Sunucu |
Başlamadan önce
rm, chmod, kill gibi komutlar geri alınamaz sonuç doğurabilir; yeni öğrendiğiniz bir komutu önce test amaçlı, önemsiz bir dosya üzerinde deneyin.VPS ve VDS sunucularında panel yoktur; sunucuyu yönetmenin tek yolu SSH ile bağlanıp terminalden komut çalıştırmaktır. Konu geniştir; bu kart onu tek tek ayrıntılandırmak yerine beş kategoride en sık kullanılanları listeler ve derinlemesine bilgi gereken konularda (bellek, disk, log, servis) ilgili karta yönlendirir. Komut satırına hiç aşina değilseniz önce Ubuntu’nun yeni başlayanlar için terminal eğitimine göz atabilirsiniz.
Aşağıdaki komutların tamamı test sunucusunda ssh ile bağlanılarak çalıştırıldı; çıktılar kısaltılmış ve IP/sunucu adı maskelenmiş hâldedir.
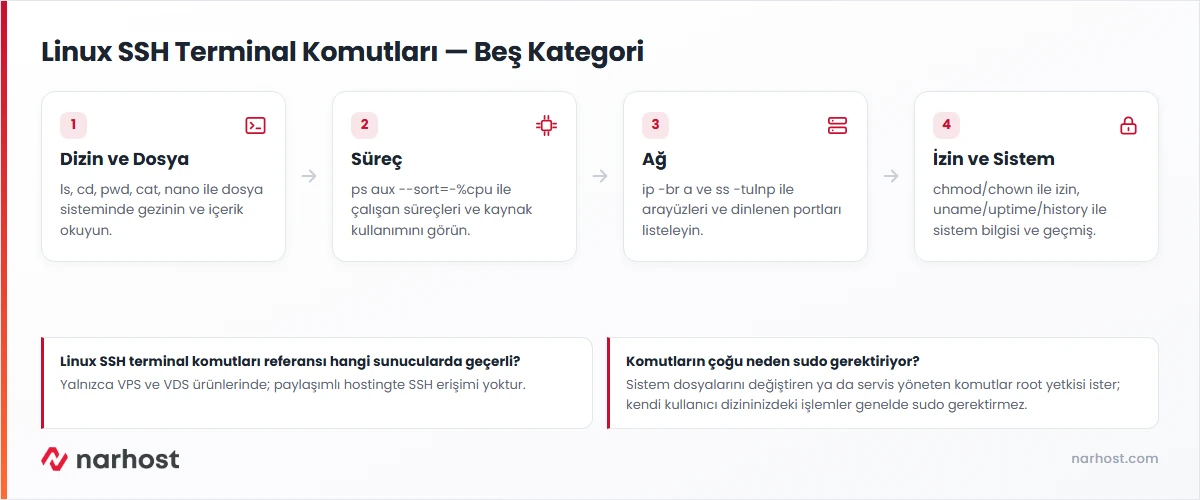
pwdls -laBeklenen sonuç (test sunucusunda alınan gerçek çıktı): /root ve altında drwxr-xr-x/-rw-r--r-- gibi izin sütunlarıyla başlayan dosya listesi; -la gizli dosyaları (. ile başlayan) da gösterir.
cat tamamını basar, nano basit bir düzenleyicidir.
cat /etc/os-releasenano ornek.confBeklenen sonuç: cat dosyanın tüm satırlarını terminale yazar; nano düzenleme ekranını açar, çıkmak için Ctrl+X kullanılır.
ps aux --sort=-%cpu | head -5Beklenen sonuç (test sunucusunda alınan gerçek çıktı): USER, PID, %CPU, %MEM, COMMAND sütunlarıyla en yoğun süreçler listelenir; bir paket kurulumu sürüyorsa ilgili süreç listenin başında çıkar.
ip -br aBeklenen sonuç (test sunucusunda alınan gerçek çıktı, IP maskelenmiş): lo UNKNOWN 127.0.0.1/8, ens192 UP 203.0.113.12/25. Arayüz adı (ens192, eth0 vb.) sunucunuza göre değişir.
ss -tulnpBeklenen sonuç (test sunucusunda alınan gerçek çıktı): tcp LISTEN 0 4096 *:22 *:* users:(("sshd",...)) satırı SSH’ın 22 numaralı portta dinlediğini gösterir; Netid sütunu tcp/udp ayrımını, son sütun süreç adını verir.
whoamiidBeklenen sonuç (test sunucusunda alınan gerçek çıktı): root ve uid=0(root) gid=0(root) groups=0(root). Kendi kullanıcınızda çalıştırdığınızda uid 0’dan farklı çıkar; sistem işlemleri için sudo öne eklenir.
ls -la çıktısındaki ilk sütun (-rw-r--r--) sırasıyla sahip/grup/diğerleri iznini gösterir; değiştirmek için chmod, sahibini değiştirmek için chown kullanılır.
chmod 644 dosya.txtchown kullanici:grup dosya.txtBeklenen sonuç: komutlar çıktı vermez (sessiz başarı); doğrulamak için tekrar ls -la çalıştırıp izin/sahiplik sütununun değiştiğini görün.
uname -auptimeBeklenen sonuç (test sunucusunda alınan gerçek çıktı, sunucu adı maskelenmiş): Linux sunucu 6.8.0-41-generic ... x86_64 GNU/Linux ve up 2:37, load average: 0.72, 0.36, 0.14.
history | tail -10Beklenen sonuç: son çalıştırdığınız komutlar numaralarıyla listelenir; !123 yazarak 123 numaralı komutu tekrar çalıştırabilirsiniz.
Sonuç
Yukarıdaki beş kategorideki komutları kendi sunucunuzda sırayla çalıştırıp id, ip -br a ve ps aux --sort=-%cpu çıktılarını beklediğiniz gibi okuyabiliyorsanız bu temel referansı kullanıma hazırsınız demektir.
journalctl ve /var/log ayrımını anlatır.Narhost desteği
Talebe şunları ekleyin: sunucunuzun IP adresi, işletim sisteminiz, çalıştırdığınız komut ve aldığınız tam hata mesajı.
Sonraki adımlar
Hayır. Paylaşımlı hosting paketlerinde SSH erişimi yoktur; bu komutlar yalnızca kendi sunucunuz olan VPS ve VDS ürünlerinde, doğrudan işletim sistemi üzerinde çalışır.
sudo, komutu geçici olarak yönetici (root) yetkisiyle çalıştırır. Sistem dosyalarını değiştiren ya da servis yöneten komutlar (systemctl, apt install gibi) genelde sudo gerektirir; kendi kullanıcı dizininizdeki işlemler gerektirmez.
Çoğu Linux komutu (rm, chmod, kill) geri alma özelliği sunmaz. Riskli bir komutu ilk kez kullanıyorsanız önce önemsiz bir test dosyasında deneyin; düzenli yedek almak geri dönüşün tek güvencesidir.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.