Son doğrulama: Eylül 2026 · Ubuntu 24.04 test sunucusunda denendi (kalıcı kayıt adımı resmi pakete göre, sunucuda kaydedilmedi)
Hızlı çözüm
IPTables ping engelleme kuralı tek satırla eklenir: iptables -A INPUT -p icmp --icmp-type echo-request -j DROP komutu sunucunuza gelen ICMP echo-request (ping) paketlerini INPUT zincirinde sessizce düşürür.
iptables -L INPUT -n --line-numbers.iptables -A INPUT -p icmp --icmp-type echo-request -j DROP.iptables -L -n ile kuralın eklendiğini, ardından bir ping testiyle paketlerin düştüğünü doğrulayın.| Panel | Yok — komut satırından (SSH veya konsol) |
|---|---|
| Sistem | VPS/VDS: Ubuntu, Debian, AlmaLinux, Rocky Linux |
| Yetki | root veya sudo yetkili kullanıcı |
| Narhost ürünü | VPS Sunucu |
Başlamadan önce
iptables -L -n ile not edin; bu kart yalnızca ICMP (ping) trafiğini hedefler, SSH dahil başka bir port veya protokolü etkilemez.Ping, ICMP echo-request/echo-reply paketleriyle çalışır; sunucunuz varsayılan olarak bu isteklere yanıt verir. IPTables ping engelleme kuralı, gelen echo-request paketlerini INPUT zincirinde DROP ederek sunucunun ping isteklerine hiç yanıt vermemesini sağlar. Bunu genellikle iki nedenle uygularsınız: sunucunuzun ağda “görünmez” kalmasını istediğinizde ya da ICMP tabanlı yoğun istek trafiğinin sunucu kaynaklarını meşgul etmesini azaltmak istediğinizde. Kural yalnızca ICMP protokolünü kapsar; TCP/UDP üzerinden çalışan diğer servisleri (web, SSH, veritabanı) etkilemez ve tek başına kapsamlı bir saldırı önleme çözümü değildir.
Dikkat
Kuralı ekledikten sonra sunucunuz dışarıdan ping’e yanıt vermez. Ping tabanlı bir uptime izleme aracı kullanıyorsanız bu araç sunucuyu “kapalı” olarak işaretleyebilir; izleme yönteminizi HTTP/TCP tabanlı bir kontrole geçirmeniz gerekir.
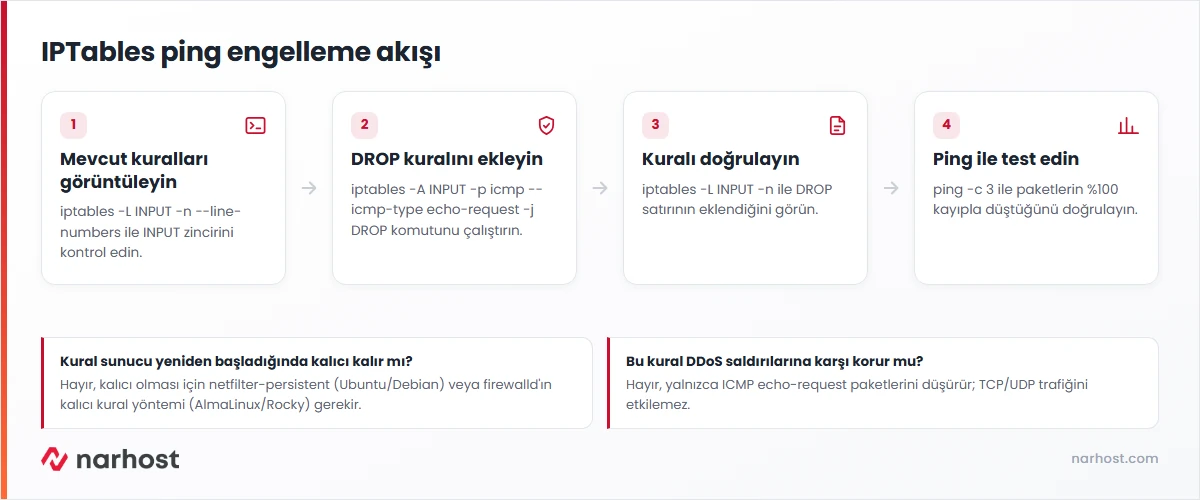
iptables -L INPUT -n --line-numbersBeklenen sonuç: test sunucusunda kural tanımlı değildi, çıktı yalnızca Chain INPUT (policy ACCEPT) başlığını gösterdi.
iptables -A INPUT -p icmp --icmp-type echo-request -j DROPiptables -L INPUT -n --line-numbersBeklenen sonuç: test sunucusunda 1 DROP 1 -- 0.0.0.0/0 0.0.0.0/0 icmptype 8 satırı göründü (icmptype 8 = echo-request).
ping -c 3 -W 2 127.0.0.1Beklenen sonuç: test sunucusunda kural etkinken 3 packets transmitted, 0 received, 100% packet loss döndü; kural yokken aynı komut normal yanıt verir.
Sunucu yeniden başladığında iptables kuralları sıfırlanır. Ubuntu ve Debian’da iptables-persistent paketi kurulumu sırasında mevcut kuralları kaydetmenizi sorar; Ubuntu’nun resmi netfilter-persistent dokümanına göre paket kurulduktan sonra netfilter-persistent save komutu kuralları /etc/iptables/ altına yazar. AlmaLinux 9 ve Rocky Linux 9’da varsayılan güvenlik duvarı firewalld’dır; aynı sonucu almak için doğrudan iptables yerine firewalld’ın resmi dokümanındaki kalıcı rich rule yöntemi kullanılır, bu da ayrı bir kart konusudur.
Sonuç
iptables -L INPUT -n çıktısında DROP satırını görüyor ve sunucuya dışarıdan atılan ping isteklerine yanıt gelmiyorsa kural aktiftir. Test sunucusunda kural eklenince ping paketlerinin tamamı düştü, kural -D ile kaldırılınca ping normale döndü.
netfilter-persistent ya da firewalld adımını uygulayın.Narhost desteği
Kuralı uyguladıktan sonra beklenmedik bir erişim sorunu yaşarsanız destek talebinize sunucunuzun IP adresini, çalıştırdığınız iptables komutlarını ve iptables -L -n çıktısını ekleyin.
Sonraki adımlar
Hayır, sunucu yeniden başlatıldığında iptables kuralları sıfırlanır. Kalıcı olmasını istiyorsanız Ubuntu/Debian’da netfilter-persistent, AlmaLinux/Rocky’de firewalld’ın kalıcı kural yöntemini kullanmanız gerekir.
Hayır. Kural yalnızca ICMP echo-request paketlerini düşürür; TCP/UDP üzerinden gelen yoğun istek trafiğini etkilemez, tek başına kapsamlı bir savunma sayılmaz.
Aynı kuralı -A yerine -D ile çalıştırmanız yeterli: iptables -D INPUT -p icmp --icmp-type echo-request -j DROP. Test sunucusunda bu komuttan hemen sonra ping normale döndü.
Evet, kurala kaynak adresi ekleyerek: iptables -A INPUT -s 203.0.113.10 -p icmp --icmp-type echo-request -j DROP. Kaynak (-s) belirtilmezse kural tüm kaynaklardan gelen ping’i kapsar.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.