Son gözden geçirme: Eylül 2026 · Cloudflare resmî dokümanına göre
Hızlı çözüm
Cloudflare 520 hatası ve aynı ailedeki 521-526 kodları, Cloudflare’in kaynak sunucunuzdan (Narhost’taki hostinginizden) geçerli bir yanıt alamadığını bildirir; neden Cloudflare’de değil, çoğunlukla kaynakta ya da ikisi arasındaki bağlantıdadır.
| Panel | Cloudflare (kaynak tarafında cPanel ya da VPS/VDS güvenlik duvarı) |
|---|---|
| Sistem | Cloudflare proxy arkasındaki paylaşımlı hosting, VPS ya da VDS |
| Yetki | Cloudflare hesabı sahibi; güvenlik duvarı adımı için VPS/VDS’te sunucu yöneticisi |
| Narhost ürünü | Web Hosting, VPS Sunucu |
Başlamadan önce
Cloudflare, ziyaretçi ile sunucunuz arasına giren bir ara katmandır; 520-526 arası kodların hepsi bu ara katmanın kaynaktan (Narhost sunucunuzdan) sağlıklı bir yanıt alamadığını bildirir. Fark, takılmanın hangi aşamada olduğudur: 520 kaynak bir yanıt döndürür ama Cloudflare bunu anlamlandıramaz (boş yanıt, bozuk başlık ya da beklenmedik bağlantı kopması). 521 kaynak sunucu kapalıdır ya da 80/443 portunda Cloudflare’in isteğini reddeder. 522 Cloudflare bağlantı kurmaya çalışırken zaman aşımına uğrar, TCP el sıkışması tamamlanmaz.
523 Cloudflare kaynağa hiç ulaşamaz; genelde DNS kaydı yanlış IP’yi gösterir ya da ağ yolu yoktur. 524 bağlantı kurulur ama kaynak 100 saniye içinde yanıtı tamamlayamaz; uzun süren bir PHP işlemi devam ederken oluşur. 525 ve 526 ise SSL katmanındadır: 525’te el sıkışma başarısız olur, 526’da kaynaktaki sertifika geçersiz, süresi dolmuş ya da alan adıyla uyuşmuyordur.
Ziyaretçiyseniz yapabileceğiniz bir şey yoktur, birkaç dakika sonra tekrar deneyin. Site sahibiyseniz nedeni sırayla eleyerek bulursunuz: önce kaynağın ayakta olduğunu, sonra güvenlik duvarını, sonra uzun süren istekleri, en son SSL modunu kontrol edersiniz. Cloudflare’in 5xx hata kodları dokümanı her kodun teknik tanımını içerir.
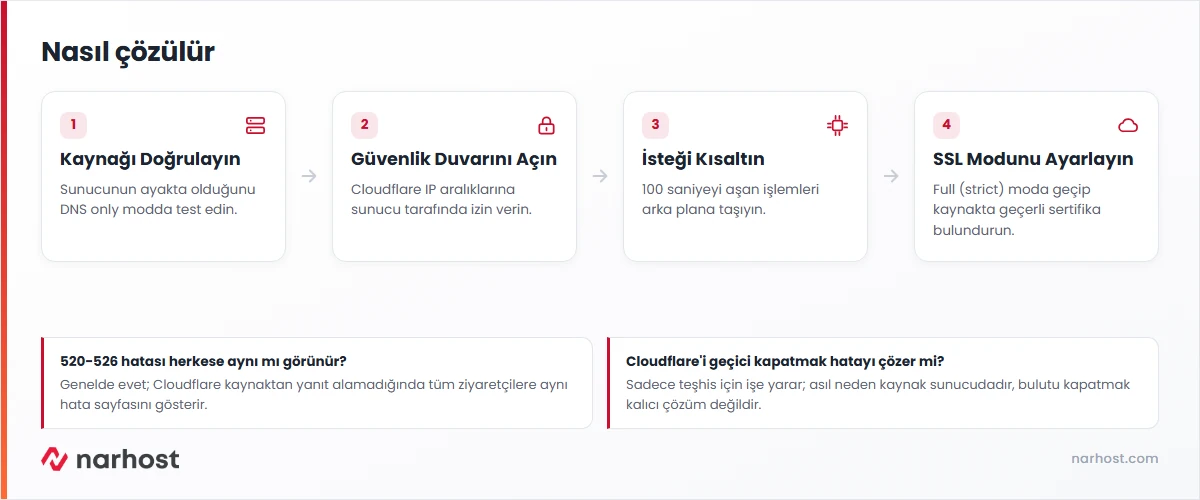
Beklenen sonuç: site DNS only modda açılıyorsa sunucu çalışıyor demektir, sorun Cloudflare ile kaynak arasındadır.
Beklenen sonuç: kural eklendikten sonra 521/523 hatası kayboluyorsa neden güvenlik duvarıydı.
max_execution_time değerini işin gerçek süresine göre ayarlayın.
Beklenen sonuç: işlem 100 saniyenin altına indiğinde ya da arka plana taşındığında 524 tekrarlamaz.
Beklenen sonuç: mod Full (strict) olduğunda ve kaynakta geçerli sertifika bulunduğunda 525/526 çıkmaz.
Beklenen sonuç: sertifika alan adıyla eşleşiyor ve süresi dolmamışsa el sıkışma tamamlanır.
Dikkat
Bulut simgesini “DNS only” yaparken alan adınız geçici olarak Cloudflare’in DDoS koruması ve gizlenen sunucu IP’si olmadan yayında kalır; testi kısa tutup ardından tekrar proxied moda alın.
Sonuç
Bulut simgesini tekrar proxied moda aldıktan sonra siteyi farklı ağlardan birkaç kez açtığınızda 520-526 arası hiçbir kod çıkmıyor ve Cloudflare SSL/TLS → Overview sayfasında mod “Full (strict)” görünüyorsa sorun çözülmüştür.
Narhost desteği
Adımları uyguladıktan sonra hata devam ediyorsa destek talebi açın; talebe alan adınızı, gördüğünüz kodu (520-526), Cloudflare Ray ID’yi, saati ve denediğiniz adımları ekleyin.
Sonraki adımlar
520’de kaynak bir yanıt döndürür ama Cloudflare onu anlamlandıramaz; 521’de kaynak sunucu kapalıdır ya da Cloudflare’in isteğini portunda hiç kabul etmez. İkisi de kaynak tarafı sorunudur ama takıldığı nokta farklıdır.
Cloudflare 100 saniyelik bir üst sınır uygular; bu süreyi aşan işlemler 524 ile kesilir. Toplu ürün aktarma ve büyük yedek gibi uzun işlemleri arka plana taşımak gerekir.
Cloudflare’in tarayıcıya gösterdiği kenar sertifikası ile kaynak sunucudaki sertifika ayrı şeylerdir. 526, kaynaktaki sertifikanın süresi dolduğunda ya da alan adıyla uyuşmadığında çıkar; kaynaktaki sertifikayı yenilemeniz gerekir.
Full (strict) kaynakta geçerli bir sertifika şart koşar; kaynakta henüz sertifika yoksa ya da süresi dolmuşsa bu modda 526 alırsınız. Önce kaynağa geçerli sertifika kurup sonra modu Full (strict) yapmak doğru sıradır.
Bu makale sorununuzu çözdü mü?
Geri bildiriminiz için teşekkürler.
Çözemediniz mi?
Teknik ekibimiz sunucu tarafındaki ayarları sizin için kontrol edebilir. Destek talebinizde alan adınızı ve aldığınız hata metnini paylaşmanız süreci hızlandırır.