Kısaca özet
- Güçlü şifre neden önemli sorusunun kısa cevabı: kısa ve tekrar kullanılan bir şifre, brute force ve credential stuffing gibi otomatik saldırıların ilk turunda düşer ve tek bir sızıntı birden fazla hesabınızı birden risk altına sokar.
- Güncel yaklaşım karmaşıklıktan çok uzunluğu öne çıkarır; birbiriyle ilgisiz kelimelerden kurulu uzun bir parola, kısa ve sembol dolu bir paroladan daha dayanıklıdır.
- NIST SP 800-63B rehberi, zorunlu periyodik şifre değişimini artık önermez; asıl öneri uzunluk, parola yöneticisi kullanımı ve sızıntı listeleriyle karşılaştırmadır.
- Hosting paneli, e-posta ve alan adı hesabı için ayrı şifre kullanmak, credential stuffing saldırısının en büyük savunmasıdır.
- Güçlü bir şifre tek başına yeterli değildir; iki adımlı doğrulama ile birlikte kullanıldığında şifre çalınsa bile hesap ele geçirilmez.
- Şifre değiştirme adımları panele göre değişir; Narhost tarafında bu adımlar destek makalelerinde ayrıca anlatılır.
Bir işletme sahibi yıllardır aynı şifreyi hosting panelinde, e-posta hesabında ve muhasebe yazılımında kullanıyordu; farklı bir sitedeki sızıntıda bu şifre ele geçince üçü de aynı anda risk altına girdi. Güçlü şifre neden önemli sorusunun cevabı tam bu noktada somutlaşır: parola tek başına küçük bir ayrıntı değil, hesabınızın ilk ve çoğu zaman tek savunma katmanıdır. Bu yazıda kısa ve tekrar kullanılan şifrenin gerçek riskini, güncel uzunluk yaklaşımını ve hesaplarınızı nasıl ayrıştırmanız gerektiğini anlatıyoruz.
Güçlü Şifre Neden Önemli, Riskin Kaynağı Ne
Güçlü şifre neden önemli sorusunun teknik cevabı iki ayrı saldırı türünde saklıdır. Brute force, bir hesabın şifresini otomatik olarak deneme yanılmayla bulmaya çalışır; kısa ve tahmin edilebilir bir şifre bu denemelerin ilk turunda düşer. Bu saldırı türünü brute force nedir yazımızda ayrıntılı anlattık. Credential stuffing ise bambaşka bir mantık kurar: başka bir sitede sızan kullanıcı adı ve şifre çiftini sizin hesabınızda dener. Burada şifrenizin uzunluğu değil, tekrar kullanılmış olması sizi savunmasız bırakır.
Bilgi
Credential stuffing’in tek panzehiri her hizmet için farklı bir şifre kullanmaktır. Şifreniz ne kadar uzun olursa olsun, aynı şifre üç farklı hesapta kullanılıyorsa üçü de tek bir sızıntıyla aynı anda düşer.
Uzunluk mu Karmaşıklık mı, Güncel Yaklaşım
Uzun yıllar boyunca “büyük harf, küçük harf, rakam ve sembol zorunlu” kuralı standart kabul edildi; bugün bu yaklaşım geride kalıyor. Kimlik doğrulama standartlarını belirleyen NIST SP 800-63B rehberi, parola gücünü artıran asıl etkenin karmaşık karakter zorunluluğu değil uzunluk olduğunu belirtir; rehber ayrıca zorunlu periyodik şifre değişimini önermez, çünkü kullanıcılar bu zorunluluk karşısında genelde şifreyi küçük bir ekle değiştirip tahmin edilebilir hâle getirir. Birbiriyle ilgisiz dört beş kelimeden kurulu uzun bir parola, kısa ve sembol dolu bir paroladan pratikte daha dayanıklıdır.
| Yaklaşım | Eski kural | Güncel öneri (NIST SP 800-63B) |
|---|---|---|
| Uzunluk | 8 karakter yeterli sayılırdı | Mümkün olduğunca uzun, kısa sınır aranmaz |
| Karmaşıklık | Büyük/küçük harf, rakam, sembol zorunlu | Zorunlu değil; uzunluk önceliklidir |
| Periyodik değişim | 90 günde bir zorunlu değişim | Zorunlu değişim önerilmez, sızıntı olursa değiştirilir |
| Saklama | Akılda tutma beklenirdi | Parola yöneticisi kullanımı önerilir |
Dikkat
“90 günde bir şifre değiştir” kuralını hâlâ uyguluyorsanız, bu kuralın güncel önerilerde yer almadığını bilin; zorunlu sık değişim genelde daha zayıf, tahmin edilebilir şifrelere yol açar. Öncelik uzunluğa ve tekrar kullanmamaya verilmelidir.
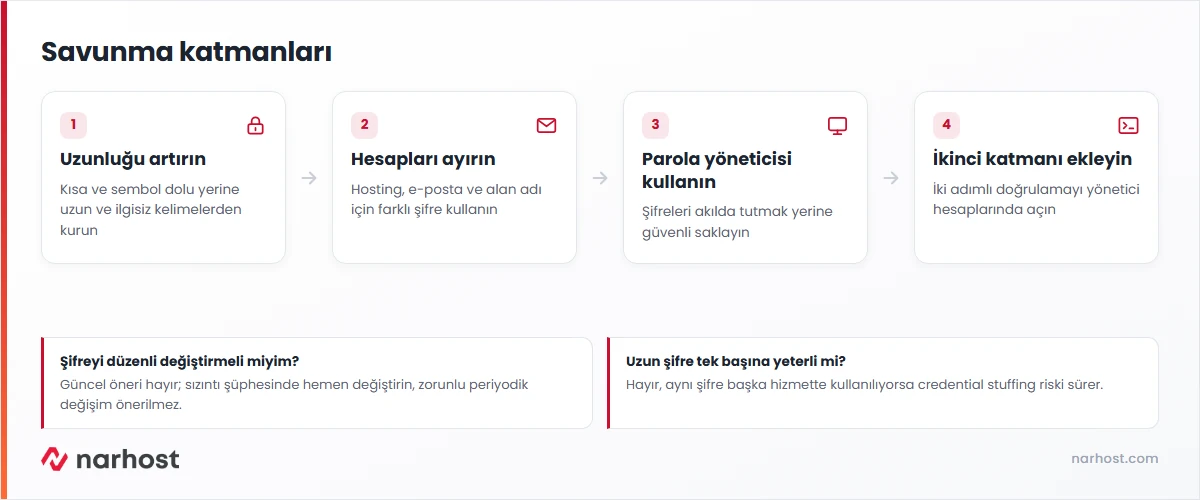
Pratikte uzun bir şifre üretmenin en kolay yolu, birbiriyle bağlantısız dört beş kelimeyi yan yana getirmektir; örneğin rastgele seçilmiş bir nesne, bir renk ve bir sayı kombinasyonu, tek bir sözlük kelimesinden çok daha zor tahmin edilir. Bu yöntemin avantajı, sembol ve büyük harf zorlaması olmadan da uzunluğu doğal biçimde artırmasıdır. Parola yöneticisi kullanıyorsanız bu adımı da otomatikleştirebilir, üretilen rastgele diziyi hiç akılda tutmadan saklayabilirsiniz.
Her Hesap İçin Ayrı Şifre, Neden Vazgeçilmez
Hosting paneli, e-posta hesabı ve alan adı yönetim paneli farklı hizmetlerdir ve aynı şifreyi paylaşmamalıdır. Bunlardan biri sızarsa, aynı şifre diğerlerinde de deneniyorsa saldırgan tek bir sızıntıyla üç hesabı birden ele geçirir. Bu ayrımı elle takip etmek yerine bir parola yöneticisinde her hizmet için ayrı, uzun bir şifre üretip saklamak, hem güvenliği artırır hem de akılda tutma yükünü kaldırır.
Örnek senaryo
Bir ajans, hosting panelinde, kurumsal e-posta hesabında ve müşteri panelinde aynı şifreyi kullanıyordu. Ekipteki bir kişinin bu şifresi ilgisiz bir sitedeki veri sızıntısında ele geçti. Saldırgan aynı şifreyi ajansın e-posta hesabında denedi ve girişi başardı; hosting paneli farklı bir şifre kullandığı için etkilenmedi. Olaydan sonra ajans her hizmet için ayrı şifre tanımladı ve bir parola yöneticisine geçti.
Şifre Tek Başına Yeterli mi
Güçlü şifre neden önemli sorusunun cevabı, tek katmanlı bir çözüm önermez. Ne kadar uzun ve tekrarsız olursa olsun bir şifre, kayıt dışı bırakılan bir cihazdan çalınabilir ya da bir oltalama sayfasına yazdırılabilir. İki adımlı doğrulama tam bu noktada devreye girer: şifre ele geçse bile ikinci bir kanıt olmadan oturum açılmaz. Bu katmanın nasıl çalıştığını 2FA neden gerekli yazımızda ayrıntılı anlattık.
Şifre çalınmasının bir başka yaygın yolu da oltalama saldırılarıdır; sahte bir giriş sayfasına yazılan şifre, ne kadar güçlü olursa olsun doğrudan saldırgana gider. Sahte iletileri tanımanın işaretlerini phishing nedir yazımızda topladık. Şifre değişikliğine rağmen sitenizde zararlı bir iz kaldıysa izlenecek geniş adımları site hacklenirse ne yapmalı rehberinde anlattık.
Sonuç
Güçlü şifre neden önemli sorusunun pratik cevabı üç kelimeye sığar: uzunluk, ayrım, ikinci katman. Uzun ve hizmete özel bir şifre brute force’u zorlaştırır, farklı şifreler credential stuffing’i etkisiz kılar, iki adımlı doğrulama ise şifre çalınsa bile son savunmayı kurar.
Şifreyi Nasıl Değiştirirsiniz
Şifre değiştirme adımları panele göre değişir; cPanel, WordPress ve sunucu paneli farklı yollar izler. Hosting paneli tarafındaki adımları elle tek tek anlatmak yerine güncel ekran görüntüleriyle hazırlanmış rehbere yönlendiriyoruz: cPanel erişim şifresi değiştirme süreci destek makalemizde adım adım anlatılıyor.
Güçlü Şifre İçin Kontrol Listesi
- Her hizmet (hosting paneli, e-posta, alan adı) için ayrı bir şifre belirleyin.
- Şifreyi kısa ve karmaşık yapmak yerine uzun ve ilgisiz kelimelerden kurun.
- Şifreleri akılda tutmak yerine bir parola yöneticisinde saklayın.
- Zorunlu olmadıkça şifreyi periyodik olarak değiştirmeye zorlanmayın; sızıntı şüphesinde hemen değiştirin.
- Yönetici yetkisi olan her hesapta iki adımlı doğrulamayı açın.
- Sahte giriş sayfalarına karşı gönderen ve link kontrolünü alışkanlık hâline getirin.
- Şifrenizin başka bir sızıntıda görünüp görünmediğini düzenli olarak kontrol edin.
Sıkça sorulan sorular
Güçlü şifre neden önemli, uzun bir şifre yeterli mi?
Uzunluk en belirleyici etkendir ama tek başına yeterli değildir. Aynı uzun şifre birden fazla hizmette kullanılıyorsa credential stuffing riskine hâlâ açıktır; her hizmet için ayrı şifre şarttır.
Şifremi düzenli aralıklarla değiştirmeli miyim?
Güncel öneri zorunlu periyodik değişim değildir; bu uygulama genelde daha zayıf şifrelere yol açar. Sızıntı şüphesi olduğunda ya da bir hesap ele geçirildiğinde şifre hemen değiştirilmelidir.
Sembol ve rakam eklemek şifreyi gerçekten güçlendirir mi?
Bir miktar evet ama uzunluk kadar belirleyici değildir. Kısa ve sembol dolu bir şifre, uzun ve ilgisiz kelimelerden kurulu bir şifreden pratikte daha kolay kırılabilir.
Parola yöneticisi kullanmak güvenli mi?
Evet; her hizmet için ayrı ve uzun şifre üretip saklamanın pratik yoludur. Aksi hâlde kullanıcılar hatırlamak için şifreleri kısaltır ya da tekrar kullanır, bu da riski artırır.
Güçlü şifre varsa iki adımlı doğrulamaya gerek kalır mı?
Evet, hâlâ gerekir. Şifre oltalama sayfası ya da cihaz çalınması gibi yollarla ele geçebilir; iki adımlı doğrulama bu durumda son savunma katmanıdır.
Narhost’ta
Web hosting paketlerinde cPanel hesabınızda hem şifrenizi hem iki adımlı doğrulama ayarınızı panelden yönetirsiniz.