Kısaca özet
- Phishing nedir sorusunun kısa cevabı: güvenilir bir kurum ya da kişi gibi görünerek şifre, kredi kartı bilgisi ya da ödeme yaptırma amacıyla gönderilen sahte e-posta, mesaj ya da giriş sayfasıdır.
- En yaygın dört biçim: toplu gönderilen genel e-posta, kişiye özel hazırlanmış spear phishing, SMS üzerinden yürütülen smishing ve gerçeğine benzeyen sahte giriş sayfası.
- Hosting ve alan adı müşterilerini hedefleyen “alan adınızın süresi doluyor” ya da “faturanız ödenmedi” e-postaları en sık görülen sahte uyarı kalıbıdır.
- Gönderen adresi, link hedefi, aciliyet dili ve beklenmeyen ek dosya, sahte bir e-postayı ayırt etmenin dört pratik işaretidir.
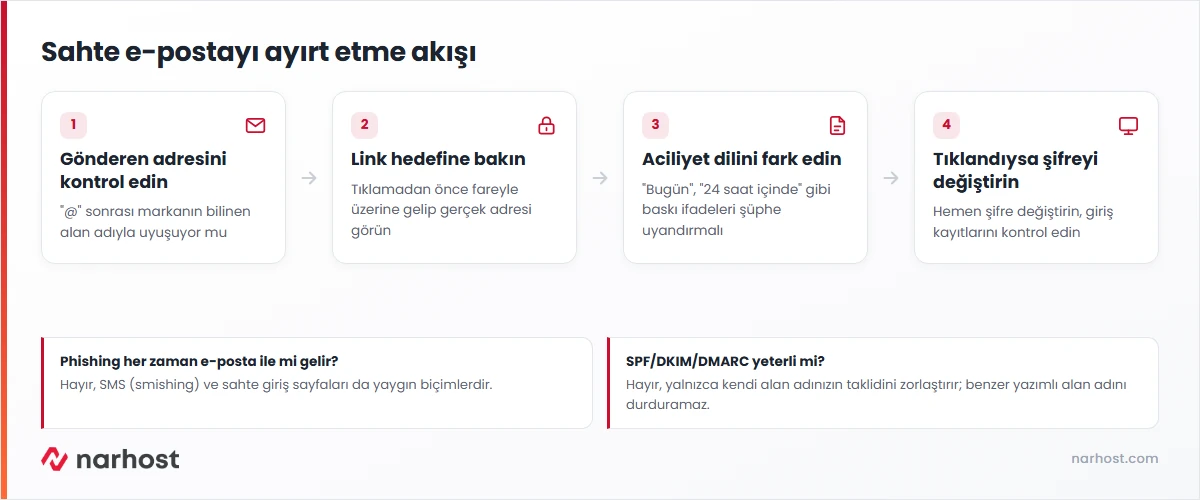
- SPF, DKIM ve DMARC kayıtları gönderen adresinin taklidini zorlaştırır ama benzer yazımlı başka bir alan adından gelen iletiyi durduramaz.
- Bir linke tıklandıysa ya da bilgi girildiyse ilk adım şifreyi değiştirmek, ikinci adım ilgili hesabın giriş kayıtlarını kontrol etmektir.
Muhasebe ekibine “faturanız gecikti, ödeme yapılmazsa hizmetiniz durdurulacak” başlıklı bir e-posta düşer; adres tanıdık görünür, logo doğrudur, yalnızca link farklı bir yere gider. Phishing nedir sorusunun gündelik karşılığı tam olarak budur: güven duyulan bir markanın kimliğine bürünüp bilgi ya da para koparmaya çalışmak. Bu yazıda oltalamanın hangi biçimlerde karşınıza çıktığını, sahte bir iletiyi nasıl ayırt edeceğinizi ve tıklandıysa ilk yapılması gerekenleri anlatıyoruz.
Phishing Nedir, Saldırganın Amacı Ne
Phishing nedir sorusunun teknik cevabı şudur: kurbanın güvendiği bir kurumu, markayı ya da kişiyi taklit ederek onu bir bilgiyi paylaşmaya ya da bir işlemi onaylamaya ikna etmeye çalışan bir sosyal mühendislik saldırısıdır. USOM’un oltalama tanımına göre saldırgan sunucunuzu ya da yazılımınızı hedeflemez, doğrudan sizi hedefler. Bu yüzden en güçlü teknik önlemler bile, iletiyi açan kişi bir kez tıkladığında devre dışı kalabilir.
Bilgi
Phishing ile domain spoofing aynı şey değildir; biri diğerinin sık kullanılan aracıdır. Alan adının ya da gönderen adresinin taklit edilme tekniğini domain spoofing nedir yazımızda ayrıntılı işledik.
Phishing Türleri Nelerdir
Saldırı biçimleri hedefleme derecesine göre ayrılır. Genel e-posta phishing’i aynı iletiyi binlerce adrese gönderir, kişiselleştirme yoktur ve dil hataları sık görülür. Spear phishing ise belirli bir kişi ya da şirketi hedef alır; gönderen adı, konu ve içerik o kişinin gerçek iş ilişkilerine göre hazırlanır, bu yüzden fark edilmesi daha zordur. Smishing SMS üzerinden yürütülen versiyonudur ve genelde kısa, aciliyet dolu bir link içerir. Dördüncü biçim, gerçek bir giriş sayfasının birebir kopyalanmasıdır; kullanıcı adını ve şifresini bu sahte sayfaya yazdığında bilgiler doğrudan saldırgana gider.
| Tür | Kanal | Hedefleme | Tipik işaret |
|---|---|---|---|
| Genel e-posta phishing | E-posta | Toplu, kişiselleştirilmemiş | Genel hitap, dil hataları |
| Spear phishing | E-posta | Belirli kişi/şirket | Gerçekçi bağlam, düşük hata oranı |
| Smishing | SMS | Toplu ya da hedefli | Kısa link, aciliyet dili |
| Sahte giriş sayfası | Web | Toplu ya da hedefli | Benzer ama farklı alan adı |
Hosting ve Alan Adı Müşterisini Hedefleyen Kalıplar
Hosting ve alan adı sahiplerine yönelik phishing girişimleri genelde tek bir korkuyu işletir: hizmetin durması. “Alan adınızın süresi bugün doluyor”, “faturanız ödenmedi, hesabınız askıya alınacak” ya da “SSL sertifikanız iptal edildi” başlıklı iletiler bu kalıptadır. Gerçek bir yenileme bildirimi genelde birkaç hafta önceden gelir ve doğrudan ödeme sayfasına değil, müşteri paneline yönlendirir; sahte iletiler ise saatler içinde işlem yapılmasını ister ve linki doğrudan bir ödeme formuna açar.
Dikkat
Sahte “hizmetiniz durduruluyor” e-postaları gerçek marka logosunu ve renklerini birebir kopyalayabilir. Görsel benzerlik bir kanıt sayılmaz; kararı her zaman gönderen adresi ve link hedefi verir.
Sahte Bir E-postayı Nasıl Ayırt Edersiniz
Dört işaret çoğu sahte iletiyi ele verir. Birincisi gönderen adresidir; görünen ad tanıdık olsa bile adresin “@” sonrası kısmı markanın gerçek alan adından farklıdır. İkincisi link hedefidir; fare linkin üzerine getirildiğinde (tıklamadan) alt köşede görünen gerçek adres, yazıdaki adresle uyuşmayabilir. Üçüncüsü aciliyet dilidir; “bugün”, “24 saat içinde”, “hesabınız kapatılacak” gibi baskı kuran ifadeler saldırganın kurbanı düşünmeden tıklatma taktiğidir. Dördüncüsü beklenmeyen ek dosyadır; fatura ya da teslimat belgesi diye gelen ve önceden beklemediğiniz bir dosya uzantısı risklidir.
SPF, DKIM ve DMARC Neyi Engeller
Bu üç kayıt, bir alan adı adına e-posta gönderme yetkisini teknik olarak doğrular ve gönderen adresinin doğrudan taklidini zorlaştırır. Sizin alan adınız adına gönderilen sahte bir e-postayı büyük ölçüde bu kayıtlar durdurur. Ancak saldırgan sizin alan adınızı hiç kullanmadan, bir harfi değiştirilmiş başka bir alan adı üzerinden gönderim yaparsa bu kayıtlar devreye girmez; o durumda kararı yine alıcının dikkati verir. SPF, DKIM ve DMARC’ın kademeli kurulumunu DMARC kaydı nasıl oluşturulur destek makalemizde anlattık.
Phishing Nedir Sorusunun Cevabını Kurumsal Boyutta Görmek
Phishing nedir sorusu bireysel bir e-posta kadar kurumsal bir süreç sorunudur da. Muhasebe departmanına gelen sahte bir ödeme talebi, tek bir çalışanın dikkatsizliğiyle şirket için gerçek bir kayba dönüşebilir. Bu yüzden para transferi ya da banka bilgisi değişikliği talepleri, e-posta ne kadar ikna edici olursa olsun, kayıtlı bir telefon numarasından ikinci kez doğrulanmadan uygulanmamalıdır.
Örnek senaryo
Bir muhasebe bürosuna, hosting sağlayıcısının adını taşıyan “faturanız 24 saat içinde ödenmezse alan adınız yayından kaldırılacak” başlıklı bir e-posta geldi. Çalışan panikle linke tıklamadan önce gönderen adresine baktı; alan adı gerçek sağlayıcınınkinden bir harf farklıydı. E-postayı silip doğrudan müşteri paneline giriş yaparak fatura durumunu kontrol etti, hesapta bekleyen bir ödeme olmadığı görüldü.
Bir Linke Tıkladıysanız İlk Adımlar
Bir bağlantıya tıklandıysa ya da sahte sayfaya bilgi girildiyse sıralama önemlidir. Önce ilgili hesabın şifresi hemen değiştirilir; aynı şifre başka bir yerde de kullanılıyorsa oradan da değiştirilir. Ardından hesabın giriş kayıtları kontrol edilir, tanımadığınız bir oturum varsa kapatılır. Kredi kartı bilgisi girildiyse kart bloke edilip bankaya bildirilir. Şifre tarafındaki temel kuralları güçlü şifre neden önemli yazımızda topladık; sitenizin yönetici hesabı da ele geçirildiyse izlenecek geniş adımları site hacklenirse ne yapmalı rehberinde anlattık.
Sonuç
Phishing nedir sorusunun savunma tarafındaki cevabı teknik değil davranışsaldır: gönderen adresini kontrol etmek, linke tıklamadan hedefini görmek ve aciliyet baskısına rağmen bir adım geride durmak. Teknik kayıtlar bu davranışı destekler ama yerini tutmaz.
Phishing’e Karşı Kontrol Listesi
- Gönderen adresinin “@” sonrasını markanın bilinen alan adıyla karşılaştırın.
- Linke tıklamadan önce fare ile üzerine gelip gerçek hedefi kontrol edin.
- “Bugün”, “24 saat içinde” gibi aciliyet dili gördüğünüzde bir adım geride durun.
- Beklemediğiniz ek dosyaları açmadan önce göndereni ayrı bir kanaldan teyit edin.
- Hosting/alan adı yenileme bildirimlerini her zaman müşteri panelinden doğrulayın.
- Ödeme ve banka bilgisi değişikliği taleplerini ikinci bir kanaldan teyit edin.
- Tıklandıysa şifreyi hemen değiştirin ve giriş kayıtlarını kontrol edin.
Sıkça sorulan sorular
Phishing nedir, spam ile aynı şey mi?
Hayır. Spam istenmeyen toplu ileti gönderimidir, zararlı olması şart değildir. Phishing ise güvenilir bir kimliğe bürünerek bilgi ya da para elde etmeyi hedefleyen özel bir saldırı türüdür.
Gönderen adı doğru görünüyorsa e-posta güvenli midir?
Hayır. Görünen ad kolayca değiştirilebilir; kararı gönderen adresinin “@” sonrasındaki alan adı ve linkin gerçek hedefi verir.
Hosting yenileme e-postası gerçek mi sahte mi nasıl anlarım?
Gerçek yenileme bildirimleri genelde haftalar önceden gelir ve doğrudan ödeme formuna değil müşteri paneline yönlendirir. Saatler içinde işlem isteyen ve linki doğrudan ödemeye açan iletiler şüphelidir.
SPF, DKIM ve DMARC kaydım varsa phishing’den tamamen korunur muyum?
Hayır. Bu kayıtlar yalnızca kendi alan adınızın gönderen olarak taklidini zorlaştırır; benzer yazımlı başka bir alan adından gelen sahte iletiyi durduramaz.
Sahte sayfaya şifremi yazdım, panik yapmalı mıyım?
Panik yerine hızlı hareket edin: şifreyi hemen değiştirin, aynı şifre başka hesapta kullanılıyorsa onu da değiştirin, giriş kayıtlarını kontrol edin ve tanımadığınız bir oturum varsa kapatın.
Narhost’ta
Kurumsal e-posta hizmetinde SPF, DKIM ve DMARC kayıtlarını kendi alan adınız üzerinde kurar, spam koruması ve antivirüs taramasıyla gelen kutunuzu ek bir katmanla korursunuz.