Kısaca özet
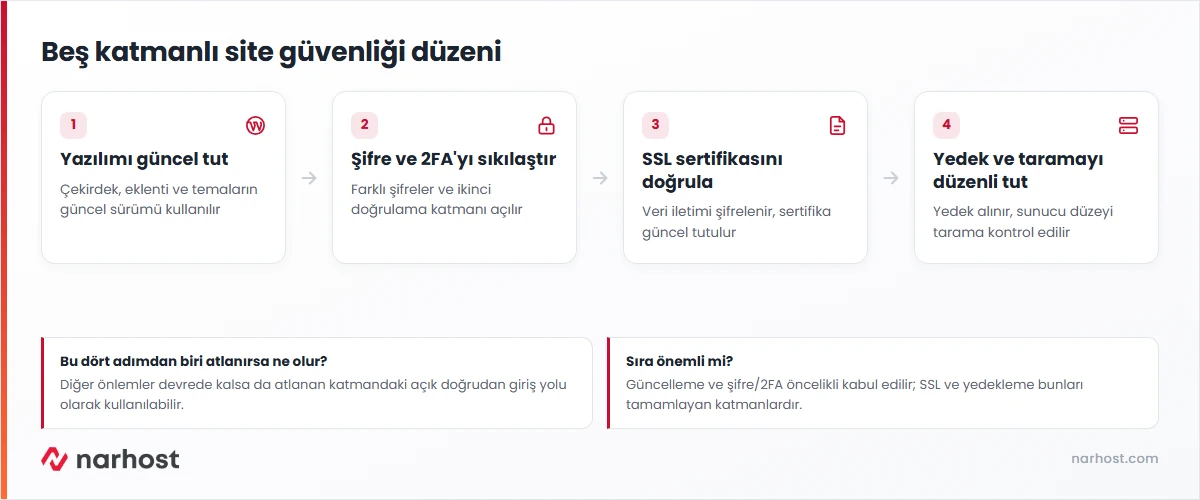
- Web sitesi güvenliği önlemleri beş başlıkta toplanır: güncel yazılım, güçlü şifre ve iki adımlı doğrulama, SSL sertifikası, düzenli yedekleme ve sunucu düzeyinde otomatik tarama.
- Paylaşımlı hostingde sunucu düzeyindeki tarama, güvenlik duvarı ve izolasyon barındırma sağlayıcısına aittir; sitenin kendi kodu ve şifreleri her zaman site sahibinin sorumluluğundadır.
- Ücretsiz SSL sertifikası hosting paketlerinde gelir; tarayıcı uyarısı vermemesi ve arama motoru güveni için tek başına yeterli değildir, diğer önlemlerle birlikte işe yarar.
- İki adımlı doğrulama panel ve yönetici girişlerinde açık olmalıdır; parola tek başına çalınmaya karşı yeterli bir kilit değildir.
- VPS ve VDS hizmetlerinde önlemlerin tamamı müşteriye aittir; bu ürünler yönetimsizdir ve sunucu içi güvenlik hosting hesabındaki gibi otomatik değildir.
- Tek bir önlem yeterli olmaz; önlemler üst üste bindiğinde bir katmanın atlanması diğerleri tarafından karşılanır.
Yeni bir site kurduğunuzda ya da mevcut sitenizi gözden geçirirken akla gelen soru şudur: web sitesi güvenliği için önlemler nelerdir ve hangisi öncelikli? Cevap tek bir araca değil, birbirini tamamlayan birkaç katmana dayanır. Bu yazıda hangi önlemin ne işe yaradığını, paylaşımlı hosting ile VPS/VDS arasında sorumluluğun nasıl değiştiğini ve hangi önlemin ne zaman öncelikli olduğunu anlatıyoruz.
Web Sitesi Güvenliği Önlemleri Nelerdir
Web sitesi güvenliği önlemleri beş ana başlıkta toplanır: yazılımı (çekirdek, eklenti, tema) güncel tutmak, güçlü ve tekrarsız şifre kullanıp iki adımlı doğrulama açmak, SSL sertifikasıyla veri iletimini şifrelemek, düzenli yedek almak ve sunucu düzeyinde otomatik kötü amaçlı yazılım taraması bulunan bir barındırma kullanmak. Bu beşi ayrı sorunları çözer; biri eksik olduğunda diğerleri onun yerini tam olarak tutmaz.
Bilgi
Güncelleme, şifre ve yedekleme site sahibinin elindeki önlemlerdir. SSL sertifikası ve sunucu düzeyinde tarama ise barındırma sağlayıcısının sunduğu bir altyapıdır; iki taraf da kendi payına düşeni yapmadan tam güvenlik oluşmaz.
Yazılımı Güncel Tutmak Neden Öncelikli
Çekirdek yazılım, eklenti ve temalardaki güvenlik açıkları yayınlandığı anda kamuya duyurulur; bu andan itibaren güncellemeyen her site otomatik taramaların hedefi olur. Güncelleme önceliğinin en yüksek olmasının nedeni budur: diğer önlemler devrede olsa bile bilinen bir açık üzerinden doğrudan giriş mümkün olur. Bu ihmal sonucunda site ele geçirilirse izlenecek sırayı site hacklenirse ne yapmalı yazımızda ayrıntılı anlattık.
Şifre, İki Adımlı Doğrulama ve Giriş Güvenliği
Panel, veritabanı ve FTP için farklı ve uzun şifreler kullanmak ilk adımdır; aynı şifrenin birden fazla hizmette kullanılması, başka bir sızıntıda sitenizin de risk altına girmesine yol açar. İkinci adım iki adımlı doğrulamadır: şifre çalınsa bile ikinci bir kanıt olmadan oturum açılamaz. Üçüncü adım giriş deneme sınırlamasıdır; art arda başarısız girişlerde hesabı geçici olarak kilitlemek otomatik saldırıları yavaşlatır. Bu üç katmanın nasıl birlikte çalıştığını 2FA neden gerekli yazımızda ve brute force nedir yazımızda ayrı ayrı ele aldık; uygulama önerileri için OWASP’ın çok faktörlü doğrulama kaynağına da bakabilirsiniz.
| Önlem | Ne işe yarar | Paylaşımlı hostingde | VPS/VDS’te |
|---|---|---|---|
| Yazılım güncelleme | Bilinen açığı kapatır | Site sahibi | Site sahibi |
| Güçlü şifre + 2FA | Hesap ele geçirmeyi zorlaştırır | Site sahibi | Site sahibi |
| SSL sertifikası | Veri iletimini şifreler | Ücretsiz, panelden açılır | Site sahibi kurar |
| Düzenli yedekleme | Bulaşma sonrası geri dönüş sağlar | Barındırma altyapısı | Site sahibi |
| Sunucu düzeyi tarama | Bilinen zararlı dosyayı yakalar | Barındırma sağlayıcısı | Site sahibi (yönetimsiz) |
Örnek senaryo
Bir danışmanlık firması sitesini kurarken SSL sertifikasını açtı ama eklenti güncellemelerini birkaç ay ihmal etti. Bilinen bir açık üzerinden site ele geçirildi; SSL bağlantıyı şifrelemişti ama sitenin kendi kodundaki açığı kapatmamıştı. Eklentiler güncellenip şifreler değiştirildikten, iki adımlı doğrulama açıldıktan sonra site tekrar sorunsuz çalıştı.
Dikkat
SSL sertifikası yalnızca veri iletimini şifreler; sitenizin kodundaki bir açığı ya da zayıf bir şifreyi kapatmaz. “SSL var, güvenliyim” varsayımı en sık yapılan hatalardan biridir.
Yedekleme Neden Bir Güvenlik Önlemidir
Yedekleme saldırıyı önlemez ama etkisini geri alınabilir hâle getirir. Zararlı yazılım bulaştığında ya da bir dosya yanlışlıkla silindiğinde temiz bir yedeğe dönmek, dosya dosya inceleme yapmaktan çok daha hızlıdır. Yedeğin düzenli alınması kadar, bulaşma öncesine ait bir kopyanın da saklanması önemlidir; yalnızca son hâli tutan bir yedek düzeni, zararlı kodu da birlikte saklayabilir.
Paylaşımlı Hosting ve VPS/VDS’te Sorumluluk Nasıl Ayrılır
Paylaşımlı hostingde sunucu düzeyinde otomatik kötü amaçlı yazılım taraması, güvenlik duvarı ve hesaplar arası izolasyon barındırma sağlayıcısı tarafından sağlanır; SSL sertifikası da paketle birlikte ücretsiz gelir. Buna karşılık sitenizin kendi kodu, eklentileri, temaları ve hesap şifreleri her zaman size aittir. VPS ve VDS hizmetlerinde durum tamamen değişir: bu ürünler yönetimsizdir, işletim sistemi güncellemesi, güvenlik duvarı yapılandırması ve uygulama güvenliğinin tamamı sunucuyu kullanan kişiye aittir.
Sonuç
Beş önlem (güncelleme, şifre/2FA, SSL, yedekleme, sunucu düzeyi tarama) birlikte uygulandığında bir katmandaki aksaklık diğerleri tarafından karşılanır. Web sitesi güvenliği önlemleri tek seferlik bir kurulum değil, sürekli tekrarlanan bir rutindir.
Web Sitesi Güvenliği İçin Kontrol Listesi
- Çekirdek yazılım, eklenti ve temaları düzenli güncelleyin; bildirilen güvenlik yamalarını ertelemeyin.
- Panel, veritabanı ve FTP için farklı, uzun şifreler belirleyin.
- Yönetici girişinde iki adımlı doğrulamayı açın.
- SSL sertifikasının aktif ve güncel olduğunu tarayıcıdan kontrol edin.
- Düzenli yedek alındığından ve yedeğin indirilebilir olduğundan emin olun.
- Kullanılmayan eklenti, tema ve kullanıcı hesaplarını kaldırın.
- VPS/VDS kullanıyorsanız işletim sistemi ve güvenlik duvarı güncellemelerini kendiniz takip edin.
- Arama konsolundaki güvenlik sorunları raporunu düzenli kontrol edin.
Sıkça sorulan sorular
Web sitesi güvenliği önlemleri arasında en öncelikli olanı hangisi?
Yazılımı güncel tutmak genellikle ilk sıradadır; bilinen bir açık kapatılmadan diğer önlemler devrede olsa bile doğrudan giriş yolu açık kalır.
SSL sertifikası tek başına yeterli mi?
Hayır. SSL yalnızca veri iletimini şifreler; sitenizin kodundaki açığı, zayıf şifreyi ya da güncellenmemiş eklentiyi kapatmaz. Diğer önlemlerle birlikte kullanılmalıdır.
Küçük bir kurumsal site bu kadar önleme gerçekten ihtiyaç duyar mı?
Evet. Saldırıların büyük kısmı hedef seçici değildir; otomatik taramalar site büyüklüğüne bakmaksızın bilinen açıkları arar.
Paylaşımlı hostingde hangi önlemler zaten barındırma tarafından sağlanır?
Sunucu düzeyinde otomatik kötü amaçlı yazılım taraması, güvenlik duvarı, hesaplar arası izolasyon ve ücretsiz SSL sertifikası barındırma sağlayıcısı tarafından sunulur.
VPS/VDS’te güvenlik önlemlerini kim uygular?
Tamamını sunucuyu kullanan kişi uygular; bu ürünler yönetimsizdir ve işletim sistemi ile uygulama güvenliği barındırma sağlayıcısı tarafından otomatik sağlanmaz.
Narhost’ta
Web hosting paketlerinde ücretsiz SSL sertifikası ve sunucu düzeyinde otomatik kötü amaçlı yazılım taraması bulunur; sitenizin kendi güvenlik önlemlerini panelden siz yönetirsiniz.