Kısaca özet
- Siteme virüs nasıl bulaşır sorusunun kısa cevabı: çoğunlukla güncellenmemiş eklenti ve temalar, zayıf şifreler ve şifre kırma denemeleri üzerinden bulaşır; nadiren sunucu tarafında bir açık sebep olur.
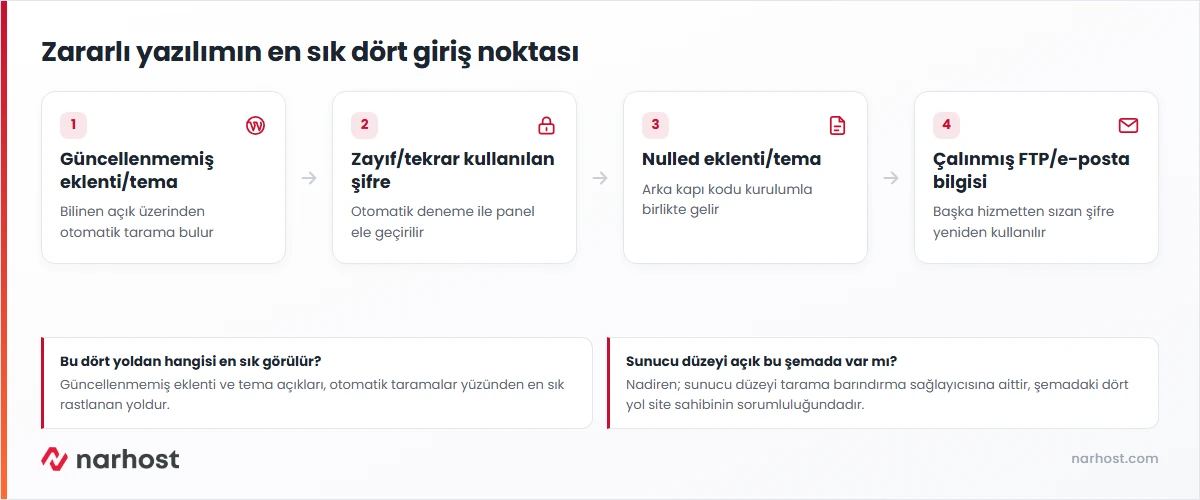
- En sık dört giriş noktası şunlardır: güncel olmayan eklenti/tema açıkları, brute force ile ele geçirilen paneller, güvenilmez kaynaktan indirilen nulled eklentiler ve çalınmış FTP/e-posta bilgileri.
- Zararlı kod genelde fark edilmeden haftalarca çalışır; ilk belirti çoğunlukla arama motorunda görünen ilgisiz başlıklar ya da tarayıcının “güvenli değil” uyarısıdır.
- Paylaşımlı hostingde sunucu düzeyinde otomatik kötü amaçlı yazılım taraması barındırma sağlayıcısına aittir; sitenin kendi kodu, eklentileri ve şifreleri her zaman site sahibinin sorumluluğundadır.
- Bulaşma sonrası en hızlı çözüm temiz bir yedeğe dönmektir; yedek yoksa dosyalar tek tek incelenir ve orijinal eklenti/tema sürümleriyle karşılaştırılır.
- Tekrar bulaşmayı önlemek için güncelleme, güçlü şifre, iki adımlı doğrulama ve düzenli tarama birlikte uygulanmalıdır; tek bir önlem yeterli olmaz.
Sitenizde tanımadığınız bir dosya, arama sonuçlarında garip bir başlık ya da hosting sağlayıcınızdan gelen “kötü amaçlı yazılım tespit edildi” bildirimi görürseniz akla ilk gelen soru şudur: siteme virüs nasıl bulaşır? Cevap genelde tek bir olay değil, zaman içinde biriken küçük ihmallerdir. Bu yazıda zararlı yazılımın hangi yollardan girdiğini, en sık hangi bileşenlerin hedef alındığını ve bulaştıktan sonra nasıl temizlendiğini anlatıyoruz.
Siteme Virüs Nasıl Bulaşır, En Sık Dört Yol
Siteme virüs nasıl bulaşır sorusunun cevabı çoğu zaman aynı dört noktada toplanır. Birincisi güncellenmemiş eklenti ve temalardır; yayınlanan bir güvenlik güncellemesi kurulmadığında bilinen açık aylarca açık kalır. İkincisi zayıf ya da tekrar kullanılan panel şifreleridir; otomatik denemelerle kısa sürede kırılabilir. Üçüncüsü resmî olmayan kaynaklardan indirilen “nulled” eklenti ve temalardır; bu dosyalara çoğunlukla arka kapı kodu gömülüdür. Dördüncüsü ise çalınmış FTP ya da e-posta bilgileridir; farklı bir hizmette sızan aynı şifre sitenize giriş için de kullanılabilir.
Bilgi
“Nulled” eklenti ya da tema, ücretli bir ürünün lisans kontrolü kaldırılmış kopyasıdır. Kaynağı belirsiz olduğu için içine gömülü kod önceden fark edilemez; kurulum anında zararlı yazılım da yüklenmiş olur.
Hangi Bileşenler En Çok Hedef Alınır
Saldırganlar çoğunlukla en yaygın kullanılan bileşenleri hedefler, çünkü tek bir açık binlerce siteyi aynı anda etkiler. Yaygın içerik yönetim sistemlerindeki popüler eklentiler, form ve dosya yükleme özellikli bileşenler, eski sürümde kalmış çekirdek yazılım ve ziyaretçiden dosya kabul eden yükleme alanları en sık taranan noktalardır. Otomatik taramalar internetin tamamını gezerek bu bileşenlerin güncel olmayan sürümlerini arar; hedef seçici değildir, bulduğu her açığı dener.
Bulaştıktan Sonra İlk Belirtiler Nelerdir
Zararlı kod her zaman siteyi hemen çökertmez; çoğu bulaşma haftalarca fark edilmeden çalışır. En sık görülen belirtiler şunlardır: arama sonuçlarında sitenize ait olmayan başlık ve açıklamalar, tarayıcının “bu site güvenli değil” uyarısı vermesi, sunucudan beklenmedik yoğunlukta e-posta gönderilmesi, bilinmeyen bir yönetici hesabının panelde belirmesi ve hosting sağlayıcısından gelen kötü amaçlı yazılım bildirimi.
| Bulaşma yolu | Nasıl gerçekleşir | Önlem | Sorumlu taraf |
|---|---|---|---|
| Güncellenmemiş eklenti/tema | Bilinen açık üzerinden otomatik tarama | Düzenli güncelleme | Site sahibi |
| Zayıf/tekrar kullanılan şifre | Otomatik deneme (brute force) | Güçlü şifre, deneme sınırı | Site sahibi |
| Nulled eklenti/tema | Gömülü arka kapı koduyla kurulum | Yalnız resmî kaynaktan indirme | Site sahibi |
| Çalınmış FTP/e-posta bilgisi | Başka hizmetten sızan aynı şifre | Farklı ve güçlü şifre, 2FA | Site sahibi |
| Sunucu düzeyi açık | Barındırma altyapısındaki zafiyet | Otomatik sunucu taraması ve yamalar | Barındırma sağlayıcısı |
Örnek senaryo
Bir blog sahibi altı ay önce kurduğu bir görsel galeri eklentisini hiç güncellememişti. Eklenti geliştiricisi bu süre içinde bir güvenlik açığı yaması yayınlamıştı ama site sahibinin haberi olmadı. Otomatik bir tarama bu açığı bularak siteye zararlı yönlendirme kodu enjekte etti. Sorun ilk olarak arama sonuçlarındaki alakasız ürün başlıklarıyla fark edildi; eklenti güncellenip zararlı kod temizlendikten sonra site birkaç gün içinde eski hâline döndü.
Dikkat
Zararlı kod yalnızca görünen kısmı silinerek temizlenmiş sayılmaz. Saldırgan genellikle bir arka kapı bırakır; eklenti ve temalar orijinal sürümleriyle karşılaştırılmadan ve tüm şifreler değiştirilmeden site tekrar yayına alınırsa aynı yoldan geri dönüş sık görülür.
Zararlı Yazılım Bulaştıktan Sonra Nasıl Temizlenir
En hızlı yol, bulaşma öncesine ait temiz bir yedeğe dönmektir. Yakın tarihli bir yedek yoksa dosyalar tek tek incelenir; özellikle normalde yalnızca görsel barındırması gereken klasörlerdeki çalıştırılabilir kod şüphelidir. Temizlik bittiğinde tüm panel, veritabanı ve FTP şifreleri değiştirilmeli, eklenti ve çekirdek güncellenmelidir. Adım adım müdahale sırasını site hacklenirse ne yapmalı yazımızda ayrıntılı anlattık.
Sunucu ve Site Sahibi Arasında Sorumluluk Nasıl Ayrılır
Paylaşımlı hostingde sunucu düzeyinde otomatik kötü amaçlı yazılım taraması ve izolasyon barındırma sağlayıcısı tarafından yürütülür; bu, hesaplar arası bulaşmayı ve bilinen zararlı dosya imzalarını sunucu seviyesinde yakalamaya yöneliktir. Ancak sitenizin kendi kodu, kurduğunuz eklentiler, temalar ve panel/FTP şifreleri her zaman sizin sorumluluğunuzdadır. VPS ve VDS hizmetlerinde bu sorumluluk daha da genişler: bu ürünler yönetimsizdir, işletim sistemi güncellemesi ve sunucu içindeki tüm güvenlik önlemleri müşteriye aittir.
Tekrar Bulaşmayı Önleyen Önlemler
Aynı sitenin tekrar bulaşması genelde aynı birkaç ihmalden kaynaklanır. Eklenti, tema ve çekirdek güncellemelerini geciktirmemek, her hesap için farklı ve uzun bir şifre kullanmak, yönetici girişinde iki adımlı doğrulamayı açmak ve şifre deneme sayısını sınırlamak önlemlerin başında gelir. Bilinen güvenlik açıkları ve saldırı yöntemleri için OWASP’ın güncel listesine göz atmak da faydalıdır.
Sonuç
Zararlı yazılım bulaşmasının büyük çoğunluğu güncelleme, şifre ve kaynak disiplinindeki küçük ihmallerden kaynaklanır. Bu üç alan düzenli kontrol edildiğinde bulaşma riski büyük ölçüde azalır.
Bulaşma Riskini Azaltan Kontrol Listesi
- Tüm eklenti, tema ve çekirdek yazılımı güncel tutun; güvenlik güncellemelerini ertelemeyin.
- Eklenti ve temaları yalnızca resmî kaynaklardan indirin, “nulled” sürüm kullanmayın.
- Panel, veritabanı ve FTP için her hesapta farklı ve uzun bir şifre belirleyin.
- Yönetici hesabında iki adımlı doğrulamayı açın; bu konuyu 2FA neden gerekli yazımızda anlattık.
- Giriş denemesini sınırlayın; ilgili saldırı türünü brute force nedir yazımızda ele aldık.
- Dosya yükleme alanlarını yalnızca gerekli dosya türleriyle sınırlayın.
- Kullanılmayan eklenti, tema ve hesapları silin; her aktif bileşen bir giriş noktasıdır.
- Arama konsolundaki güvenlik sorunları raporunu düzenli kontrol edin.
Sıkça sorulan sorular
Siteme virüs nasıl bulaşır, en sık hangi eklenti türü hedef alınır?
Form, dosya yükleme ve galeri gibi ziyaretçiden veri kabul eden eklentiler en sık hedeflenir; bu bileşenlerde bulunan bir açık genelde çok sayıda siteyi aynı anda etkiler.
Antivirüs programı hosting hesabını korur mu?
Hayır. Bilgisayarınızdaki antivirüs kendi cihazınızı korur; hosting hesabınızın güvenliği eklenti güncellemesi, şifre disiplini ve sunucu düzeyi tarama ile sağlanır.
Site temizlendikten sonra tekrar bulaşabilir mi?
Evet, aynı açık kapatılmaz ve şifreler değiştirilmezse saldırgan genellikle bıraktığı arka kapıdan geri döner. Temizlik, güncelleme ve şifre değişimi birlikte yapılmalıdır.
Zararlı yazılım e-posta yoluyla da bulaşır mı?
Doğrudan sunucuya değil ama yönetici hesabına ait bilgiler oltalama (phishing) e-postasıyla çalınırsa bu bilgiler sunucuya girmek için kullanılabilir; e-posta hesabı güvenliği de bu yüzden önemlidir.
Paylaşımlı hostingde zararlı yazılım taraması kim tarafından yapılır?
Sunucu düzeyinde otomatik kötü amaçlı yazılım taraması barındırma sağlayıcısı tarafından yürütülür; sitenizin kendi dosya ve eklenti güvenliği ise site sahibine aittir.
Narhost’ta
Web hosting paketlerinde sunucu düzeyinde otomatik kötü amaçlı yazılım taraması bulunur. Sitenize zararlı yazılım bulaştıysa destek talebiyle taşıma ve temizlik sürecine başlayabilirsiniz.