Kısaca özet
- SSH key mi şifre mi sorusunun kısa cevabı: internete açık bir VPS’te anahtarla giriş kullanılmalı, parolayla giriş kapatılmalıdır; anahtar tahmin edilemez, parola edilebilir.
- Parolayla giriş açık her sunucuya, en çok root kullanıcısı denenerek sürekli otomatik tahmin denemesi yapılır; güçlü parola riski azaltır ama ortadan kaldırmaz.
- Anahtarla girişte gizli anahtar bilgisayarınızdan çıkmaz; sunucuda yalnız açık anahtar durur ve sunucu ele geçse bile başka sunucuya giriş sağlamaz.
- Yeni bir anahtar için Ed25519 türü yeterlidir; OpenSSH 9.5’ten beri ssh-keygen varsayılan olarak bu türü üretir.
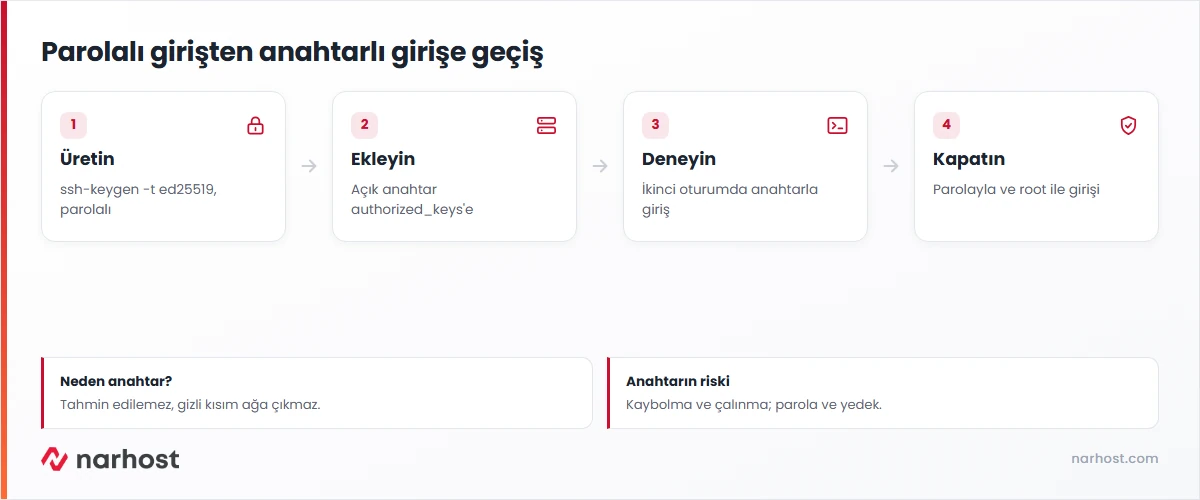
- Anahtarın kendi riski kaybolması ve çalınmasıdır; gizli anahtara parola (passphrase) koymak ve yedeklemek bu riski yönetir.
- Geçiş sırası önemlidir: önce anahtarla giriş denenir, sonra parolayla giriş ve root girişi kapatılır; tarayıcı konsolu yedek erişim olarak kalır.
Yeni aldığınız VPS’in giriş bilgileri e-postanıza geldi: bir IP adresi, root kullanıcı adı ve bir parola. Birkaç saat sonra sunucunun kayıtlarına baktığınızda, dünyanın dört bir yanından yüzlerce başarısız giriş denemesi görürsünüz. Sorulacak soru bu noktada netleşir: anahtar mı parola mı? Bu yazı iki yöntemin farkını, hangisinin neden seçildiğini ve geçişin güvenli sırasını anlatıyor.
SSH Key mi Şifre mi, Fark Nerede
Parolayla girişte sunucu, gönderdiğiniz parolayı kendi kaydıyla karşılaştırır. Parolayı bilen herkes girer; bilmeyen de tahmin etmeyi deneyebilir. Anahtarla girişte ise iki parça vardır: bilgisayarınızda duran gizli anahtar ve sunucuya koyduğunuz açık anahtar. Sunucu, bağlanan kişiden yalnız gizli anahtarla üretilebilecek bir imza ister. Gizli anahtar ağ üzerinden hiç gönderilmez.
| Ölçüt | Parolayla giriş | Anahtarla giriş |
|---|---|---|
| Tahmin saldırısı | Açık; zayıf parola dakikalar içinde kırılabilir | Pratikte imkânsız |
| Ağda ne gider | Parola (şifreli kanalda) | Yalnız imza; gizli anahtar gitmez |
| Sunucu ele geçerse | Aynı parola başka yerde kullanılıyorsa risk yayılır | Sunucuda yalnız açık anahtar vardır |
| Birden fazla kişi | Ortak parola paylaşılır | Her kişinin kendi anahtarı; tek tek kaldırılabilir |
| Kaybolma riski | Unutulabilir, sıfırlanabilir | Gizli anahtar kaybolursa yedek erişim gerekir |
Bilgi
Tahmin denemelerinin mantığı brute force nedir yazısında, güçlü parolanın neden yine de önemli olduğu güçlü şifre neden önemli yazısında anlatıldı.
Parolayla Giriş Neden Yetersiz Kalır
İnternete açık 22 numaralı porta otomatik araçlar sürekli bağlanır ve sözlük listelerinden parola dener. En çok denenen kullanıcı adı root‘tur, çünkü her Linux sunucusunda vardır. Uzun ve rastgele bir parola bu denemeleri fiilen sonuçsuz bırakır; ama parolanın bir yerde sızması, başka bir hizmette tekrar kullanılması ya da ekipten ayrılan birinin bilmesi yeterlidir.
Denemeleri azaltan önlemler vardır: SSH portunu değiştirmek, belirli sayıda hatalı denemeden sonra IP adresini engelleyen araçlar kurmak, güvenlik duvarında yalnız bilinen IP’lere izin vermek. Bunlar gürültüyü azaltır; asıl çözüm parolayla girişi tamamen kapatmaktır. Port değişikliğinin adımları SSH portu nasıl değiştirilir kartında.
Anahtarla Giriş Nasıl Kurulur
Anahtar çifti bilgisayarınızda üretilir. Linux, macOS ve Windows 10 ile 11’deki OpenSSH istemcisinde komut aynıdır:
ssh-keygen -t ed25519 -C "[email protected]"OpenSSH’nin 9.5 sürüm notuna göre ssh-keygen artık varsayılan olarak Ed25519 anahtarı üretir; eski istemcilerde türü -t ed25519 ile belirtmek yeterlidir. Komut gizli anahtar için bir parola (passphrase) sorar; boş bırakmayın. Açık anahtarı sunucuya eklemenin yolları SSH anahtarı nasıl eklenir kartında.
Örnek senaryo
Üç kişilik bir yazılım ekibi müşterilerinin uygulamasını bir VDS’te çalıştırıyor ve sunucuya ortak root parolasıyla giriyordu. Ekipten biri ayrıldığında parolanın değiştirilmesi unutuldu. Bir güvenlik denetiminde aynı parolanın eski bir projede de kullanıldığı ortaya çıktı. Ekip her üyeye ayrı kullanıcı ve ayrı Ed25519 anahtarı tanımladı, parolayla girişi ve root girişini kapattı. Artık ekipten ayrılan birinin erişimi, sunucudaki tek bir satırın silinmesiyle kapanıyor.
Geçişin Güvenli Sırası
Sunucuya erişimi kaybetmemek için sıra şöyledir: önce anahtar üretilir ve sunucuya eklenir; ikinci bir terminalde anahtarla giriş denenir; sudo yetkili ayrı bir kullanıcı oluşturulur; en son sunucu ayarlarında parolayla giriş (PasswordAuthentication no) ve root girişi kapatılır. Ayarların anlamı Ubuntu’nun sshd_config kılavuz sayfasında; bağlantının temelleri sunucuya SSH ile nasıl bağlanılır kartında anlatılıyor.
Dikkat
Parolayla girişi kapatmadan önce anahtarla girişin çalıştığını mutlaka ikinci bir oturumda doğrulayın. Gizli anahtarınızı kaybederseniz sunucuya SSH ile giremezsiniz; yeni anahtar eklemek için sunucunun konsol erişimine ihtiyaç duyarsınız. Konsola nasıl ulaşacağınızı geçişten önce öğrenin, ulaşamıyorsanız destek talebi açın. Gizli anahtarı parolalı bir yedekte saklayın.
Anahtarın Kendi Riskleri
Anahtar parolayı ortadan kaldırmaz, riski bilgisayarınıza taşır. Gizli anahtar dosyası çalınırsa ve parolası yoksa, onu ele geçiren sunucuya girebilir. Bu yüzden gizli anahtar parolalı olmalı, yalnız güvendiğiniz cihazlarda durmalı ve bir cihaz kaybolduğunda o cihazın açık anahtarı sunucudaki authorized_keys dosyasından silinmelidir. Her kişi ve her cihaz için ayrı anahtar kullanmak, tek bir anahtarı iptal etmeyi kolaylaştırır.
Sonuç
SSH key mi şifre mi sorusunda internete açık sunucu için cevap anahtardır. Ed25519 anahtar üretin, gizli anahtara parola koyun, anahtarla girişi doğrulayın ve ardından parolayla girişi ve root girişini kapatın. Konsol erişimi, bir şeyler ters gittiğinde yedek kapınız olarak kalsın.
Kontrol Listesi
- Her kişi ve cihaz için ayrı Ed25519 anahtarı üretin.
- Gizli anahtarlara parola koyun ve parolalı bir yedekte saklayın.
- Anahtarla girişi ikinci bir oturumda doğrulayın.
- Sudo yetkili ayrı bir kullanıcı oluşturun.
- Parolayla girişi ve root girişini kapatın.
- Ekipten ayrılan kişinin anahtarını authorized_keys dosyasından silin.
- Konsol erişiminin nereden açıldığını bilin.
Sıkça sorulan sorular
SSH key mi şifre mi, paylaşımlı hostingte de geçerli mi?
Narhost paylaşımlı hosting paketlerinde SSH erişimi bulunmaz; dosya ve veritabanı işleri cPanel üzerinden yapılır. Bu karar VPS, VDS ve fiziksel sunucular içindir; oralarda kök erişimi sizdedir ve giriş güvenliği de sizin sorumluluğunuzdadır.
RSA anahtarım var, değiştirmem gerekir mi?
Yeterli uzunluktaki bir RSA anahtarı hâlâ güvenlidir. Yeni anahtar üretecekseniz Ed25519 daha kısa ve hızlıdır. Eski anahtarı hemen silmek zorunda değilsiniz; yenisini ekleyip denedikten sonra eskisini kaldırabilirsiniz.
Gizli anahtarımı kaybedersem ne olur?
Parolayla giriş kapalıysa SSH ile giremezsiniz. Sunucunun konsol erişimiyle girip yeni bir açık anahtar eklersiniz; konsola ulaşamıyorsanız destek talebi açın. Kaybolan anahtarın açık kısmını da sunucudan silmeyi unutmayın.
Anahtara parola koyarsam her girişte yazmam gerekir mi?
Gerekir, ama bilgisayarınızdaki SSH ajanı parolayı oturum boyunca hatırlayabilir. Böylece güvenlikten ödün vermeden her bağlantıda yeniden yazmak zorunda kalmazsınız.
SSH portunu değiştirmek yeterli değil mi?
Port değişikliği otomatik taramaların bir kısmını azaltır ama parolayı tahmin edilemez yapmaz. Hedefli bir saldırgan yeni portu kolayca bulur. Port değişikliği ek bir önlemdir; asıl koruma anahtarla giriştir.
Narhost’ta
VPS sunucularımız anında kurulur, kök erişimi size aittir ve tarayıcı terminaliyle yönetilebilir.