Kısaca özet
- WAF gerekir mi sorusunun kısa cevabı: SQL enjeksiyonu, XSS ve kötü bot trafiği gibi uygulama katmanı saldırılarını isteğin içeriğine bakarak süzen bir güvenlik katmanına, özellikle giriş formu ve ödeme sayfası olan sitelerde ihtiyaç vardır.
- Ağ güvenlik duvarı IP ve port seviyesinde çalışır; WAF ise HTTP isteğinin gövdesini ve parametrelerini inceler, ikisi birbirinin yerini tutmaz.
- Sunucu tarafı WAF (ModSecurity gibi bir modül) sunucu kaynağını kullanır ve kural seti sunucuya yüklenir; bulut/CDN WAF trafiği siteye ulaşmadan önce ayrı bir katmanda süzer.
- Agresif bir kural seti meşru ziyaretçiyi de engelleyebilir; yeni kurallar önce izleme modunda test edilmeden devreye alınmamalıdır.
- Form barındırmayan sabit bir tanıtım sitesinde WAF öncelik değildir; giriş formu, üyelik ya da ödeme adımı olan sitelerde öncelik sırası değişir.
- Narhost’un web hosting altyapısında sunucu düzeyinde Imunify360 bulunur; müşteriye açık, kural bazında ayarlanabilir bir WAF paneli ürün sayfasında yer almaz.
Bir e-ticaret sitesi sahibi güvenlik denetiminde “WAF eksik” uyarısı aldığında ilk soru şu olur: WAF gerekir mi, yoksa mevcut önlemler yeterli mi? Cevap sitenin işlevine göre değişir. Bu yazıda WAF’ın hangi saldırıları engellediğini, ağ güvenlik duvarından nasıl ayrıldığını, sunucu tarafı ile bulut/CDN seçenekleri arasındaki farkı ve hangi sitelerde gerçekten şart olduğunu anlatıyoruz.
WAF Nedir, Hangi Saldırıları Engeller
WAF (Web Application Firewall), bir web uygulamasına gelen HTTP isteklerini içerik seviyesinde inceleyen ve bilinen saldırı kalıplarını taşıyan istekleri engelleyen bir güvenlik katmanıdır. SQL enjeksiyonu (veritabanı sorgusuna zararlı kod sızdırma), XSS (siteye zararlı script enjekte etme) ve otomatik kötü bot trafiği en sık süzülen üç saldırı türüdür. WAF gerekir mi sorusunun teknik cevabı burada saklıdır: bu üç saldırı türü, kullanıcıdan veri alan hemen her sitede düzenli olarak denenir.
Bilgi
OWASP Top Ten listesi, enjeksiyon ve güvenlik yanlış yapılandırması gibi kategorileri web uygulamalarında en sık görülen açıklar arasında sayar; WAF bu kategorilerin büyük kısmını istek daha uygulamaya ulaşmadan durdurur. Listenin tamamına OWASP Top Ten sayfasından ulaşabilirsiniz.
Ağ Güvenlik Duvarından Farkı Nedir
Ağ güvenlik duvarı (network firewall), IP adresi ve port seviyesinde çalışır; hangi kaynaktan hangi porta bağlantı kurulabileceğini belirler, isteğin içeriğine bakmaz. Aşırı bağlantı hacmine dayanan saldırılara karşı kurulan koruma da genelde bu seviyede işler; bu konuyu DDoS saldırısı nedir yazımızda ayrıntılı anlattık. WAF ise bir katman yukarıdadır: bağlantı zaten kurulmuş ve istek sunucuya HTTP olarak ulaşmıştır; WAF bu isteğin parametrelerini, gövdesini ve başlıklarını inceler. Bir site aynı anda hem ağ güvenlik duvarına hem WAF’a ihtiyaç duyabilir, çünkü ikisi farklı saldırı yüzeyini kapatır.
Sunucu Tarafı WAF ile Bulut/CDN WAF Arasındaki Fark
Sunucu tarafı WAF, ModSecurity gibi bir modül olarak sunucunun kendi üzerinde çalışır; kural seti (örneğin OWASP Core Rule Set) sunucuya yüklenir ve her istek bu modülden geçer. Kurulumu ve kural güncellemesi teknik bilgi ister, sunucu kaynağının bir kısmını da kullanır. Bulut/CDN WAF ise trafiği siteye ulaşmadan önce ayrı bir ağda süzer; kurulumu genelde DNS yönlendirmesiyle yapılır, kural güncellemesini sağlayıcı yürütür ve sunucu kaynağını tüketmez.
| Özellik | Ağ güvenlik duvarı | Sunucu tarafı WAF | Bulut/CDN WAF |
|---|---|---|---|
| Çalıştığı katman | IP / port | HTTP istek içeriği | HTTP istek içeriği |
| Örnek | Sunucu güvenlik duvarı kuralları | ModSecurity + kural seti | CDN sağlayıcısının WAF katmanı |
| Kurulum | Sunucu/ağ seviyesinde | Sunucuya modül kurulumu | DNS yönlendirmesi |
| Sunucu kaynağı | Kullanır | Kullanır | Kullanmaz |
Yanlış Pozitif Riski Nedir
WAF kuralları imza ve kalıp tabanlı çalışır; bu yüzden meşru bir isteği zararlı bir istekle karıştırabilir. Bir form alanına yapıştırılan uzun bir metin ya da belirli karakter dizileri, gerçekte zararsız olsa bile SQL enjeksiyonu kalıbına benzeyip reddedilebilir. Bu duruma yanlış pozitif denir ve WAF gerekir mi sorusunun cevabını “evet ama dikkatli kurarak” hâline getiren asıl neden budur.
Dikkat
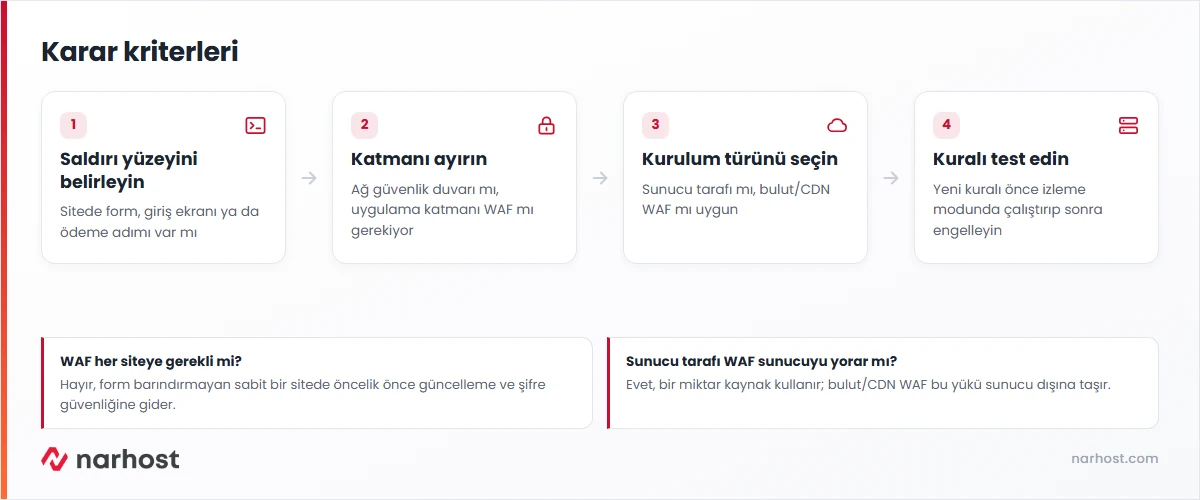
Yeni bir kural seti doğrudan engelleme modunda devreye alınmamalıdır. Önce izleme (log-only) modunda birkaç gün çalıştırılıp gerçek trafikte kaç isteği yanlışlıkla işaretlediği görülmeli, ardından engelleme moduna geçilmelidir. Aksi hâlde sipariş formunu dolduran gerçek bir müşteri “istek reddedildi” hatasıyla karşılaşabilir.
WAF Gerekir mi, Kimler İçin Şart
WAF gerekir mi sorusunun pratik cevabı sitenin işlevine bağlıdır. Kullanıcıdan veri toplayan her form, bir saldırı yüzeyi sayılır; e-ticaret sitesi, üyelik sistemi olan bir platform ya da ödeme formu barındıran bir sayfa için WAF önceliklidir. Yalnızca kurumsal tanıtım bilgisi sunan, form barındırmayan sabit bir site için öncelik sırası farklıdır: önce yazılım güncellemesi ve hesap güvenliği gelir; bu iki önlemi güçlü şifre neden önemli yazımızda ele aldık.
Örnek senaryo
Bir e-ticaret sitesinin ödeme formuna otomatik SQL enjeksiyon denemeleri gelmeye başladı; hiçbiri veritabanına ulaşamadı ama sunucu günlüklerinde saatte yüzlerce deneme birikti. Site sahibi bulut WAF katmanını devreye aldıktan sonra bu istekler siteye hiç ulaşmadan süzüldü ve sunucu kaynak kullanımındaki gereksiz artış da ortadan kalktı.
Narhost Altyapısında WAF Durumu
Narhost web hosting sunucularında Imunify360 kullanılır; bu araç kötü amaçlı yazılım taraması ve kaba kuvvet (brute force) koruması sağlar. Kurulumunu Imunify360 ile brute force koruma destek makalemizde anlattık. Bununla birlikte müşteriye açık, kural bazında özelleştirilebilir bir WAF paneli ürün sayfasında yer almaz. Formdan veri toplayan ya da ödeme alan bir site için bulut/CDN WAF katmanı eklemek, bu boşluğu tamamlayan bağımsız bir adımdır.
Sonuç
WAF gerekir mi sorusunun cevabı tek bir “evet” ya da “hayır” değil, sitenin form ve ödeme yüzeyine bağlı bir karardır. Form barındıran her site için WAF önceliklidir; statik bir tanıtım sitesi içinse öncelik önce güncelleme ve hesap güvenliğine gider.
WAF Seçerken Kontrol Listesi
- Sitenizde form, giriş ekranı ya da ödeme adımı olup olmadığını belirleyin.
- Ağ güvenlik duvarı ile WAF’ın farklı katmanları kapsadığını unutmayın, biri diğerinin yerine geçmez.
- Sunucu kaynağını korumak istiyorsanız bulut/CDN WAF’ı, tam kontrol istiyorsanız sunucu tarafı WAF’ı değerlendirin.
- Yeni kural setini önce izleme modunda test edin, yanlış pozitif oranını ölçün.
- WAF kurulsa bile yazılım güncellemesini ve güçlü şifreyi ihmal etmeyin; WAF bunların yerini tutmaz.
- Sunucunuzda hazır bir kötü amaçlı yazılım taraması olup olmadığını ürün sayfasından doğrulayın.
- Kural setini düzenli güncelleyin; eski bir kural seti yeni saldırı kalıplarını tanımaz.
Sıkça sorulan sorular
WAF gerekir mi, küçük bir tanıtım sitesi için de şart mı?
Form barındırmayan, yalnızca bilgi sunan sabit bir sitede WAF öncelikli değildir. Kullanıcıdan veri toplayan, giriş ekranı ya da ödeme adımı olan her sitede ise önceliklidir.
WAF kurarsam ağ güvenlik duvarına hâlâ ihtiyacım olur mu?
Evet. Ağ güvenlik duvarı bağlantı seviyesinde çalışır, WAF ise isteğin içeriğine bakar. İkisi farklı saldırı yüzeyini kapattığı için biri diğerinin yerini tutmaz.
Sunucu tarafı WAF mı bulut WAF mı daha güvenli?
Güvenlik seviyesi kural setinin kalitesine bağlıdır, konuma değil. Sunucu tarafı WAF sunucu kaynağını kullanırken bulut/CDN WAF trafiği siteye ulaşmadan süzer ve sunucuyu yormaz.
WAF yanlış pozitif üretirse ne olur?
Meşru bir istek zararlı sanılıp reddedilebilir; örneğin bir müşteri sipariş formunu gönderemez. Bu riski azaltmak için yeni kurallar önce izleme modunda test edilmeli, sonra engelleme moduna alınmalıdır.
Narhost hosting paketlerinde WAF var mı?
Narhost web hosting sunucularında Imunify360 kullanılır ve bu araç kötü amaçlı yazılım taraması ile kaba kuvvet koruması sağlar; müşteriye açık, ayarlanabilir bir WAF paneli ürün sayfasında yer almaz. Form ya da ödeme adımı olan siteler için ek bir bulut/CDN WAF katmanı düşünülebilir.
Narhost’ta
Web hosting paketlerinde sunucu düzeyinde Imunify360 ile otomatik kötü amaçlı yazılım taraması ve kaba kuvvet koruması bulunur.