Kısaca özet
- VPN nedir sorusunun kısa cevabı: cihazınızla bir sunucu arasında şifreli bir tünel kuran, internet trafiğinizi bu tünelden geçiren teknolojidir.
- Trafiğiniz VPN sunucusu üzerinden çıktığı için ziyaret ettiğiniz siteler sizin IP adresinizi değil sunucunun adresini görür.
- Günümüzde en yaygın üç protokol WireGuard, OpenVPN ve IKEv2. WireGuard yaklaşık 4.000 satır kodla en yalın olanı, bu yüzden de en hızlısı.
- Ücretsiz VPN hizmetlerinin çoğu masrafını reklam ve veri satışıyla karşılar. Gizlilik için kullanılan araç, gizliliği bozan araca dönüşebilir.
- Kendi VPN sunucunuzu bir VPS üzerinde kurmak teknik olarak yarım saatlik bir iştir ve trafiğin kime ait olduğu sorusunu ortadan kaldırır.
- VPN, HTTPS’in yerini tutmaz. Biri bağlantıyı, diğeri siteyle aranızdaki veriyi korur; ikisi farklı katmanlarda çalışır.
Halka açık bir Wi-Fi ağına bağlanırken tereddüt ettiyseniz, uzaktaki bir sunucuya güvenli erişmeniz gerektiyse ya da bir hizmetin bulunduğunuz ülkede açılmadığını fark ettiyseniz, karşınıza hep aynı üç harf çıkmıştır. VPN yıllardır kullanılan bir teknoloji ama ne yaptığı çoğu zaman ya abartılıyor ya da eksik anlatılıyor. Bu rehberde VPN nedir sorusunun teknik cevabını, teknolojinin hangi durumda işe yaradığını ve hangi durumda yaramadığını anlatıyoruz.
VPN nedir ve nasıl çalışır?
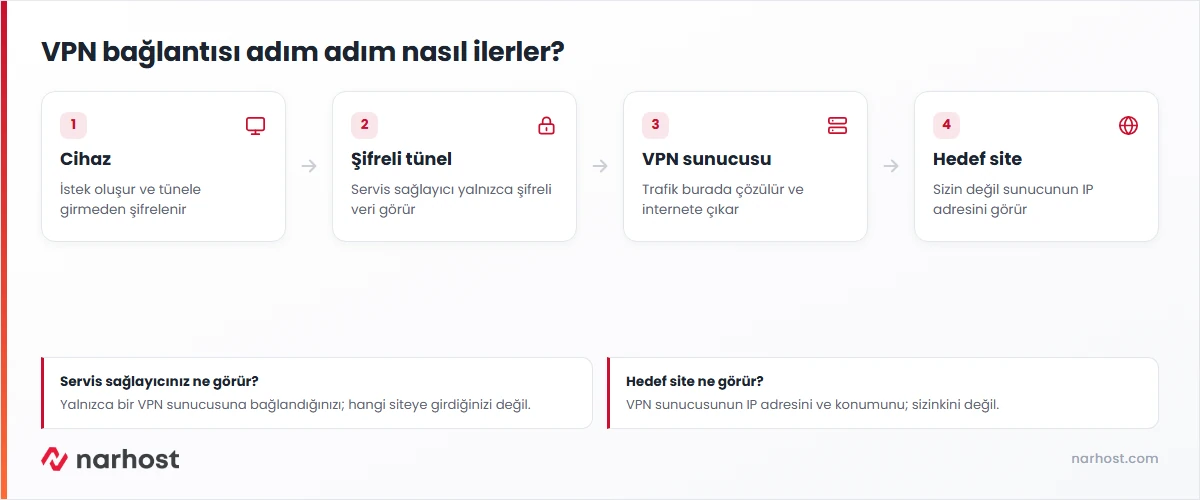
VPN, İngilizce Virtual Private Network yani sanal özel ağ ifadesinin kısaltmasıdır. Cihazınız ile uzaktaki bir sunucu arasında şifreli bir tünel kurar ve internet trafiğinizi bu tünelin içinden geçirir. Normalde bir siteye bağlandığınızda istek doğrudan servis sağlayıcınız üzerinden hedefe gider. VPN devredeyken istek önce şifrelenir, tünelden VPN sunucusuna ulaşır, oradan hedefe iletilir.
Bu yapının iki pratik sonucu var. Birincisi, servis sağlayıcınız trafiğinizin içeriğini göremez; yalnızca bir VPN sunucusuna bağlandığınızı görür. İkincisi, hedef site sizin IP adresinizi değil sunucunun adresini görür. Konum bilginiz bu yüzden değişmiş gibi görünür.
Bilgi
Tünel kurulurken iki taraf önce bir anahtar değişimi yapar. Bu aşamadan sonra veri paketleri simetrik şifreyle korunur. Anahtar değişiminin nasıl yapıldığı, protokoller arasındaki hız ve güvenlik farkının ana kaynağıdır.
VPN türleri: uzaktan erişim ve siteler arası
Günlük konuşmada tek bir şeyden bahsediliyormuş gibi görünse de iki ayrı kullanım biçimi var.
Uzaktan erişim VPN’i tek bir cihazı bir ağa bağlar. Evden şirket ağına bağlanan bir çalışan ya da kafede telefonunu koruyan bir kullanıcı bu türü kullanır. Kurulum cihaz tarafındadır; bir uygulama ya da işletim sisteminin kendi ayarları yeterlidir.
Siteler arası VPN ise iki ağı birbirine bağlar. İki ofisin yerel ağlarının tek bir ağmış gibi çalışması ya da bir şirketin kendi ofisiyle kiraladığı sunucular arasında kapalı bir hat kurması bu şekilde yapılır. Burada tünel cihazlarda değil, iki uçtaki yönlendiricide veya sunucuda tanımlanır.
VPN protokolleri arasındaki fark nedir?
VPN nedir sorusunun teknik cevabı büyük ölçüde protokolde saklıdır. Protokol, tünelin hangi kurallarla kurulacağını belirler; hız, pil tüketimi ve güvenlik doğrudan bu seçime bağlıdır.
| Protokol | Hız | Kod büyüklüğü | Öne çıkan yanı | Kime uygun |
|---|---|---|---|---|
| WireGuard | Çok yüksek | Yaklaşık 4.000 satır | Yalın kod, hızlı bağlantı kurma | Kendi sunucusunu kuran, mobil kullanan |
| OpenVPN | Orta | Yüzbinlerce satır | Uzun geçmiş, geniş uyumluluk | Kurumsal ağlar, eski cihaz parkı |
| IKEv2/IPsec | Yüksek | Orta | Ağ değişiminde bağlantıyı koparmama | Sürekli hareket hâlindeki mobil kullanıcı |
| L2TP/IPsec | Düşük | Orta | Neredeyse her cihazda hazır gelir | Yalnızca başka seçenek yoksa |
| PPTP | Yüksek | Küçük | Artık güvenli sayılmıyor | Kullanılmamalı |
Bugün yeni bir kurulum yapıyorsanız tercih pratikte WireGuard ile OpenVPN arasında. WireGuard daha az kod içerdiği için denetlenmesi kolay ve bağlantıyı çok hızlı kuruyor. OpenVPN ise yıllardır sahada olduğu için kurumsal senaryolarda hâlâ yaygın.
Dikkat
PPTP protokolü hâlâ birçok yönlendiricinin ayar ekranında duruyor ve kurulumu kolay olduğu için tercih ediliyor. Şifrelemesindeki zayıflıklar uzun süredir bilindiğinden hassas bir trafiği bu protokole emanet etmeyin.
VPN ne işe yarar, kimler kullanmalı?
Teknolojinin gerçekten fark yarattığı senaryolar sınırlı ama net:
- Halka açık ağlarda bağlantı güvenliği. Havaalanı ya da kafe ağında aynı ağa bağlı başka biri trafiğinizi izlemeye çalışıyorsa şifreli tünel bunu engeller.
- Uzaktan çalışma. Şirket içi panellere, veritabanlarına veya yönetim arayüzlerine internete açmadan erişmenin en temiz yolu budur.
- Sunucu yönetimi. Yönetim portlarını herkese açık bırakmak yerine yalnızca VPN ağından erişilebilir yapmak, saldırı yüzeyini ciddi biçimde daraltır.
- Bölgesel kısıtlamalar. Bulunduğunuz ülkede açılmayan bir hizmete erişmek mümkün olabilir; hizmetin kullanım şartlarını okumak yine de gerekir.
Örnek senaryo
Altı kişilik bir ajans, müşteri sitelerini tek bir sunucuda barındırıyor. Yönetim paneline erişim için sunucunun 22 numaralı portu internete açıktı ve günlük kayıtlarda sürekli deneme girişimleri görünüyordu. Ekip sunucuya bir VPN kurup yönetim portunu yalnızca VPN ağına açtı. Dışarıdan bakıldığında port artık kapalı görünüyor, ekip ise VPN bağlıyken normal şekilde çalışmaya devam ediyor.
Bu senaryonun tamamlayıcısı, yönetim portunu varsayılan değerinden almaktır. Adımları SSH portu nasıl değiştirilir dokümanında anlattık. Otomatik deneme saldırılarının nasıl çalıştığını merak ediyorsanız brute force saldırısı yazısı konuyu ayrıntılandırıyor.
Ücretsiz VPN güvenli mi?
Bir VPN hizmetinin sunucu, bant genişliği ve bakım masrafı vardır. Hizmet ücretsizse bu masrafın başka bir yerden karşılanıyor olması gerekir. Uygulamada bu genelde reklam gösterimi, kullanım verisinin üçüncü taraflara satılması ya da bağlantı hızının kasıtlı düşürülüp ücretli pakete yönlendirme biçiminde karşımıza çıkar.
Sorunun özü şu: VPN kullandığınızda trafiğinizi servis sağlayıcınızdan gizlemiş olursunuz ama VPN sağlayıcısına göstermiş olursunuz. Güven bir taraftan diğerine aktarılır, ortadan kalkmaz. Bu yüzden asıl soru “hangi VPN daha hızlı” değil, “trafiğimi kime emanet ediyorum” sorusudur.
Kendi VPN sunucunuzu kurmak mantıklı mı?
Yukarıdaki güven sorusunun en net cevabı, tüneli kendi sunucunuzda sonlandırmaktır. Bir VPS sunucu üzerinde WireGuard kurulumu, dağıtımların paket yöneticileriyle birlikte yarım saatlik bir iştir. Sunucu sizin olduğu için hangi kaydın tutulduğunu, hangisinin tutulmadığını siz belirlersiniz.
Kaba hatlarıyla süreç şöyle ilerler: sunucuya bağlanılır, protokolün paketi kurulur, bir anahtar çifti üretilir, sunucu tarafında ağ arayüzü tanımlanır ve istemci cihazlara yapılandırma dosyası dağıtılır. Tek kullanıcı için bir çekirdek ve 1 GB bellek fazlasıyla yeterlidir; yük neredeyse tamamen bant genişliğindedir.
Sonuç
Kendi sunucunuzda kurduğunuz bir VPN, aynı sunucuyu hem güvenli erişim noktası hem de proje barındırma ortamı olarak kullanmanıza imkân verir. Ekip için sabit bir çıkış IP’si gerektiğinde de en pratik çözüm budur.
VPN, proxy ve SSL arasındaki fark
Üçü de “bağlantıyı korur” diye anlatıldığı için sık karıştırılır, oysa farklı katmanlarda çalışırlar.
Proxy yalnızca yönlendirdiğiniz uygulamanın trafiğini aktarır ve çoğu zaman şifreleme yapmaz. Tarayıcınızı bir proxy’ye yönlendirirseniz diğer uygulamalar etkilenmez.
VPN cihazın tüm trafiğini kapsar ve tüneli şifreler. Uygulama ayrımı yapmaz.
SSL/TLS ise sizinle ziyaret ettiğiniz site arasındaki veriyi korur; adres çubuğundaki kilit simgesi bunu gösterir. VPN kullanmasanız da HTTPS bağlantılarınız şifrelidir. Sertifikaların nasıl çalıştığını SSL sertifikası nedir yazısında anlattık. Diğer güvenlik konuları için güvenlik rehberlerine göz atabilirsiniz.
Kurulum öncesi kontrol listesi
- Amacınızı belirleyin: uzaktan erişim mi, tüm trafiğin yönlendirilmesi mi?
- Protokolü seçin; yeni kurulumlarda WireGuard’la başlayın.
- Hazır hizmet kullanacaksanız sağlayıcının kayıt tutma politikasını okuyun.
- Kendi sunucunuzu kuracaksanız sunucunun bulunduğu ülkeyi bilinçli seçin.
- Yönetim portlarını yalnızca VPN ağına açık hâle getirin.
- İstemci yapılandırma dosyalarını paylaşımlı klasörlerde tutmayın.
- Bağlantı koptuğunda trafiğin açık ağdan çıkmasını engelleyen ayarı etkinleştirin.
Sıkça sorulan sorular
VPN kullanmak interneti yavaşlatır mı?
Bir miktar yavaşlama beklenir çünkü trafik ek bir sunucudan geçer ve şifrelenir. Kayıp genelde protokole ve sunucunun uzaklığına bağlıdır. WireGuard ile yakın bir sunucu üzerinde fark çoğu kullanıcı için hissedilmez; okyanus aşırı bir sunucu seçildiğinde ise gecikme belirgin biçimde artar.
VPN nedir sorusunun kısa cevabı nedir?
Cihazınızla bir sunucu arasında şifreli bir tünel kuran, internet trafiğinizi bu tünelden geçiren teknolojidir. Bu sayede servis sağlayıcınız trafiğinizin içeriğini, ziyaret ettiğiniz site ise gerçek IP adresinizi göremez.
VPN beni tamamen anonim yapar mı?
Hayır. IP adresinizi gizler ama oturum açtığınız hesaplar, tarayıcı parmak izi ve çerezler sizi tanımlamayı sürdürür. VPN bir gizlilik katmanıdır, anonimlik garantisi değildir.
Şirket ağına bağlanmak için VPN şart mı?
Alternatifi, iç servisleri doğrudan internete açmaktır ve bu çok daha risklidir. Panelleri, veritabanı portlarını ve yönetim arayüzlerini kapalı tutup erişimi VPN üzerinden vermek yaygın ve doğru kabul edilen yaklaşımdır.
Kendi VPN sunucum için hangi kaynak yeterli?
Birkaç kullanıcılı bir kurulum için tek çekirdek ve 1 GB bellek yeterlidir. Belirleyici olan işlemci değil bant genişliğidir; aynı anda çok sayıda kullanıcı bağlanacaksa port kapasitesine bakın.
VPN ile HTTPS arasındaki fark nedir?
HTTPS yalnızca sizinle ziyaret ettiğiniz site arasındaki veriyi şifreler. VPN ise cihazınızla VPN sunucusu arasındaki tüm trafiği kapsar. İkisi birbirinin yerine geçmez, birlikte kullanılır.
Narhost’ta
Kendi VPN sunucunuzu kurmak için tam yetkili bir sunucu yeterli. VPS paketlerinde kurulum anında tamamlanır, işletim sistemini siz seçersiniz ve yönetimi tarayıcı terminalinden yaparsınız.