Kısaca özet
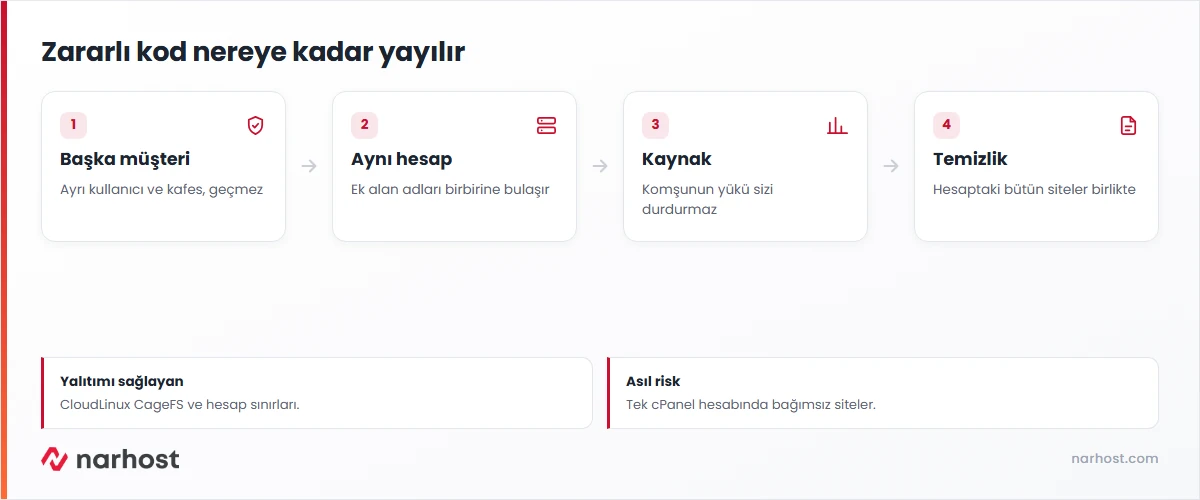
- Paylaşımlı hostingde virüs başka müşterilerin hesaplarına geçmez: CloudLinux kullanan sunucularda her hesap ayrı bir kullanıcıyla ve kendi yalıtılmış dosya sisteminde çalışır.
- Aynı cPanel hesabındaki ek alan adları ve alt alan adları ise aynı kullanıcıyla çalışır; birinde açılan arka kapı diğer sitelerin dosyalarına yazabilir.
- Kaynak sınırları (işlemci, bellek, işlem sayısı) her hesaba ayrı uygulanır; ele geçirilmiş bir komşu sitenin yükü sizin sitenizi durduramaz.
- Temizlikte tek siteye bakmak yetmez: aynı hesaptaki bütün siteler, cron görevleri ve e-posta hesapları birlikte taranmalıdır.
- Birbirinden bağımsız müşteri ya da projeleri tek cPanel hesabında toplamak riski büyütür; ayrı hesaplar ya da bayi paketi yalıtım sağlar.
- Yalıtım altyapının işidir, ama güncel olmayan eklenti ve zayıf parola gibi sitenin kendi açıkları yine site sahibinin sorumluluğundadır.
Komşu bir sitenin hacklendiğini duydunuz ya da kendi sitenizde tanımadığınız dosyalar buldunuz. Aynı sunucuda yüzlerce site varsa virüsün oradan size geçip geçmediği, sizin sitenizden başkalarına yayılıp yayılmayacağı sorusu doğaldır. Paylaşımlı hostingde virüs konusundaki cevap “evet” ya da “hayır” değil, sitenin hangi hesapta durduğuna bağlıdır.
Paylaşımlı Hostingde Virüs Başka Hesaba Geçer mi
Paylaşımlı sunucuda her müşteri hesabı Linux’ta ayrı bir kullanıcıdır. Dosyalar o kullanıcıya aittir ve diğer kullanıcılar onları okuyamaz ya da değiştiremez. CloudLinux bu ayrımı bir adım öteye taşır: CloudLinux belgesine göre CageFS, her kullanıcıyı kendi “kafesinde” yalıtan sanal bir dosya sistemidir; kullanıcı yalnız kendi dosyalarını ve izin verilen sistem araçlarını görür, diğer hesapların varlığını bile göremez.
Narhost’un web, WordPress ve kurumsal hosting paketleri ürün sayfalarında CloudLinux işletim sistemiyle listeleniyor. Bu yapıda ele geçirilmiş bir sitedeki zararlı kod, yalnız o hesabın kullanıcısının yetkisiyle çalışır ve başka bir müşterinin dosyasına ulaşamaz.
| Durum | Etkilenir mi | Neden |
|---|---|---|
| Aynı sunucudaki başka bir müşterinin sitesi | Hayır | Farklı kullanıcı, ayrı dosya sistemi kafesi |
| Aynı cPanel hesabındaki ek alan adı | Evet | Aynı kullanıcı, aynı dosya yetkisi |
| Aynı hesaptaki alt alan adı ya da test kopyası | Evet | Aynı kullanıcı altında çalışır |
| Aynı hesaptaki e-posta hesapları | Dolaylı olarak | Zararlı kod hesap üzerinden istenmeyen e-posta gönderebilir |
| Komşu sitenin aşırı kaynak kullanımı | Hayır | İşlemci ve bellek sınırı hesap başına uygulanır |
Aynı Hesaptaki Siteler Neden Korunmaz
Bir cPanel hesabına eklediğiniz her alan adı, ana dizininizin altında bir klasördür ve hepsi aynı kullanıcıyla çalışır. Sitelerden birindeki eski bir eklentiden içeri giren saldırgan, o kullanıcının yetkisini elde eder. Bu yetki, aynı hesaptaki bütün klasörlere yazmaya yeter. Pratikte en sık görülen tablo şudur: bir site temizlenir, birkaç gün sonra aynı zararlı kod geri gelir, çünkü kaynak aynı hesaptaki başka, unutulmuş bir sitededir.
Bu yüzden “bir hosting, birden fazla site” düzeni maliyet açısından cazip olsa da güvenlik açısından tek bir kapı bırakır. Kurulumun nasıl yapıldığı bir hostingte birden fazla domain yazısında anlatıldı.
Örnek senaryo
Bir web ajansı sekiz müşterisinin sitesini tek cPanel hesabında ek alan adı olarak barındırıyordu. Müşterilerden birinin iki yıldır güncellenmemiş form eklentisinden zararlı dosya yüklendi. Bir hafta içinde sekiz sitenin hepsinin ana dosyalarına aynı kod eklenmişti ve hesap üzerinden istenmeyen e-posta gönderiliyordu. Temizlik sekiz sitenin birlikte taranmasını, bütün yönetici parolalarının değiştirilmesini ve cron görevlerinin kontrolünü gerektirdi. Ajans sonrasında siteleri bayi paketine taşıdı; her müşteri artık ayrı bir hesapta ve ayrı bir kafeste çalışıyor.
Kaynak Yalıtımı Ne Sağlar
Ele geçirilmiş siteler çoğu zaman yoğun işlemci kullanır: kripto para kazıyan betikler, toplu e-posta gönderen kodlar ya da başka sitelere saldıran araçlar. CloudLinux, işlemci, bellek ve eşzamanlı işlem sınırlarını her hesaba ayrı uygular; sınırların tanımı CloudLinux limitler belgesinde. Komşu hesap sınırına dayandığında yalnız kendisi yavaşlar, sizin siteniz etkilenmez. Paylaşımlı hostingteki sınırların ayrıntısı paylaşımlı hostingte kaynak limitleri yazısında.
Bilgi
Yalıtım, saldırının başka hesaplara yayılmasını önler; sitenizin kendi açığını kapatmaz. Güncel olmayan eklenti, zayıf yönetici parolası ya da yanlış dosya izni, sitenizi her ortamda savunmasız bırakır.
Hesabınızı Nasıl Bölmelisiniz
Aynı kişiye ya da şirkete ait, birlikte yönetilen birkaç site tek hesapta kalabilir; risk sahibinin kendi riskidir. Farklı müşterilere ait siteler, deneme kurulumları ya da artık bakımı yapılmayan eski siteler ise ayrı hesaplarda durmalıdır. Ajanslar için doğru yapı, her müşteriye ayrı cPanel hesabı açabilen bayi paketidir; seçenekler ajans hostingi, reseller mi VPS mi yazısında karşılaştırıldı.
Dikkat
Hacklenen bir siteyi temizlerken yalnız o sitenin klasörüne bakmayın. Aynı hesaptaki bütün siteleri, public_html dışındaki klasörleri, cron görevlerini ve e-posta yönlendirmelerini kontrol edin; bütün yönetici, FTP ve veritabanı parolalarını değiştirin. Aksi hâlde zararlı kod geri döner.
Bir Site Hacklendiğinde İlk Adımlar
Önce zararlı dosyaları bulmak ve kapıyı kapatmak gerekir. Narhost’un cPanel’inde bulunan Imunify360 arayüzü hesabınızdaki tarama sonuçlarını gösterir; ekranın okunuşu Imunify360 tarama sonuçları kartında. Adım adım temizlik hacklenen siteden zararlı dosya temizleme kartında, sonrasında yapılacaklar site hacklenirse ne yapmalı yazısında anlatılıyor.
Sonuç
Paylaşımlı hostingde virüs, CloudLinux’un hesap yalıtımı sayesinde başka müşterilerin hesaplarına geçmez ve komşu sitenin yükü sizi durdurmaz. Asıl risk aynı cPanel hesabının içindedir: orada duran bütün siteler aynı kullanıcıyla çalışır ve birbirine bulaşabilir. Bağımsız siteleri ayrı hesaplara bölün, hepsini güncel tutun.
Kontrol Listesi
- Hesabınızdaki bütün ek alan adlarını, alt alan adlarını ve test kopyalarını listeleyin.
- Bakımı yapılmayan eski siteleri ve deneme kurulumlarını kaldırın.
- Farklı müşterilere ait siteleri ayrı hesaplara taşıyın.
- Bütün sitelerde eklenti, tema ve çekirdek güncellemelerini açın.
- Yönetici hesaplarında güçlü parola ve iki adımlı doğrulama kullanın.
- cPanel’deki tarama sonuçlarını düzenli kontrol edin.
- Hesabın yedeğini indirip güvenli bir yerde saklayın.
Sıkça sorulan sorular
Paylaşımlı hostingde virüs başka bir müşteriden bana bulaşabilir mi?
CloudLinux kullanan sunucularda her hesap ayrı bir kullanıcıyla ve yalıtılmış dosya sisteminde çalıştığı için başka bir müşterinin hesabındaki zararlı kod sizin dosyalarınıza ulaşamaz. Sitenize bulaşan kod büyük olasılıkla kendi sitenizdeki bir açıktan gelmiştir.
Aynı sunucuda olmak sitemin arama sıralamasını etkiler mi?
Aynı IP adresini paylaşan başka bir sitenin hacklenmesi, sizin sitenizin içeriğini değiştirmediği sürece sıralamanızı doğrudan etkilemez. Arama motorları siteyi kendi içeriği ve davranışıyla değerlendirir.
Ek alan adı yerine her site için ayrı paket mi almalıyım?
Siteler aynı sahibe aitse ve birlikte bakımı yapılıyorsa tek hesap yeterlidir. Farklı müşterilere ait siteler ya da bakımı aksayabilecek projeler için ayrı hesap ya da bayi paketi daha güvenlidir.
Hacklenen sitem yüzünden e-postalarım engellenir mi?
Zararlı kod hesabınız üzerinden istenmeyen e-posta gönderirse gönderim sınırlanabilir ve alan adınızın itibarı zarar görebilir. Temizlikten sonra e-posta doğrulama kayıtlarını ve gönderim günlüklerini kontrol edin.
VPS’e geçmek bu riski ortadan kaldırır mı?
VPS’te sunucu yalnız size ayrılır, ama içindeki siteleri aynı kullanıcıyla çalıştırırsanız aynı risk sürer. Ayrıca VPS yönetimsizdir; güvenlik güncellemeleri ve yalıtım ayarları sizin sorumluluğunuza geçer.
Narhost’ta
Bayi paketlerimizle her müşteri sitesini ayrı cPanel hesabında, CloudLinux yalıtımıyla barındırabilirsiniz.