Kısaca özet
- DDoS saldırısı nedir sorusunun kısa cevabı: çok sayıda cihazdan aynı hedefe eş zamanlı gönderilen yoğun istek trafiğiyle bir sunucuyu ya da web sitesini normal ziyaretçilere kapatmaktır.
- Saldırılar üç katmanda sınıflanır: hacimsel (bant genişliğini doldurur), protokol (bağlantı kaynaklarını tüketir) ve uygulama katmanı (web sunucusunun işlem gücünü hedefler).
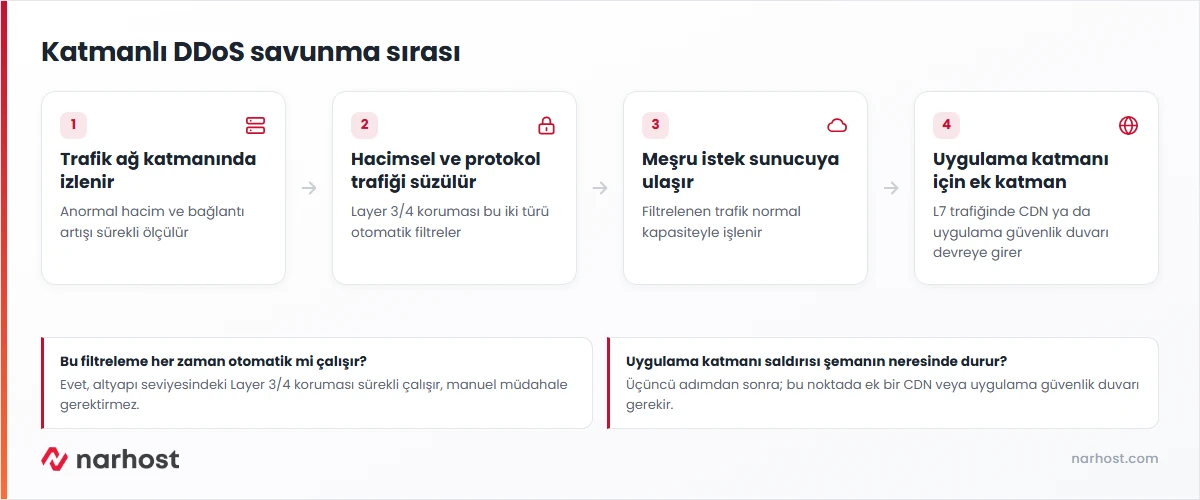
- Narhost altyapısı Layer 3/4 seviyesinde, yani ağ ve taşıma katmanında DDoS koruması sağlar; bu koruma hacimsel ve protokol saldırılarını kapsar.
- Uygulama katmanı (Layer 7) saldırıları farklı bir savunma ister; bu trafik için CDN ya da uygulama güvenlik duvarı gibi ek bir katman gerekir.
- Sitenin aniden yüksek trafik alması her zaman saldırı anlamına gelmez; kampanya ya da haber trafiğiyle DDoS’u ayırt etmek ilk adımdır.
- Saldırı sırasında panelin ya da sitenin yavaşlaması beklenir; asıl iş saldırı bittiğinde günlükleri incelemek ve gerekiyorsa ek koruma katmanı eklemektir.
Siteniz birden açılmıyor, panel yanıt vermiyor ve hosting sağlayıcınız “olağandışı trafik tespit ettik” diyor. Kampanya mı yayıldı, arama motoru mu bir anda ilgi gösterdi, yoksa kötü niyetli bir müdahale mi var, anlamak zor olabilir. Bu belirtilerin çoğu aynı soruyu getirir: ddos saldırısı nedir ve web sitesi nasıl korunur? Bu yazıda saldırının nasıl çalıştığını, katmanlarına göre farkını, Narhost altyapısının hangi kısmı koruduğunu ve ek olarak neye ihtiyacınız olabileceğini anlatıyoruz.
DDoS Saldırısı Nedir
DDoS saldırısı nedir sorusunun açılımı “dağıtılmış hizmet reddi”dir: saldırgan tek bir bilgisayardan değil, ele geçirilmiş çok sayıda cihazdan oluşan bir ağdan (botnet) hedefe eş zamanlı istek gönderir. Amaç veri çalmak değil, hedefi normal ziyaretçilere yanıt veremeyecek hâle getirmektir. Sunucu ya bant genişliğini tüketen trafik altında kalır ya da açık bağlantı sayısı dolar ya da web uygulamasının işlem kapasitesi aşılır. Sonuç aynıdır: site yavaşlar, zaman aşımı verir ya da tamamen erişilemez olur.
Bilgi
Saldırının hedefi genelde tek bir kişi ya da site değildir. Botnet’ler ele geçirilmiş yüzlerce cihazı kullandığı için trafik farklı ülkelerden, farklı IP bloklarından gelir; tek bir adresi engellemek saldırıyı durdurmaz.
Saldırı Türleri Nasıl Ayrılır
Saldırılar hedef aldığı katmana göre üçe ayrılır. Hacimsel saldırılar (Layer 3/4) bant genişliğini büyük veri paketleriyle doldurur; amaç ağ kapasitesini tüketmektir. Protokol saldırıları da Layer 3/4’te çalışır ama bant genişliğinden çok bağlantı kaynağını hedefler; yarım kalan bağlantı istekleriyle sunucunun bağlantı tablosunu doldurur. Uygulama katmanı saldırıları (Layer 7) ise gerçek bir tarayıcı isteği gibi görünür; sayfayı tekrar tekrar isteyerek veritabanı ve işlemci kaynağını tüketir. İlk iki tür ağ altyapısında, üçüncüsü ise uygulamanın kendisinde durdurulur. Saldırı türlerinin teknik ayrımı için Cloudflare’in DDoS saldırısı açıklamasına bakabilirsiniz.
| Saldırı türü | Hedeflenen katman | Örnek yöntem | Kim önlem alır |
|---|---|---|---|
| Hacimsel | Layer 3/4 (ağ) | UDP flood, DNS amplifikasyon | Altyapı sağlayıcısı |
| Protokol | Layer 3/4 (taşıma) | SYN flood, parçalanmış paket | Altyapı sağlayıcısı |
| Uygulama | Layer 7 (uygulama) | HTTP flood, tekrarlı form gönderimi | Site sahibi + CDN/WAF |
| Karma saldırı | Birden fazla katman | Hacimsel + uygulama aynı anda | Her iki taraf birlikte |
Narhost Altyapısında DDoS Koruması Nasıl Çalışır
Narhost’un tüm barındırma ve sunucu ürünlerinde altyapı seviyesinde Layer 3/4 DDoS koruması bulunur. Bu koruma ağ ve taşıma katmanındaki hacimsel ve protokol saldırılarını, trafik sunucunuza ulaşmadan önce süzer. Koruma otomatik çalışır, ek bir ayar ya da başvuru gerektirmez.
Dikkat
Layer 3/4 koruması uygulama katmanı (L7) saldırılarını kapsamaz. Sayfanızı tekrar tekrar isteyen ya da form gönderen bir saldırı, ağ seviyesinde normal bir HTTP trafiği gibi görünür ve bu koruma seviyesinden geçer. Bu tür saldırıda site kodunun ve sunucunun kendisinin ek bir savunmaya ihtiyacı olur.
Uygulama Katmanı Saldırısına Karşı Hangi Ek Önlemler Alınır
Uygulama katmanı saldırısı beklenen bir site için CDN (içerik dağıtım ağı) ilk savunma katmanıdır; trafiği coğrafi olarak dağıtır ve tekrarlayan istekleri kaynağa ulaşmadan filtreleyebilir. İkinci katman uygulama güvenlik duvarıdır (WAF); anormal istek örüntülerini (aynı IP’den saniyede çok sayıda istek, aynı formun tekrar gönderilmesi) tanıyıp engeller. Üçüncüsü, giriş ve form sayfalarında deneme sınırlaması ve captcha kullanmaktır; bu yöntem şifre kırma denemelerinde de işe yarar, konuyu brute force nedir yazımızda ayrıntılı anlattık. Bu üç katman birlikte çalıştığında uygulama seviyesindeki saldırının maliyeti saldırgan için hedefi aşar.
Örnek senaryo
Bir e-ticaret sitesi indirim kampanyası başlattığı gün trafiğin normalin on katına çıktığını fark etti. Site sahibi önce bunu kampanya başarısı sandı, ama sipariş sayısı artmadan yalnızca ürün sayfaları sürekli yenileniyordu. Günlükler incelendiğinde aynı birkaç IP bloğundan gelen tekrarlı isteklerin ürün arama uç noktasını hedeflediği görüldü; bu bir uygulama katmanı (L7) saldırısıydı. CDN önüne alınıp arama uç noktasına istek sınırlaması eklendikten sonra sunucu yükü normale döndü.
Sitenizin Hedef Olduğunu Nasıl Anlarsınız
Bazı belirtiler DDoS saldırısına işaret eder: sitenin ya da panelin aniden ve açıklanamaz şekilde yavaşlaması, tek bir sayfaya ya da uç noktaya (arama, giriş formu, sepet) olağanın çok üzerinde istek gelmesi, sunucu kaynak kullanımının (CPU, bağlantı sayısı) trafikle orantısız artması ve barındırma sağlayıcısından “olağandışı trafik” bildirimi almanız. Kampanya ya da haber trafiğinde ziyaretçiler farklı sayfalarda gezinir ve sipariş/etkileşim de artar; saldırıda trafik tek bir noktaya yığılır ve gerçek etkileşim artmaz.
Sonuç
Hacimsel ve protokol saldırıları altyapı seviyesinde otomatik olarak süzülür; asıl dikkat edilmesi gereken uygulama katmanı saldırılarıdır. Trafiğinizin niteliğini (gerçek ziyaretçi mi, tekrarlayan istek mi) izlemek, ek önlemin ne zaman gerektiğini gösterir. Bir saldırı sonucunda site ele geçirilmiş ya da içine zararlı kod bırakılmışsa izlenecek sıra ayrıdır; bu durumu site hacklenirse ne yapmalı yazımızda anlattık.
Doğru Sunucu Kapasitesi Trafik Dalgalanmasını Nasıl Azaltır
Trafik dalgalanmasına dayanıklılık büyük ölçüde barındırma seçimine bağlıdır. Paylaşımlı hosting sabit bir kaynak havuzunu paylaştığı için ani yük artışında en hızlı zorlanan katmandır; kaynak ihtiyacı düzenli olarak artan sitelerde VDS gibi ayrılmış kaynaklı bir ürüne geçmek gerekebilir. Hangi barındırma türünün ziyaretçi profilinize uygun olduğuna hosting nasıl seçilir rehberimizde karar tablosuyla değindik.
DDoS Saldırısına Karşı Kontrol Listesi
- Trafik artışının kampanya mı yoksa saldırı mı olduğunu günlüklerden (log) doğrulayın.
- Yüksek trafik alan uç noktalarda (arama, giriş formu, sepet) istek sınırlaması olup olmadığını kontrol edin.
- Yüksek trafik beklenen dönemlerde (kampanya, lansman) bir CDN kullanmayı değerlendirin.
- Giriş ve form sayfalarında deneme sınırı ve captcha bulunduğundan emin olun.
- Sunucu kaynak kullanımını (CPU, bağlantı sayısı) düzenli izleyin, ani sıçramaları not edin.
- Barındırma sağlayıcınızın altyapı seviyesinde hangi katmanı koruduğunu ürün sayfasından teyit edin.
- Saldırı şüphesinde önce şifreleri değil, trafik kaynağını ve hedeflenen uç noktayı belirleyin.
- Tekrarlanan saldırılarda destek talebi açıp günlükleri paylaşın.
Sıkça sorulan sorular
DDoS saldırısı nedir, virüsten farkı var mı?
Farklıdır. Virüs ya da zararlı yazılım sisteme sızıp veri çalmayı veya kod çalıştırmayı amaçlar; DDoS ise sızma değil, hedefi trafikle boğarak erişilemez hâle getirmeyi amaçlar. İkisi aynı anda da yaşanabilir ama mekanizmaları ayrıdır.
Küçük bir kurumsal site de DDoS hedefi olur mu?
Olur. Saldırının maliyeti düşüktür ve rastgele hedef seçilebilir; büyüklük saldırıya uğrama olasılığını değil, saldırının maliyet-etki oranını değiştirir.
Narhost’un DDoS koruması hangi saldırıları kapsar?
Altyapı seviyesinde Layer 3/4 koruması hacimsel ve protokol saldırılarını kapsar. Uygulama katmanı (L7) saldırıları için CDN ya da uygulama güvenlik duvarı gibi ek bir önlem gerekir.
Saldırı sırasında site tamamen kapatılmalı mı?
Zorunlu değil. Çoğu durumda trafiğin kaynağını sınırlamak ya da uç noktaya istek sınırı koymak yeterlidir; siteyi kapatmak yalnızca sunucu tamamen yanıt vermiyorsa geçici bir çözüm olur.
DDoS saldırısı SEO sıralamasını etkiler mi?
Saldırı süresince sitenin erişilemez olması arama motorunun tarama ve indeksleme sürecini olumsuz etkileyebilir. Saldırı bitip site normale döndüğünde bu etki genelde kısa sürede geri döner.
Narhost’ta
VDS sunucularında altyapı seviyesinde Layer 3/4 DDoS koruması bulunur; sunucu içindeki uygulama ve işletim sistemi güvenliği ise sunucu yönetimsiz olduğu için size aittir.