Kısaca özet
- KVM VPS, Linux çekirdeğine gömülü KVM hipervizörüyle oluşturulan ve kendi işletim sistemi çekirdeğini çalıştıran, tam sanallaştırılmış bir sanal sunucudur.
- Tam sanallaştırmada (KVM, Hyper-V, VMware) her sanal makinenin kendi çekirdeği vardır; konteyner tabanlı yapılarda (OpenVZ, LXC) bütün müşteriler ana makinenin tek çekirdeğini paylaşır.
- Docker, çekirdek modülü isteyen VPN yazılımları, özel çekirdek sürümü ve Windows kurulumu yalnız tam sanallaştırmada sorunsuz çalışır.
- Overselling (kapasitenin üzerinde satış) iki yapıda da mümkündür; konteyner tabanlı yapıda ortak çekirdek yüzünden bir müşterinin yükü diğerlerine daha doğrudan yansır.
- Paket karşılaştırırken vCPU ve RAM rakamının garanti mi yoksa “en fazla” değeri mi olduğunu mutlaka sorun.
- Satın almadan önce sağlayıcıdan sanallaştırma türünü, Docker desteğini ve konsol erişimini yazılı olarak teyit etmek, sonradan taşınma zahmetini önler.
İki VPS paketi aynı görünür: 2 vCPU, 4 GB RAM, NVMe disk. Birine Docker kurulur ve ilk denemede çalışır; diğerinde servis “çekirdek modülü yüklenemedi” diye hata verir. Aradaki fark çoğu zaman paket sayfasında yazmaz, çünkü fark rakamlarda değil sanallaştırma türündedir. KVM VPS terimi bu yüzden aranıyor: kendi çekirdeği olan, donanımı taklit edilen tam bir sanal makineyi, ortak çekirdek üzerinde çalışan bir konteynerden ayırmak için kullanılır.
KVM VPS Nedir, Hipervizör Ne İş Yapar
Hipervizör, tek bir fiziksel sunucunun işlemcisini, belleğini ve diskini birden fazla sanal makineye bölen katmandır. KVM (Kernel-based Virtual Machine) bu işi doğrudan Linux çekirdeğinin içinde yapar: KVM projesinin resmî sayfasına göre KVM, Intel VT ya da AMD-V uzantılı x86 işlemcilerde çalışan bir tam sanallaştırma çözümüdür ve her sanal makineye kendi sanal ağ kartını, diskini ve ekran bağdaştırıcısını verir.
Bir KVM VPS aldığınızda elinize geçen şey, donanımı taklit edilmiş bağımsız bir bilgisayardır. İşletim sistemi bu sanal donanımın üzerine kendi çekirdeğiyle kurulur. Aynı fiziksel sunucudaki diğer müşterilerin çekirdeğiyle hiçbir ortak noktası yoktur; onlar sizin işletim sisteminizi, siz onlarınkini görmezsiniz.
Bilgi
KVM, 2.6.20 sürümünden beri ana akım Linux çekirdeğinin parçasıdır. Hyper-V (Microsoft) ve VMware ESXi de aynı sınıfta, yani tam sanallaştırma yapan hipervizörlerdir. Aralarındaki farklar yönetim araçlarında ve lisanslamadadır; müşteri açısından üçü de “kendi çekirdeği olan sanal makine” verir.
Tam Sanallaştırma ile Konteyner Tabanlı VPS Arasındaki Fark
Konteyner tabanlı sanallaştırmada (OpenVZ, LXC) sanal donanım yoktur. Ana makinenin tek bir Linux çekirdeği vardır ve her müşteri bu çekirdeğin ad alanları (namespaces) ile ayrılmış bir bölmesinde çalışır. LXC’nin resmî tanıtımı bu yapıyı “chroot ile tam bir sanal makine arasında bir yer” olarak tarif eder; hedef, ayrı bir çekirdek gerektirmeden standart bir Linux kurulumuna yakın bir ortam sunmaktır.
Bu yaklaşımın sağlayıcıya getirdiği avantaj yoğunluktur: aynı donanıma daha çok müşteri sığar, çünkü her birine ayrı bir çekirdek ve sanal donanım ayırmak gerekmez. Müşteriye yansıyan bedel ise esneklik kaybıdır.
| Özellik | Tam sanallaştırma (KVM, Hyper-V, VMware) | Konteyner tabanlı (OpenVZ, LXC) |
|---|---|---|
| Çekirdek | Her sanal makinenin kendi çekirdeği | Ana makinenin çekirdeği herkesle ortak |
| İşletim sistemi | Linux, Windows, BSD kurulabilir | Yalnız Linux, sürümü ana çekirdekle uyumlu olmalı |
| Docker ve çekirdek modülü | Doğrudan çalışır | Çoğu zaman engelli ya da sağlayıcının özel ayarına bağlı |
| Kaynak yalıtımı | Sanal donanım düzeyinde | Çekirdek kotalarıyla (cgroups) |
| Aşırı satış görünürlüğü | Mümkün ama sınırlı | Esnek sınırlar yüzünden gizlenmesi kolay |
Kendi Çekirdeğinizin Olması Pratikte Neyi Değiştirir
Sunucu yönetiminde “çekirdek” soyut bir kavram gibi görünür, ta ki bir yazılım belirli bir çekirdek özelliği isteyene kadar. Docker, konteynerleri ayırmak için çekirdeğin ad alanlarını ve cgroups özelliğini kendisi yönetmek ister. Konteyner tabanlı bir VPS’in zaten bir konteyner olduğunu düşünürseniz, içine ikinci bir konteyner katmanı kurmak ya hiç mümkün olmaz ya da sağlayıcının ana makinede iç içe konteyner izni açmasına bağlıdır.
Aynı durum çekirdek modülü isteyen yazılımlarda da yaşanır: çekirdek içi VPN sürümleri, bazı güvenlik duvarı modülleri, özel dosya sistemi sürücüleri. Tam sanallaştırmada bu modülü kendiniz yüklersiniz; ortak çekirdekte ise yükleme yetkisi ana makinenin sahibindedir. Çekirdek güncellemesi de size geçer: bir KVM VPS’te güvenlik yamasını kendiniz kurar, sunucuyu yeniden başlatır, gerekirse eski çekirdek dosyalarını temizlersiniz. Bu temizliğin nasıl yapıldığı eski kernel dosyalarını silme kartında anlatılıyor.
Örnek senaryo
Bir yazılım ajansı, müşteri projelerini Docker Compose ile paketleyip tek sunucuda çalıştırmak istiyor. İlk denediği ucuz VPS paketinde Docker servisi başlamıyor; destek ekibi sunucunun konteyner tabanlı olduğunu ve iç içe konteyner izninin kapalı olduğunu söylüyor. Ajans aynı kaynak rakamlarına sahip bir KVM VPS’e geçiyor, Docker ilk kurulumda çalışıyor. Kaybedilen şey iki günlük kurulum emeği ve bir taşıma oluyor; hepsi sipariş öncesinde tek bir soruyla önlenebilirdi.
Kaynak Garantisi ve Overselling Riski
Overselling, sağlayıcının bir fiziksel sunucuda gerçekte bulunan işlemci ve bellekten fazlasını satmasıdır. Mantığı basittir: müşterilerin çoğu kaynağının tamamını aynı anda kullanmaz. Sorun, herkesin aynı anda kullandığı saatlerde başlar ve sizin payınıza düşen işlemci süresi düşer.
Konteyner tabanlı paketlerde sık görülen “garanti bellek” ve “anlık (burst) bellek” ayrımı bu riskin görünür yüzüdür: burst değeri, başkaları kullanmıyorsa alabileceğiniz miktardır, garanti değildir. Tam sanallaştırmada da aşırı satış yapılabilir; KVM bellek şişirme (ballooning) ve ortak sayfa birleştirme gibi tekniklerle belleği esnetebilir, vCPU’lar da fiziksel çekirdeklerden fazla dağıtılabilir. Yani KVM VPS tek başına kaynak garantisi değildir, yalnız garantiyi sunmayı kolaylaştıran bir altyapıdır.
Dikkat
Paket sayfasındaki vCPU sayısı, fiziksel bir çekirdeğin size ayrıldığı anlamına gelmez. vCPU çoğu yapıda ana makinedeki bir iş parçacığına denk gelir ve başka sanal makinelerle zaman paylaşımlı çalışır. Yanıt süresinin sabit kalması gereken bir iş yükünüz varsa “vCPU ayrılmış mı, ortak havuzdan mı” sorusunu açıkça sorun.
KVM VPS ile VDS Arasındaki İlişki
Sanallaştırma türü ile kaynak paylaşım modeli iki ayrı eksendir. KVM VPS terimi hangi hipervizörün kullanıldığını söyler; VPS ile VDS ayrımı ise işlemci ve belleğin ortak havuzdan mı yoksa sabit pay olarak mı geldiğini anlatır. Aynı KVM altyapısı üzerinde hem paylaşımlı çekirdekli VPS hem de sabit paylı VDS sunulabilir. İkisinin farkını VDS nedir, VPS’ten farkı yazısında ayrıntılı bulabilirsiniz.
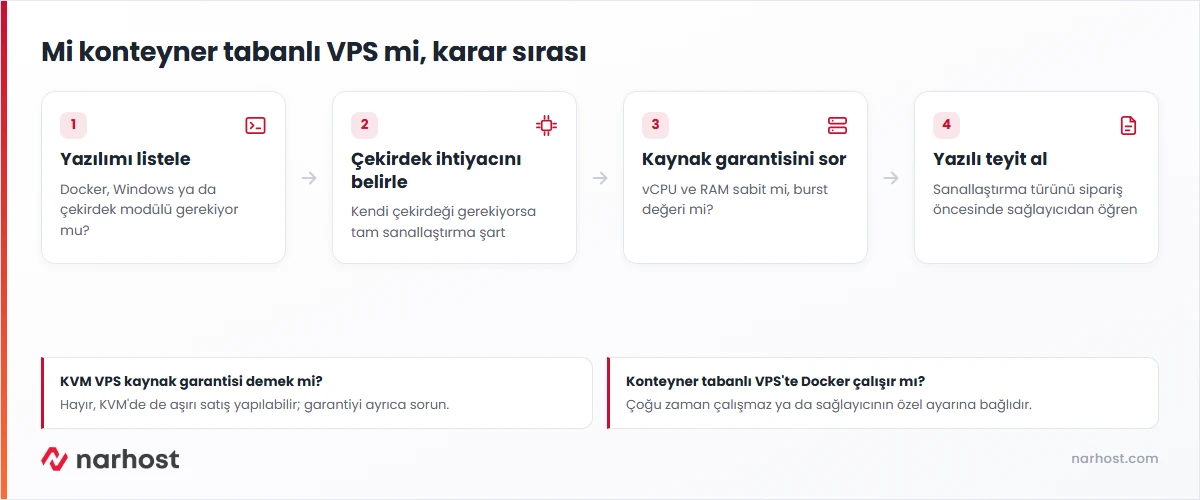
Karar sırası şöyle kurulursa işler karışmaz: önce yazılımınızın tam sanallaştırma isteyip istemediğine, sonra performans kararlılığı ihtiyacınıza bakın. Bu iki sorudan sonra VPS, VDS ve bulut sunucu arasındaki genel karşılaştırma için VPS mi VDS mi bulut sunucu mu rehberine geçebilirsiniz.
Hangi İş Yükü Hangi Sanallaştırmayı İster
Yalnız PHP ve MySQL çalıştıran klasik bir web sitesi için konteyner tabanlı bir sunucu da iş görür; burada belirleyici olan sanallaştırma türünden çok kaynak garantisidir. Docker ya da Kubernetes çalıştıracaksanız, Windows Server kuracaksanız, çekirdek modülü isteyen bir VPN veya güvenlik aracı kullanacaksanız ya da çekirdek parametrelerini kendiniz ayarlamanız gerekiyorsa tam sanallaştırma şarttır. Docker’ın kendi kurulum adımları için Ubuntu’da Docker kurulumu kartına bakabilirsiniz.
Oyun sunucuları, veritabanı sunucuları ve yoğun hesaplama yapan işlerde tartılacak şey ise sanallaştırmadan çok komşu etkisidir. Bu iş yüklerinde KVM VPS iyi bir başlangıçtır, ama sabit pay (VDS) ya da fiziksel sunucu daha öngörülebilir sonuç verir.
Sonuç
Docker, Windows, özel çekirdek ya da çekirdek modülü gerekiyorsa KVM VPS veya benzeri tam sanallaştırma şarttır. Yalnız klasik web sitesi barındıracaksanız sanallaştırma türünden çok kaynağın garanti olup olmadığına bakın. İki durumda da cevabı paket sayfasında değil, sağlayıcının yazılı yanıtında arayın.
Satın Almadan Önce Sağlayıcıya Sorun
Aşağıdaki sorular hem KVM VPS hem de başka bir sanallaştırma kullanan paketler için geçerlidir. Cevapları e-postayla ya da destek talebiyle almak, ileride bir anlaşmazlıkta elinizde kayıt olmasını sağlar.
- Sanallaştırma türü nedir: KVM, Hyper-V, VMware gibi tam sanallaştırma mı, yoksa konteyner tabanlı mı?
- vCPU’lar sabit olarak mı ayrılıyor, ortak havuzdan mı paylaşılıyor?
- RAM değeri garanti mi, yoksa “burst” ya da “en fazla” değeri mi?
- Docker ve Docker Compose ek bir ayar gerekmeden çalışıyor mu?
- Kendi çekirdeğinizi güncelleyip çekirdek modülü yükleyebiliyor musunuz?
- Hangi işletim sistemleri kurulabiliyor, Windows seçeneği var mı?
- SSH kopduğunda kullanabileceğiniz tarayıcı konsolu var mı?
- Yedek ve snapshot sorumluluğu kimde, sağlayıcı bu konuda ne sunuyor?
Sıkça sorulan sorular
KVM VPS ile VDS aynı şey mi?
Hayır. KVM VPS hangi hipervizörün kullanıldığını anlatır; VDS ise işlemci ve bellek payının sabit olarak size ayrıldığını anlatır. Aynı KVM altyapısında hem paylaşımlı havuzlu VPS hem de sabit paylı VDS sunulabilir. Paket seçerken iki soruyu ayrı ayrı sormak gerekir.
OpenVZ VPS’te Docker çalışır mı?
Çoğu zaman çalışmaz ya da sağlayıcının ana makinede iç içe konteyner iznini açmasına bağlıdır. Konteyner tabanlı sanallaştırmada çekirdek ana makineye aittir; Docker’ın ihtiyaç duyduğu çekirdek özelliklerini siz yönetemezsiniz. Docker kullanacaksanız tam sanallaştırmalı bir sunucu seçmek en güvenli yoldur.
KVM üzerinde Windows kurulabilir mi?
Evet. KVM, sanal donanım sunduğu için değiştirilmemiş Linux ve Windows imajlarını çalıştırabilir. Windows lisansının pakete dahil olup olmadığı ise sağlayıcıya göre değişir; sipariş öncesinde lisans durumunu ayrıca sormanız gerekir.
Konteyner tabanlı VPS daha mı hızlıdır?
Sanal donanım katmanı olmadığı için teorik ek yük daha düşüktür. Pratikte fark, işlemci sanallaştırma uzantıları ve NVMe disk kullanan güncel tam sanallaştırma altyapılarında çoğu iş yükü için hissedilmez. Kaynağın garanti olup olmadığı, hız farkından çok daha belirleyicidir.
Sağlayıcı sanallaştırma türünü söylemiyorsa ne yapmalı?
Sunucuyu aldıktan sonra sistem bilgisi komutlarıyla hipervizör türünü görebilirsiniz, ama bu satın alma sonrası bir tespittir. Docker ya da Windows gibi kesin bir ihtiyacınız varsa sipariş öncesinde yazılı teyit isteyin; cevap alamıyorsanız o paketi kritik bir iş yükü için seçmeyin.
Aynı kümede sık sorulan bir başka soru swap alanı ne kadar olmalı; ayrıntıları ayrı yazıda ele aldık.
Narhost’ta
Narhost VPS paketlerinde NVMe disk, anında kurulum, tarayıcı üzerinden terminal erişimi, 50 Gbps port ve tam root erişimi standarttır. Sanallaştırma altyapısı ve Docker desteğiyle ilgili sorularınızı sipariş öncesinde 7/24 destek ekibimize iletebilirsiniz.