Kısaca özet
- Fidye yazılımı, dosyalarınızı şifreleyip açmak için para isteyen, çoğu zaman şifrelemeden önce verinizi de kopyalayıp yayımlamakla tehdit eden zararlı yazılımdır.
- Sunuculara en sık dışarıya açık RDP ve SSH portu, tahmin edilebilir parola, güncellenmemiş eklenti ya da panel yazılımı üzerinden bulaşır.
- Aynı sunucuda duran ya da ağ sürücüsü olarak bağlı yedek, fidye yazılımı ile birlikte şifrelenir; kurtaran yedek sunucu dışında, çevrimdışı veya değiştirilemez olandır.
- Europol ve Hollanda polisinin yürüttüğü No More Ransom projesi fidye ödenmemesini öneriyor; ödeme, anahtarın geleceğini ya da verinin sızdırılmayacağını garanti etmez.
- Paylaşımlı hostingte sunucu güvenliğini sağlayıcı yönetir; VPS ve VDS’te root sizde olduğu için yama, güvenlik duvarı ve yedek planı da sizin işinizdir.
- Saldırı fark edildiğinde ilk iş ağı kesmek ve kanıtı korumaktır; sistemi silip yeniden kurmak, nereden girildiği anlaşılmadan yapılırsa saldırgan aynı kapıdan döner.
Sabah ofise geldiniz, paylaşılan klasördeki tüm dosyaların uzantısı değişmiş ve her klasörde “dosyalarınızı geri almak için bize yazın” başlıklı bir metin duruyor. Ya da web sitenizin yerinde benzer bir not var ve veritabanı açılmıyor. Bu, bir ransomware saldırısının tipik görüntüsüdür. Soru artık “kim yaptı” değil, “hangi yedeğim sağlam ve saldırgan nereden girdi” sorusudur. Bu iki sorunun cevabı saldırıdan önce hazırlanmışsa kayıp birkaç saatlik iş olur; hazırlanmamışsa işletmenin tamamını durdurabilir.
Fidye Yazılımı Nedir ve Nasıl Çalışır
Fidye yazılımı (ransomware), bir sisteme sızdıktan sonra dosyaları güçlü bir şifrelemeyle kilitleyen ve çözme anahtarı karşılığında ödeme isteyen zararlı yazılım türüdür. Şifreleme matematiksel olarak sağlamdır; anahtar olmadan dosyayı açmak çoğu durumda mümkün değildir. Kurtarma ihtimali ya saldırganın hatasına, ya güvenlik araştırmacılarının yayımladığı bir çözücüye ya da sizin yedeğinize bağlıdır.
Son yıllarda saldırılar iki aşamalı hâle geldi. Saldırgan önce veriyi kendi sunucusuna kopyalar, ardından şifreler. Yedekten dönen işletmeye bu kez “ödemezseniz müşteri verinizi yayımlarız” baskısı yapılır. Bu yüzden mesele yalnızca bir yedekleme sorunu değil, aynı zamanda kişisel veri sızıntısı riskidir. Müşteri bilgisi tutan bir sitede sızıntının yasal bildirim yükümlülüğü de doğabilir.
Bilgi
Bu tür zararlılar çoğu zaman sisteme girdiği gün çalışmaz. Saldırgan günlerce, bazen haftalarca ağda dolaşır, yedeklerin yerini öğrenir ve önce onları siler. Şifreleme en son adımdır. Bu yüzden “yedeğim var” demek yetmez; yedeğin saldırganın ulaşamayacağı bir yerde olması gerekir.
Sunucuya ve Web Sitesine Hangi Yollardan Bulaşır
Bulaşma yolları, çoğu kişinin sandığı gibi karmaşık açıklardan değil, basit ihmallerden geçer. Aşağıdaki tablo sunucu, web sitesi ve ofis bilgisayarı tarafında en sık görülen giriş noktalarını ve her birinin karşısındaki önlemi özetliyor.
| Giriş yolu | Tipik hedef | Nasıl istismar edilir | Temel önlem |
|---|---|---|---|
| İnternete açık RDP | Windows sunucu, VDS | Otomatik parola denemeleri, sızdırılmış kimlik bilgileri | Varsayılan portu kapatmak, VPN veya IP kısıtlaması, hesap kilitleme |
| Zayıf SSH veya panel parolası | Linux VPS, cPanel ve Plesk hesapları | Kaba kuvvet ve parola listesi denemeleri | Anahtarla giriş, iki adımlı doğrulama, benzersiz uzun parola |
| Güncellenmemiş yazılım | WordPress eklentisi, tema, panel, sunucu servisi | Bilinen açık üzerinden dosya yükleme ve komut çalıştırma | Düzenli güncelleme, kullanılmayan eklentiyi silmek |
| Oltalama e-postası | Ofis bilgisayarı | Ekli dosya veya sahte giriş sayfası | Kullanıcı eğitimi, makro kısıtlaması, e-posta filtresi |
| Ağ sürücüsüne bağlı bilgisayar | Dosya sunucusu, NAS | Tek bir bilgisayardan bütün paylaşıma yayılma | En az yetki, paylaşımları salt okunur ayırmak |
Windows sunucularda en sık rastlanan senaryo, uzak masaüstü portunun internete açık bırakılması ve yönetici hesabına günlerce süren parola denemesidir. Parola bir kez tutunca saldırgan sunucuya gerçek bir kullanıcı gibi girer; güvenlik yazılımını kapatır ve işini yapar. Parola denemelerinin nasıl işlediğini brute force saldırısı yazısında, iyi bir parolanın neden uzunluktan geçtiğini güçlü şifre rehberinde ayrıntılı bulabilirsiniz.
Dikkat
RDP portunu 3389’dan başka bir numaraya taşımak otomatik taramaların bir kısmını azaltır ama tek başına koruma değildir. Güçlü parola, hesap kilitleme ve mümkünse erişimi yalnız belirli IP adreslerine açmak birlikte uygulanmalıdır.
Fidye Yazılımı Bir Web Sitesini Nasıl Etkiler
Paylaşımlı hostingteki bir web sitesinde saldırı genellikle masaüstündekinden farklı görünür. Saldırgan açık bir eklentiden içeri girer, site dosyalarını şifreler ya da veritabanı tablolarını silip yerine fidye notu bırakır. Sunucunun kendisi değil, sizin hesabınızdaki dosyalar etkilenir. İyi yapılandırılmış paylaşımlı sunucularda hesaplar birbirinden yalıtıldığı için komşu bir sitenin sorunu sizin dosyalarınıza sıçramaz.
VPS ve VDS’te tablo değişir. Root yetkisi ele geçirilmişse sunucudaki bütün siteler, veritabanları ve sunucu üzerinde duran yedekler aynı anda şifrelenebilir. Yönetimsiz bir sunucuda bu riski yönetmek, işletim sistemini güncel tutmak ve açık portları kapatmak sunucu sahibinin sorumluluğundadır.
Örnek senaryo
Otuz kişilik bir muhasebe bürosu, müşteri dosyalarını bir Windows VDS üzerinde tutuyor ve personel evden uzak masaüstüyle bağlanıyor. Yönetici hesabının parolası ofisin adı ile kuruluş yılından oluşuyor. Bir cuma gecesi saldırgan giriş yapıyor, sunucudaki gölge kopyaları ve aynı diskte duran haftalık yedek klasörünü siliyor, ardından bütün dosyaları şifreliyor. Büronun elinde yalnızca sunucu dışına alınmış, üç hafta önceki bir yedek var. Üç haftalık iş yeniden giriliyor; o yedek de olmasaydı kayıp tamamen olacaktı.
Fidye Yazılımına Karşı Yedek Nasıl Kurgulanır
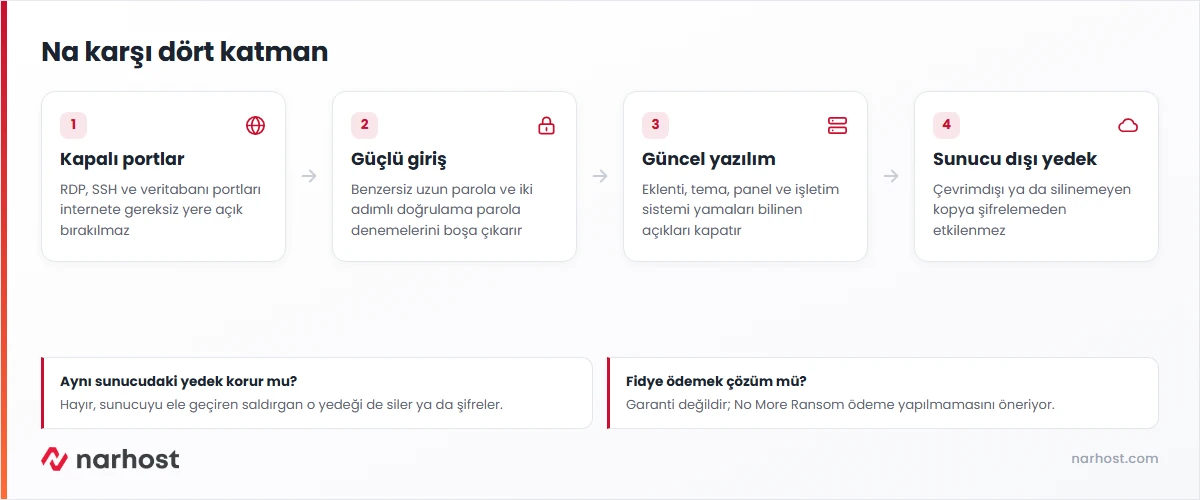
Fidye yazılımına karşı en belirleyici önlem, saldırganın ulaşamadığı bir yedektir. Burada kilit kavram yedeğin nerede durduğudur. Aynı diskte ya da aynı sunucuda tutulan kopya, sunucuyu ele geçiren kişi için yalnızca silinecek bir klasördür. Dosya eşitleme servisleri de yedek sayılmaz; şifrelenen dosya birkaç saniye içinde eşitlenen her cihaza aynı şekilde yazılır.
Güvenilir bir düzen için yaygın yaklaşım 3-2-1 kuralıdır: verinin üç kopyası, iki farklı ortam, en az bir kopya fiziksel olarak başka bir yerde. Fidye yazılımı döneminde bu kurala bir madde daha eklendi: kopyalardan biri çevrimdışı ya da değiştirilemez (silinmesi ve üzerine yazılması belirli bir süre engellenmiş) olmalıdır. Nesne depolamanın sürüm tutma ve kilitleme özellikleri bu amaçla kullanılabilir.
Yedeğin geri yüklenebildiğini de düzenli olarak denemek gerekir. Hiç denenmemiş bir yedek, saldırı günü bozuk çıktığında hiçbir işe yaramaz. Yedek sıklığını belirlerken sorulacak soru şudur: kaç günlük veriyi yeniden girmeyi göze alabilirsiniz? E-ticaret sitesi için bu süre saatlerle, kurumsal tanıtım sitesi için haftalarla ölçülür.
Fidye Ödemek Mantıklı mı
Fidye ödemek, dosyaları geri getirmenin garantili bir yolu değildir. Avrupa Birliği polis teşkilatı Europol ile Hollanda polisinin yürüttüğü No More Ransom projesi genel tavsiye olarak fidyenin ödenmemesini öneriyor; ödeme, suçlulara bu yöntemin işe yaradığını gösteriyor ve çözme anahtarının gelmemesi de mümkün. Aynı sitede bazı zararlı yazılım aileleri için ücretsiz çözücüler ve şifreli dosyanın hangi aileye ait olduğunu tespit eden bir araç bulunuyor. Ödeme kararından önce buraya bakmak gerekir.
Ödeme yapılsa bile iki risk sürer. Birincisi, anahtar gelse de şifre çözücü yavaş veya hatalı çalışabilir. İkincisi, saldırgan veriyi zaten kopyalamıştır ve yayımlamama sözü tutulmak zorunda değildir. Türkiye’de siber olaylar Ulusal Siber Olaylara Müdahale Merkezi USOM ve Emniyet Genel Müdürlüğü’nün siber suçlarla mücadele birimlerine bildirilebilir. Kişisel veri etkilendiyse KVKK kapsamındaki bildirim yükümlülüğü için hukuk danışmanınızla görüşün.
Saldırı Fark Edildiğinde İlk Saatlerde Ne Yapılmalı
İlk refleks sistemi hemen kapatıp silmek olur; bu doğru değildir. Önce etkilenen sunucunun ya da bilgisayarın ağ bağlantısını kesin ki şifreleme başka makinelere yayılmasın. Ardından parolaları, etkilenmemiş bir cihazdan değiştirin. Günlük kayıtları ve fidye notunu saklayın; nereden girildiğini bu kayıtlar gösterir. Windows sunucuda ilk bir saatte yapılacakların sıralı listesi Windows sunucuda saldırı şüphesi kartında duruyor.
Giriş noktası kapatılmadan yedekten dönmek, saldırganın aynı kapıdan yeniden girmesine davetiye çıkarır. Web sitesi tarafında temizlik, hacklenen bir sitede izlenecek genel yol haritasıyla aynıdır; site hacklenirse ne yapmalı rehberi bu sırayı adım adım veriyor.
Sonuç
Fidye yazılımı ile baş etmenin yolu saldırı günü değil, ondan aylar önce kurulur. Açık portları kapatmak, benzersiz parola ve iki adımlı doğrulama kullanmak, yazılımı güncel tutmak ve sunucu dışında, silinemeyen bir yedek bulundurmak riskin büyük bölümünü ortadan kaldırır. Bunlar yerindeyse fidye notu bir felaket değil, bir geri yükleme işidir.
Kontrol Listesi, Fidye Yazılımına Hazır mısınız
- RDP, SSH ve veritabanı portlarından hangisinin internete açık olduğunu listeleyin, gereksiz olanları kapatın.
- Panel, sunucu ve e-posta hesaplarında iki adımlı doğrulamayı açın.
- Yönetici parolalarını benzersiz ve en az 16 karakter olacak şekilde yenileyin.
- WordPress çekirdeği, eklentiler ve temalar için güncelleme takvimi belirleyin, kullanılmayanları silin.
- En az bir yedeği sunucu dışında ve silinemeyecek şekilde tutun.
- Yedekten geri yüklemeyi üç ayda bir deneyin ve süresini not edin.
- Saldırı anında kimin kimi arayacağını ve hangi sistemin önce kapatılacağını yazılı hâle getirin.
Sıkça sorulan sorular
Fidye yazılımı bulaşan dosyalar yedek olmadan kurtarılabilir mi?
Bazen. Bazı fidye yazılımı aileleri için güvenlik araştırmacıları ve kolluk birimleri ücretsiz çözücüler yayımlıyor; No More Ransom sitesi bunları topluyor ve şifreli dosyayı yükleyerek türünü tespit etmenize yardım ediyor. Güncel ve iyi yazılmış türlerde ise anahtar olmadan çözüm çoğu zaman mümkün değildir. Bu yüzden asıl güvence sunucu dışında tutulan yedektir.
Paylaşımlı hostingteki site fidye yazılımından etkilenir mi?
Etkilenebilir, ancak genellikle hesap düzeyinde kalır. Saldırgan güncellenmemiş bir eklenti ya da zayıf bir panel parolası üzerinden sizin dosyalarınızı şifreleyebilir veya veritabanınızı silebilir. Sunucunun işletim sistemi ve komşu hesaplar sağlayıcının yalıtım önlemleriyle korunur. Sizin tarafınızda yapılacak iş eklentileri güncel tutmak, güçlü parola kullanmak ve hesap yedeğini düzenli indirmektir.
Antivirüs yazılımı fidye yazılımını durdurur mu?
Bilinen türleri çoğu zaman yakalar ama tek başına yeterli değildir. Saldırgan sunucuya yönetici olarak girdiyse güvenlik yazılımını kapatabilir. Yeni ya da değiştirilmiş türler imza tabanlı taramadan geçebilir. Antivirüs bir katmandır; açık portların kapatılması, iki adımlı doğrulama, güncelleme ve sunucu dışı yedek ile birlikte anlam kazanır.
Bulut depolamadaki dosyalar fidye yazılımından korunur mu?
Eşitleme yapan bulut klasörleri korumaz, çünkü bilgisayarda şifrelenen dosya buluta da şifreli hâliyle yüklenir. Koruma, bulut servisinin sürüm geçmişi tutması ve eski sürümlerin silinmesini engelleyen ayarların açık olmasıyla gelir. Yedek için kullandığınız hesabın parolasının ve iki adımlı doğrulamasının ayrı olması da gerekir.
Fidye yazılımı saldırısı KVKK kapsamında bildirilmeli mi?
Saldırıda kişisel veriler kanuni olmayan yollarla ele geçirildiyse 6698 sayılı Kanun’un 12. maddesinin beşinci fıkrası, veri sorumlusunun durumu en kısa sürede ilgili kişilere ve Kişisel Verileri Koruma Kurulu’na bildirmesini ister. Bildirimin kapsamı ve zamanlaması olayın niteliğine göre değerlendirilir. Güncel mevzuatı ve hukuk danışmanınızın görüşünü esas alın.
Narhost’ta
Web hosting paketlerimizde ücretsiz SSL, haftalık yedekleme ve JetBackup bulunan cPanel gelir; tam hesap yedeğinizi indirip kendi sunucu dışı kopyanızı da tutabilirsiniz.