Kısaca özet
- E-postalar neden spama düşer sorusunun kısa cevabı kimlik doğrulamadır: alıcı sunucu, gönderen adresin gerçekten o alan adından gönderilip gönderilmediğini SPF, DKIM ve DMARC kayıtlarıyla kontrol eder; kayıt yoksa ya da hatalıysa e-posta şüpheli sayılır.
- SPF, hangi sunucuların alan adınız adına e-posta gönderme yetkisi olduğunu listeler; alıcı sunucu bu listede olmayan bir kaynaktan gelen e-postayı şüpheli işaretler.
- DKIM, e-postaya dijital bir imza ekler; imza içerikle veya gönderenle uyuşmazsa e-posta değiştirilmiş ya da sahte kabul edilebilir.
- DMARC, SPF ve DKIM sonucunu birleştirip alıcı sunucuya “başarısız olursa ne yap” talimatı verir; kayıt yoksa alıcı sunucu kendi kuralına göre karar verir.
- İçerik de rol oynar: aşırı büyük harf, kısa link servisleri ve “acil”, “ücretsiz” gibi tetikleyici kelimeler filtrelerin puanını yükseltir.
- Kurumsal e-posta gönderiminde bu üç kaydın hiçbiri olmadan yapılan gönderim, teknik olarak doğru yazılmış bir e-postayı bile spam kutusuna düşürebilir.
Müşteriye gönderdiğiniz teklif e-postası karşı tarafa hiç ulaşmadan spam kutusunda kayboluyorsa, sorun genelde e-postanın içeriğinde değil, alan adınızın kimlik doğrulama kayıtlarındadır. E-postalar neden spama düşer sorusunun cevabı, alıcı sunucunun gönderen kimliğini nasıl doğruladığında gizlidir. Bu yazıda SPF, DKIM ve DMARC kayıtlarının bu doğrulamada oynadığı rolü ve itibarınızı nasıl etkilediğini anlatıyoruz.
E-postalar neden spama düşer, kimlik doğrulama nasıl işler?
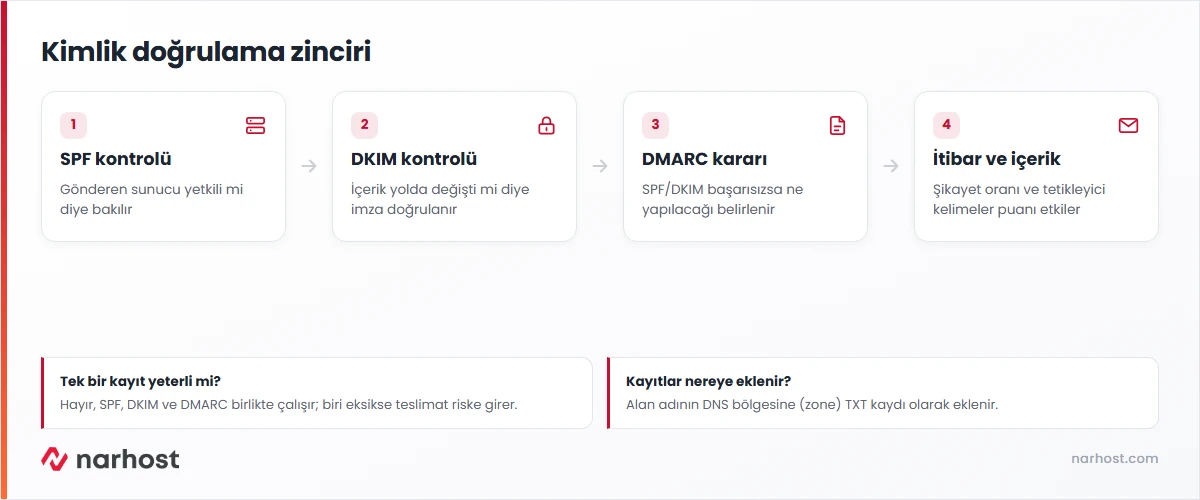
Her alıcı posta sunucusu gelen e-postayı kabul etmeden önce gönderenin gerçekten iddia ettiği alan adından gelip gelmediğini kontrol eder. Bu kontrol üç ayrı kayda bakar: SPF gönderen sunucunun yetkili olup olmadığını, DKIM içeriğin yolda değişip değişmediğini, DMARC ise ilk ikisi başarısız olursa alıcının ne yapması gerektiğini söyler. Kayıtlardan biri eksik ya da hatalıysa e-posta, teknik olarak doğru yazılmış olsa bile şüpheli kabul edilir.
Bilgi
SPF, DKIM ve DMARC birbirinin yerine geçmez; üçü birlikte çalışır. SPF sunucu kimliğini, DKIM mesaj bütünlüğünü, DMARC ise ikisinin sonucuna göre alınacak aksiyonu tanımlar. Standartların teknik tanımı RFC 7208’de ve RFC 7489’da yayınlıdır.
SPF eksikse ne olur?
SPF kaydı, alan adınız adına hangi sunucuların e-posta gönderebileceğini listeler. Bu kayıt yoksa ya da eksikse, gönderim yaptığınız sunucu alıcı için “yetkisiz” görünebilir; özellikle farklı bir e-posta pazarlama aracı ya da CRM üzerinden gönderim yapıyorsanız, o aracın sunucusu da SPF listesine eklenmemişse aynı sorun tekrar eder.
| Kayıt | Ne kontrol eder | Eksikse ne olur |
|---|---|---|
| SPF | Gönderen sunucunun yetkisi | Yetkisiz kaynak olarak işaretlenebilir |
| DKIM | İçeriğin değişip değişmediği | Mesaj bütünlüğü doğrulanamaz |
| DMARC | SPF/DKIM başarısız olursa alınacak aksiyon | Alıcı sunucu kendi kuralına göre karar verir |
| İçerik ve itibar | Tetikleyici kelime, gönderim hacmi, şikayet oranı | Filtre puanı yükselir, teslimat düşer |
Dikkat
Aynı alan adından birden fazla kaynak (kendi sunucunuz, pazarlama aracı, fatura sistemi) e-posta gönderiyorsa, SPF kaydına yalnızca birini eklemek diğerlerini otomatik olarak yetkisiz bırakır. Her gönderim kaynağı SPF listesinde ayrı ayrı yer almalıdır.
DKIM imzası neden önemli?
DKIM, gönderilen e-postaya alan adınıza özel bir dijital imza ekler; alıcı sunucu bu imzayı kendi kayıtlı ortak anahtarla doğrular. İmza uyuşmuyorsa mesajın yolda değiştirildiği ya da sahte olduğu varsayılır. DKIM olmadan gönderilen e-postalar, SPF geçse bile bazı alıcı sistemlerde daha düşük itibar puanı alır.
Örnek senaryo
Bir yazılım şirketi, yeni bir e-posta pazarlama aracına geçtikten sonra fatura hatırlatma e-postalarının müşterilerine ulaşmadığını fark etti. Sorun içerikte değil, yeni aracın sunucusunun SPF kaydına eklenmemiş olmasındaydı; kayıt güncellendikten sonra teslimat oranı normale döndü.
DMARC olmadan ne değişir?
DMARC kaydı yoksa SPF veya DKIM başarısız olduğunda alıcı sunucu kendi kuralına göre karar verir; bazı sistemler e-postayı yine de teslim ederken bazıları doğrudan spam kutusuna yönlendirir. DMARC, bu kararı sizin belirlemenizi sağlar ve ayrıca sahte gönderim raporlarını size iletir.
Sonuç
SPF, DKIM ve DMARC kayıtlarının üçü birlikte doğru yapılandırıldığında alıcı sunucu gönderen kimliğinizi güvenilir bulur; e-postalar neden spama düşer sorusunun teknik kısmı büyük ölçüde çözülmüş olur.
İçerik ve gönderim alışkanlığı da rol oynar mı?
Kimlik doğrulama doğru olsa bile aşırı büyük harf kullanımı, kısa link servisleri, ekli dosya yoğunluğu ve “ücretsiz”, “acil”, “kazandınız” gibi tetikleyici kelimeler filtrelerin puanını yükseltir. Ayrıca kısa sürede çok sayıda alıcıya aynı içeriği göndermek, şikayet oranını artırarak alan adı itibarını zamanla düşürebilir.
SPF, DKIM, DMARC kayıtları nasıl eklenir?
Bu yazı kayıtların neden gerekli olduğunu anlatır; kayıtları panelinize adım adım eklemek için SPF kaydı nasıl eklenir, DKIM kaydı nasıl eklenir ve DMARC kaydı nasıl oluşturulur kartlarını kullanabilirsiniz. Genel kurulum ve sorun giderme için e-posta kurulum rehberi de ilk başvurulacak kaynaktır.
Kontrol listesi
- Alan adınızın SPF kaydını sorgulayıp gönderim yaptığınız her kaynağın listede olduğunu doğrulayın.
- DKIM imzasının aktif ve alıcı sunucu tarafından doğrulanabilir olduğunu kontrol edin.
- DMARC kaydınız yoksa en azından izleme modunda bir kayıt oluşturun.
- E-posta pazarlama aracı ya da CRM değiştirdiğinizde SPF kaydını güncellemeyi unutmayın.
- İçerikte aşırı büyük harf, kısa link servisi ve tetikleyici kelime kullanımını azaltın.
- Şikayet oranınızı izleyin; yüksek şikayet oranı itibarınızı düşürür.
- Alan adı sahteciliği riskini de ayrıca değerlendirin.
Sıkça sorulan sorular
E-postalar neden spama düşer, tek bir sebebi var mı?
Hayır. Genelde SPF, DKIM veya DMARC kayıtlarından birinin eksik olması ana teknik nedendir; buna içerik ve gönderim alışkanlığı gibi ikincil etkenler eklenir. Tek bir kaydı düzeltmek bazen yeterli olmaz, üçü birlikte değerlendirilmelidir.
SPF kaydım var ama e-postalar hâlâ spama düşüyor, neden?
SPF tek başına yeterli değildir. DKIM imzası eksikse ya da DMARC kaydınız yoksa alıcı sunucu yine de e-postanızı şüpheli bulabilir; üç kaydın birlikte doğru yapılandırılması gerekir.
DMARC kaydı olmadan da SPF ve DKIM yeterli mi?
Kısmen. SPF ve DKIM kimliği doğrular ama başarısızlık durumunda ne yapılacağını belirlemez. DMARC olmadan bu karar tamamen alıcı sunucunun kendi kuralına kalır.
Kayıtları doğru eklediğim halde teslimat sorunu sürerse ne yapmalıyım?
Gönderim hacminiz, şikayet oranınız ve içerik alışkanlıklarınız da itibarınızı etkiler. Kayıtları doğruladıktan sonra sorun devam ediyorsa destek ekibinden alan adı itibarını incelemesini isteyebilirsiniz.
Alan adı sahteciliği (spoofing) ile spam sorunu aynı şey mi?
Hayır, ama ilişkilidir. Alan adı sahteciliği, SPF/DKIM/DMARC kayıtlarınız zayıfsa başkalarının sizin adınıza e-posta göndermesini kolaylaştırır; konuyu domain spoofing yazımızda ayrıca ele aldık.
E-posta altyapınızı kurarken hangi hosting paketinin ihtiyacınıza uygun olduğuna karar vermek için hosting nasıl seçilir rehberimize, kurumsal e-posta hesabı açma adımları için şirket e-posta oluşturma yazımıza bakabilirsiniz.
Narhost’ta
Kurumsal e-posta paketlerinde outbound mail relay tüm paketlerde bulunur ve günlük gönderim limiti yoktur; SPF, DKIM ve DMARC kayıtlarınızı doğru kurmanız teslimat oranınızı doğrudan iyileştirir.