Kısaca özet
- Domain hijacking, bir alan adının kontrolünün sahibinin izni olmadan ele geçirilmesidir; saldırgan alan adını başka bir hesaba ya da kayıt kuruluşuna taşır veya DNS kayıtlarını değiştirir.
- En yaygın dört yol: kayıt kuruluşu hesabının şifresinin ele geçirilmesi, WHOIS’te yazan e-posta hesabının çalınması, sosyal mühendislik ve süresi dolan alan adının başkasına geçmesi.
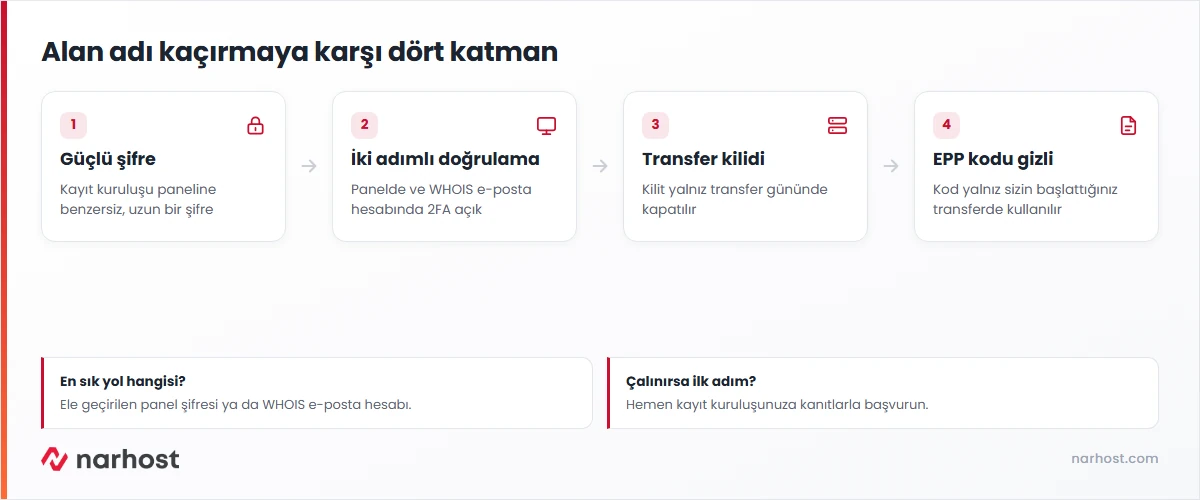
- Transfer kilidi, iki adımlı doğrulama, EPP kodunun gizli tutulması ve kayıt e-postasının güncel olması riskin büyük kısmını kapatır.
- ICANN Transfer Politikası’na göre sahibi değişen genel uzantılı bir alan adına 60 günlük transfer kısıtı uygulanabilir; bu süre saldırganın adı hızla başka bir kayıt kuruluşuna kaçırmasını zorlaştırır.
- Kaçırılan bir alan adının geri alınmasında ilk muhatap kendi kayıt kuruluşunuzdur; kayıt kuruluşları arasındaki uyuşmazlık ICANN’in Transfer Uyuşmazlık Çözüm Politikası (TDRP) ile 12 ay içinde başvurularak çözülür.
- Alan adı kaybı yalnız sitenin değil e-postanın da kaybıdır; gelen postalar saldırganın sunucusuna akabilir.
Bir sabah sitenize giremiyorsunuz, kurumsal e-postalar gelmiyor, alan adınız bilmediğiniz bir sayfaya yönleniyor. Kayıt kuruluşunun paneline girdiğinizde alan adı listede yok ya da iletişim e-postası değişmiş. Bu tablonun adı domain hijacking, yani alan adı kaçırmadır. Çoğu vakada karmaşık bir teknik saldırı değil, ele geçirilmiş bir şifre ya da güncellenmemiş bir e-posta adresi vardır. Aşağıda alan adlarının hangi yollarla çalındığını, hangi ayarların bu yolları kapattığını ve kaçırılan bir adın nasıl geri istendiğini bulacaksınız.
Domain hijacking nedir, alan adı kaçırma nasıl olur
Domain hijacking, alan adı üzerindeki yönetim yetkisinin sahibinin rızası olmadan başka birine geçmesidir. Saldırgan iki şeyden birini hedefler. Birincisi alan adının kaydıdır: adı kendi hesabına ya da başka bir kayıt kuruluşuna transfer eder, iletişim bilgilerini değiştirir ve gerçek sahibi dışarıda bırakır. İkincisi DNS’tir: kayıt sizde kalsa bile ad sunucularını ya da A ve MX kayıtlarını değiştirerek ziyaretçileri ve e-postaları kendi sunucusuna yönlendirir.
Bu saldırı, alan adınızı taklit eden benzer adlarla yapılan sahtecilikten farklıdır. Harf değiştirilmiş bir adla sizin adınıza e-posta göndermek domain spoofing konusudur; domain hijacking ise doğrudan sizin gerçek alan adınızın kontrolünü alır. Bu yüzden etkisi daha büyüktür: güvenilen adres, güvenilen e-posta ve arama motorundaki sıralama aynı anda saldırganın eline geçer.
Bilgi
Alan adının ele geçirildiğini gösteren ilk işaretler genellikle beklenmedik e-postalardır: “transfer talebiniz alındı”, “iletişim bilgileriniz güncellendi” ya da “yeni cihazdan giriş” bildirimi. Bu mesajları siz başlatmadıysanız hemen kayıt kuruluşunuzla iletişime geçin.
Alan adları hangi yollarla çalınır
Saldırıların çoğu dört kapıdan girer. Aşağıdaki tablo her kapının nasıl açıldığını ve hangi önlemin kapattığını birlikte gösterir.
| Saldırı yolu | Nasıl işler | Kapatan önlem |
|---|---|---|
| Kayıt kuruluşu hesabının ele geçirilmesi | Tahmin edilen, sızdırılmış ya da başka sitede de kullanılan şifreyle panele girilir | Benzersiz güçlü şifre ve iki adımlı doğrulama |
| WHOIS e-posta hesabının çalınması | Kayıttaki e-postaya “şifremi unuttum” bağlantısı istenir, panel sıfırlanır | E-posta hesabında da iki adımlı doğrulama, güncel kurtarma bilgileri |
| Sosyal mühendislik | Destek ekibi sahte kimlik ya da acil durum hikâyesiyle ikna edilir, EPP kodu istenir | Kayıt kuruluşunda kimlik doğrulama süreci, EPP kodunu kimseyle paylaşmamak |
| Süresi dolan alan adı | Yenilenmeyen ad serbest kalınca başkası kaydeder | Otomatik yenileme ve güncel ödeme bilgisi |
Dördüncü yol teknik olarak kaçırma sayılmaz, ama sonuç aynıdır: ad artık sizin değildir. İlk üç yolun ortak noktası ise alan adının güvenliğinin aslında bir e-posta hesabının ve bir panel şifresinin güvenliğine bağlı olmasıdır. Kayıt kuruluşu ne kadar güvenli olursa olsun, WHOIS kaydındaki e-posta adresi zayıf bir ücretsiz hesapsa zincirin en zayıf halkası odur.
Örnek senaryo
Ankara’da bir muhasebe bürosu, alan adını on yıl önce kurucu ortağın kişisel e-postasıyla kaydettirmiş. Ortak ayrılmış, e-posta hesabı yıllardır açılmamış ve şifresi başka bir sitede sızan listelerde yer alıyor. Saldırgan bu e-postaya giriyor, kayıt kuruluşu panelinin şifresini sıfırlıyor ve MX kayıtlarını değiştiriyor. Büro iki gün boyunca müşteri e-postalarının bir kısmını alamıyor. Kayıt e-postası büronun kendi alan adında olmayan, iki adımlı doğrulamalı bir yönetici hesabına taşınsaydı zincir baştan kopardı.
Transfer kilidi ve EPP kodu neden bu kadar önemli
Genel uzantılı bir alan adını başka bir kayıt kuruluşuna taşımak için iki şey gerekir: adın transfer kilidinin kapalı olması ve yetki kodunun (EPP kodu) doğru girilmesi. Transfer kilidi açık olduğu sürece ad, kod ele geçirilse bile başka bir kayıt kuruluşuna gidemez. Bu yüzden kilidi yalnızca gerçekten transfer yapacağınız gün kapatın, iş bitince yeniden açın. Transfer sürecinin adımları alan adı transferi rehberinde anlatılıyor.
EPP kodu, alan adının anahtarı gibidir. Kodun ne işe yaradığı ve ne kadar geçerli olduğu EPP kodu nedir yazısında ayrıntılı. Güvenlik açısından kural nettir: kodu yalnızca transferi siz başlattığınızda, yalnızca yeni kayıt kuruluşunun resmî transfer ekranına girin. E-postayla, telefonla ya da mesajla kod isteyen biri, kim olduğunu söylerse söylesin, şüpheyle karşılanmalıdır.
ICANN Transfer Politikası bu korumaya bir katman daha ekler. Metne göre kayıt kuruluşu, sahibi değişen bir alan adına 60 günlük transfer kilidi uygulayabilir (sahip bundan önceden vazgeçmediyse) ve yeni kaydedilmiş ya da yakın zamanda transfer edilmiş adlarda 60 gün içinde gelen transfer talebini reddedebilir. Bu süreler saldırganın adı hızla elden ele geçirip izini kaybettirmesini zorlaştırır.
Domain hijacking riskini azaltan ayarlar
Korumanın büyük kısmı birkaç dakikalık ayardan oluşur. İlk sırada kayıt kuruluşu ve hosting panelindeki iki adımlı doğrulama gelir; şifre sızsa bile ikinci adım olmadan panele girilemez. İkinci sırada WHOIS kaydındaki e-posta adresi vardır: şirkete ait, birden çok yöneticinin erişebildiği, iki adımlı doğrulaması açık bir adres olmalıdır.
WHOIS gizliliği saldırganın kayıt e-postanızı ve telefonunuzu görmesini zorlaştırır, sosyal mühendislik denemelerinde elini zayıflatır; hangi uzantılarda nasıl işlediği alan adı gizliliği yazısında. Kritik alan adları için bazı kayıt merkezleri, değişikliklerin elle onaylandığı ek bir kilit (registry lock) da sunar; yüksek trafikli ya da marka değeri büyük adlar için bu seçeneği kayıt kuruluşunuza sorun.
Dikkat
Alan adı ile e-postanızı aynı alan adı üzerinde tutuyorsanız, kayıt kuruluşu hesabının kurtarma e-postası olarak o alan adındaki bir adresi kullanmayın. Alan adı ele geçirildiğinde saldırgan MX kaydını değiştirir, kurtarma e-postası da onun sunucusuna gider ve hesabınızı geri alma yolunuz kapanır.
Alan adınız çalındıysa ne yapmalısınız
İlk adım zaman kaybetmeden kayıt kuruluşunuzla iletişime geçmektir. Alan adının sahibi olduğunuzu gösteren belgeleri (fatura, ödeme kaydı, eski WHOIS çıktısı, yazışmalar) hazırlayın. Ad hâlâ aynı kayıt kuruluşundaysa hesap erişimi ve iletişim bilgileri kimlik doğrulaması sonrası geri verilebilir. Ele geçirilen e-posta hesabının ve panelin şifrelerini de hemen değiştirip bütün oturumları kapatın.
Ad başka bir kayıt kuruluşuna transfer edildiyse süreç iki kayıt kuruluşu arasında yürür. ICANN’in Transfer Uyuşmazlık Çözüm Politikası (TDRP) şikâyeti kayıt kuruluşlarının açmasını öngörür ve iddia edilen ihlalden sonra en geç 12 ay içinde başvurulmasını şart koşar. Sizin rolünüz, kendi kayıt kuruluşunuza olayı ayrıntılı bildirmek ve kanıtları sunmaktır; beklemek kurtarma ihtimalini düşürür. .tr uzantılarında süreç TRABİS kuralları ve kayıt kuruluşu üzerinden işler; uzantılar arasındaki yönetim farklarının özeti en popüler domain uzantıları rehberinde.
Sonuç
Domain hijacking çoğu zaman zayıf bir halkadan başlar: tekrar kullanılan bir şifre, unutulmuş bir e-posta hesabı ya da ikna edilmiş bir destek temsilcisi. Transfer kilidini açık tutmak, EPP kodunu paylaşmamak, iki adımlı doğrulamayı açmak ve kayıt e-postasını güncel tutmak bu halkaların hepsini güçlendirir. Olay yaşandığında da ilk saatlerde kayıt kuruluşuna ulaşmak geri alma şansını belirler.
Alan adı güvenliği kontrol listesi
- Kayıt kuruluşu panelinde benzersiz, güçlü bir şifre ve iki adımlı doğrulama kullanın.
- WHOIS ve hesap e-postasının şirkete ait, erişilebilir ve iki adımlı doğrulamalı olduğunu kontrol edin.
- Transfer kilidinin açık olduğunu doğrulayın; yalnız transfer gününde kapatın.
- EPP kodunu hiçbir kanaldan kimseyle paylaşmayın.
- Otomatik yenilemeyi açın ve ödeme bilgisini güncel tutun.
- Ad sunucusu ve MX kayıtlarınızın güncel değerlerini bir yere not edin; değişiklik olursa hemen fark edersiniz.
- Panel bildirim e-postalarını spam klasörüne düşmeyecek şekilde ayarlayın.
Sıkça sorulan sorular
Domain hijacking ile alan adının süresinin dolması aynı şey mi?
Teknik olarak değil. Domain hijacking, alan adının kontrolünün izinsiz ele geçirilmesidir; süresi dolan ad ise yenilenmediği için serbest kalır ve başkası yasal olarak kaydedebilir. Sonuç aynıdır, ad elinizden çıkar. Farkı şudur: süresi dolan adı otomatik yenilemeyle tamamen önleyebilirsiniz, kaçırmaya karşı ise hesap güvenliği gerekir.
Transfer kilidi açıkken alan adım yine de çalınabilir mi?
Transfer kilidi adın başka bir kayıt kuruluşuna gitmesini engeller, ama panelinize giren biri kilidi kapatabilir ya da hiç transfer yapmadan DNS kayıtlarını değiştirebilir. Bu yüzden kilit tek başına yetmez; panel şifresi ve iki adımlı doğrulama aynı derecede önemlidir.
EPP kodumu ele geçiren biri hemen transfer yapabilir mi?
Kilit açıksa ve kayıt kuruluşunun onay adımları aşılabilirse deneyebilir. Genel uzantılarda kayıt kuruluşu transfer talebini kayıt sahibine bildirmek zorundadır; bu bildirim size ulaşırsa itiraz edebilirsiniz. Kod sızdığından şüpheleniyorsanız kayıt kuruluşunuzdan yeni kod üretmesini isteyin ve kilidi açık tutun.
Kaçırılan alan adımı ne kadar sürede geri alabilirim?
Süre, adın hâlâ sizin kayıt kuruluşunuzda olup olmadığına ve kanıtlarınızın gücüne bağlıdır. Aynı kayıt kuruluşunda kalan adlarda kimlik doğrulamasından sonra hızlı sonuç alınabilir. Başka kayıt kuruluşuna taşınmış adlarda süreç kayıt kuruluşları arasında yürür ve haftalar sürebilir. TDRP başvurusu için üst sınır ihlalden itibaren 12 aydır.
WHOIS gizliliği alan adımı çalınmaya karşı korur mu?
Kısmen. Gizlilik, e-posta adresinizi ve telefonunuzu herkese açık kayıttan gizler; saldırganın hangi hesabı hedefleyeceğini bulmasını zorlaştırır. Ama zayıf bir panel şifresini ya da ele geçirilmiş bir e-posta hesabını telafi etmez. Gizliliği tamamlayıcı bir katman olarak görün, iki adımlı doğrulamanın yerine koymayın.
Narhost’ta
Alan adınızı .com’dan .com.tr’ye geniş uzantı seçeneğiyle kaydedebilir, mevcut adınızı transfer ederek yönetimini tek hesapta toplayabilirsiniz; şüpheli bir transfer ya da DNS değişikliğinde 7/24 destek ekibimize ulaşabilirsiniz.