Kısaca özet
- 2FA neden gerekli sorusunun kısa cevabı: yalnızca şifreyle korunan bir hesapta parola ele geçirilirse giriş anında gerçekleşir, ikinci bir doğrulama adımı bu tek noktadan çökmeyi önler.
- En az iki farklı doğrulama unsuru (şifre + telefon, şifre + uygulama kodu) bir arada kullanıldığında saldırganın yalnızca parolayı bilmesi yetmez.
- cPanel ve Narhost müşteri paneli iki adımlı doğrulamayı destekler; özellik panelde hazır bulunur, kurulum tek seferliktir.
- E-posta, FTP ve veritabanı gibi yönetici erişimi olan her hesapta 2FA öncelik sırasında en üstte olmalıdır.
- 2FA açık bir hesap da tamamen risksiz değildir; oturum çerezi çalınması ya da cihaz kaybı gibi ayrı senaryolar için ek önlem gerekir.
- Kurulum genelde beş dakikadan kısa sürer ve tek başına parola hırsızlığıyla hesap ele geçirilme riskini büyük ölçüde azaltır.
Bir müşteri temsilcisi hesabınızın şifresini değiştirmenizi istediğinde ya da bilmediğiniz bir cihazdan giriş bildirimi geldiğinde iş işten geçmiş olabilir. 2FA neden gerekli sorusunun cevabı tam da bu andadır: parola tek başına ele geçirildiğinde girişi durduracak ikinci bir engel yoksa hesap saniyeler içinde başkasının eline geçer. Bu yazıda iki adımlı doğrulamanın nasıl çalıştığını, hangi yöntemlerin işe yaradığını ve panelinizde nasıl açacağınızı anlatıyoruz.
Şifre Yeterli Değilken 2FA Neden Gerekli Olur
Tek katmanlı korumada güvenlik tamamen parolanın gizliliğine bağlıdır. Parola başka bir sitede sızdırılmışsa, kaydedildiği tarayıcıdan çalınmışsa ya da kaba kuvvet denemesiyle bulunmuşsa saldırgan doğrudan içeri girer. 2FA neden gerekli sorusunun teknik cevabı budur: sisteme ikinci, farklı türde bir kanıt eklendiğinde parolanın tek başına yeterli olmadığı bir mimari kurulur.
Bilgi
İki faktörlü doğrulama üç kanıt türünden en az ikisini birleştirir: bildiğiniz bir şey (şifre), sahip olduğunuz bir şey (telefon, donanım anahtarı) ve bazen olduğunuz bir şey (parmak izi). Hosting panellerinde yaygın uygulama şifre artı telefon tabanlı bir koddur.
İki Faktörlü Doğrulama Nasıl Çalışır
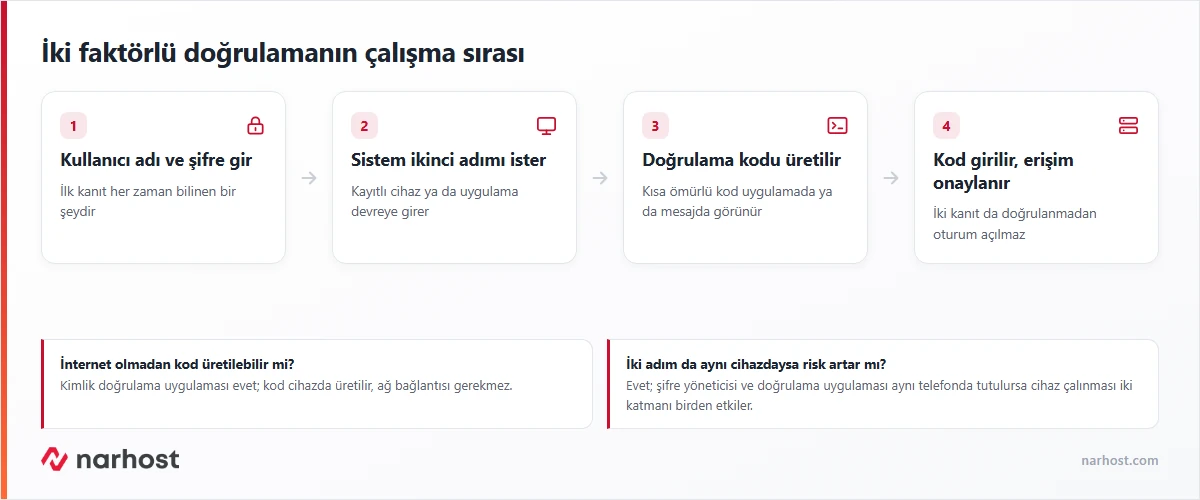
Giriş ekranına doğru kullanıcı adı ve şifre girildikten sonra sistem ikinci bir kanıt ister: kimlik doğrulama uygulamasında üretilen kısa ömürlü bir kod ya da kayıtlı bir cihaza gelen tek kullanımlık şifre. Kod doğru girilmeden oturum açılmaz; saldırgan parolayı bilse bile bu ikinci adımda takılır.
Hangi Doğrulama Yöntemleri Kullanılabilir
Yöntemler güvenlik seviyesi ve kullanım kolaylığına göre farklılaşır. Kimlik doğrulama (authenticator) uygulaması yaygın ve ücretsiz bir tercihtir; kodu telefon çevrimdışıyken bile üretir. SMS kodu daha kolay kurulur ama operatör tarafında ele geçirilme (SIM takas) riskine açıktır. Donanım anahtarı en yüksek güvenliği sunar, kurulumu biraz daha teknik bilgi ister.
| Yöntem | Güvenlik seviyesi | Kurulum | Kime uygun |
|---|---|---|---|
| Kimlik doğrulama uygulaması | Yüksek | Tek seferlik QR okutma | Çoğu yönetici hesabı |
| SMS kodu | Orta | Telefon numarası kaydı | Teknik bilgisi sınırlı kullanıcı |
| Donanım anahtarı | En yüksek | Fiziksel anahtar temini | Yüksek riskli kurumsal hesap |
| E-posta kodu | Düşük-orta | Yok, mevcut e-postayı kullanır | Yedek doğrulama kanalı |
Uluslararası kimlik doğrulama standartlarını belirleyen NIST SP 800-63B rehberi çok faktörlü doğrulamayı tek faktörlü parola korumasına karşı önerilen yöntem olarak tanımlar. OWASP’ın çok faktörlü doğrulama rehberi ise SMS tabanlı doğrulamanın uygulama tabanlı yönteme göre daha zayıf kaldığını belirtir.
cPanel ve Müşteri Panelinde 2FA
Narhost’un sunduğu cPanel iki adımlı doğrulamayı panel içinden destekler; özellik güvenlik ayarları bölümünden açılır ve bir kimlik doğrulama uygulamasıyla eşleştirilir. Aynı seçenek müşteri panelinde de bulunur. Kurulum tek seferliktir; sonraki her girişte panel ikinci kodu ister.
Örnek senaryo
Bir ajans, on farklı müşteri sitesini tek bir cPanel hesabından yönetiyordu. Ekipteki bir kişinin şifresi başka bir platformdaki sızıntıda ele geçti. Aynı şifre panelde de kullanıldığı için giriş denemesi yapıldı ama 2FA açık olduğundan saldırgan ikinci adımda durduruldu; ajans olayı yalnızca panel giriş kaydından fark etti.
2FA Açıkken Hâlâ Sürebilecek Riskler
İki adımlı doğrulama parola hırsızlığına karşı güçlü bir bariyerdir ama tek başına her senaryoyu kapatmaz. Çalışan bir oturum çerezi ele geçirilirse doğrulama adımı ikinci kez sorulmaz; kayıtlı cihaz kaybolur ya da çalınırsa yedek kodlar güvenli saklanmadığı sürece risk sürer. Bu yüzden 2FA tek başına bir çözüm değil, katmanlı güvenliğin bir parçası olarak kurulmalıdır.
Dikkat
Yedek kodları ekran görüntüsü olarak aynı hesaba bağlı bir e-postada tutmak, 2FA’nın sağladığı korumayı büyük ölçüde etkisizleştirir. Kodlar ayrı ve fiziksel olarak erişilebilir bir yerde saklanmalıdır.
Kurumsal Hesaplarda Öncelik Sırası
Bir işletmede tüm hesaplara aynı anda 2FA kurmak zaman alabilir; öncelik yönetici yetkisi olan hesaplara verilmelidir. Panel girişi, e-posta yönetim paneli, FTP/SFTP erişimi ve veritabanı yönetim arayüzü bu sırada ilk dörttür. Ziyaretçi hesabı ya da yalnızca okuma yetkisi olan hesaplarda aciliyet daha düşüktür.
Şifre tarafındaki temel önlemleri (uzunluk, tekrar kullanmama, deneme sınırı) brute force nedir yazımızda ayrıntılı işledik; 2FA bu önlemlerin üzerine eklenen ikinci katmandır.
2FA Kurulduktan Sonra Ne Yapılmalı
Doğrulama açıldıktan sonra yedek kodların bir kopyası panelden indirilip ayrı bir yerde saklanmalı, ikinci bir yönetici de sürece dahil edilerek tek kişiye bağlı kilitlenme engellenmelidir. 2FA olsa da hesabın güncel bir yedeği ayrı bir güvencedir; bu konuyu hosting yedeklemesi neden önemli yazımızda ele aldık. Hesap yine de ele geçirilirse 2FA’nın devrede olması müdahaleyi kolaylaştırır ama tamamen ortadan kaldırmaz; site hacklenirse ne yapmalı rehberinde ilk saatteki adımları anlattık.
Sonuç
2FA neden gerekli sorusunun pratik cevabı basittir: parola tek başına yeterli bir kilit değildir, ikinci bir doğrulama katmanı eklemek çalınan bir şifrenin doğrudan hesap ele geçirmeye dönüşmesini engeller. Kurulumu kısa sürer, koruduğu risk büyüktür.
Kontrol Listesi
- Panel, e-posta ve FTP hesaplarınızda 2FA’nın açık olup olmadığını kontrol edin.
- Yönetici yetkisi olan tüm hesaplara öncelik sırasına göre 2FA açın.
- Yedek kodları panelden indirip hesabın dışında, ayrı bir yerde saklayın.
- Kimlik doğrulama uygulamasını yeni bir telefona geçerken önceden aktarın.
- SMS kodunu yalnızca uygulama seçeneği olmayan hesaplarda yedek yöntem yapın.
- Ekipte en az iki kişinin 2FA kurulumuna ve yedek kodlara erişimi olsun.
- Şifre politikanızı 2FA’dan bağımsız olarak da güçlü tutun.
Sıkça sorulan sorular
2FA neden gerekli, tek başına şifre yeterli değil mi?
Şifre sızıntıları ve kaba kuvvet denemeleri parolayı tek başına güvenilmez kılar. 2FA, parola ele geçirilse bile ikinci bir kanıt istediği için girişin tek noktadan çökmesini önler.
Kimlik doğrulama uygulaması ile SMS kodu arasındaki fark nedir?
Uygulama kodu çevrimdışı üretir ve operatör tarafındaki bir zafiyetten etkilenmez; SMS kodu ise telefon hattının ele geçirilmesi (SIM takas) riskine karşı daha zayıftır.
Telefonumu kaybedersem hesabıma nasıl girerim?
Kurulum sırasında verilen yedek kodlar tam bu senaryo için ayrılmıştır. Kodlar tükenirse ya da hiç saklanmadıysa destek talebiyle kimlik doğrulanarak erişim yeniden sağlanır.
2FA sitenin hızını ya da ziyaretçi deneyimini etkiler mi?
Hayır; 2FA yalnızca yönetim paneline giriş sırasında devreye girer, sitenin ziyaretçilere sunulma hızıyla ilgisi yoktur.
Tüm ekip üyeleri için 2FA zorunlu tutulmalı mı?
Yönetici yetkisi olan her hesap için evet; salt okunur ya da sınırlı yetkili hesaplarda öncelik daha düşük olsa da uzun vadede tüm hesaplara yayılması önerilir.
Narhost’ta
Web Hosting paketlerinde hem cPanel hem müşteri panelinde iki adımlı doğrulamayı açarak yönetici hesabınızı ek bir katmanla koruyabilirsiniz.