Kısaca özet
- Bir wordpress güvenlik eklentisi, giriş denemelerini sınırlayan, dosya değişikliklerini izleyen ve bilinen kötü amaçlı yazılım imzalarını tarayan ek bir koruma katmanıdır.
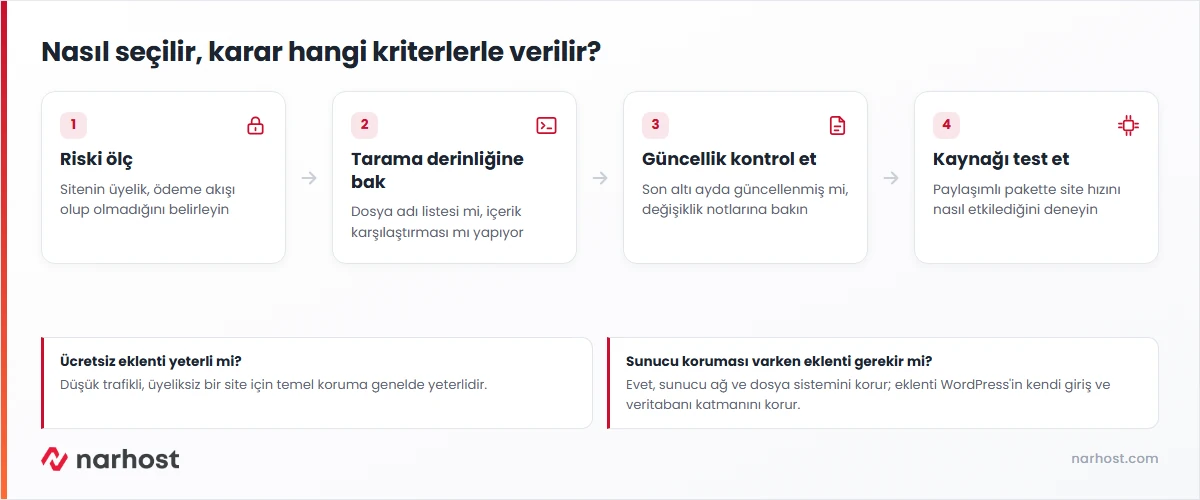
- Seçim kriteri marka değil işlevdir: güncelleme sıklığı, tarama derinliği, kaynak tüketimi ve panelinizle uyumluluk markadan daha belirleyicidir.
- Son altı ayda güncellenmemiş bir eklenti, güvenlik açığını kapatmak yerine kendisi yeni bir açık hâline gelebilir.
- Her tarama ve güvenlik duvarı kuralı sunucu kaynağı tüketir; paylaşımlı hostingte ağır bir eklenti site hızını düşürebilir.
- Narhost’un sunucu altyapısında Imunify360 zaten kötü amaçlı yazılım ve saldırı trafiğini filtreler; eklenti seçimi bunun üzerine eklenen, siteye özgü ikinci bir katmandır.
- Doğru karar sitenin risk profiline göre değişir: üyelik girişi olan bir site ile durağan bir tanıtım sitesi aynı seviyede korumaya ihtiyaç duymaz.
Bir müşteri paneline girdiğinizde karşınıza onlarca “güvenlik” etiketli eklenti çıkar; hepsi giriş koruması, güvenlik duvarı ve tarama vaat eder ama hangisinin sitenize uygun olduğunu anlamak kolay değildir. Doğru wordpress güvenlik eklentisi seçimi markadan çok işleve bakmayı gerektirir: hangi tehdide karşı koruma sağladığı, ne sıklıkla güncellendiği ve sunucunuzdan ne kadar kaynak çektiği. Bu yazıda bir eklentiyi değerlendirirken bakmanız gereken kriterleri ve sunucu düzeyindeki korumayla farkını anlatıyoruz.
WordPress Güvenlik Eklentisi Neden Gerekli
Sunucu düzeyindeki koruma saldırı trafiğini ve bilinen kötü amaçlı yazılımı filtreler ama WordPress’in kendi giriş ekranı, eklenti dosyaları ve veritabanı sorguları site düzeyinde ayrı bir gözetim ister. Bir güvenlik eklentisi bu boşluğu üç şekilde kapatır: tekrarlayan giriş denemelerini sınırlar, çekirdek ve eklenti dosyalarındaki beklenmeyen değişiklikleri işaretler, bilinen zararlı kod imzalarını tarar. Üçü birden olmasa da en az ikisi bir eklentide bulunmalı; yalnızca “güvenlik” adını taşıyıp bunların hiçbirini yapmayan eklentiler de vardır.
Hangi WordPress hosting paketinin bu tür bir eklentinin kaynak ihtiyacını karşılayacağı genel hosting kararınızla da bağlantılıdır; paylaşımlı, kurumsal ve VPS seçenekleri arasındaki farkı hosting nasıl seçilir yazımızda karşılaştırdık.
Güvenlik Duvarı ve Giriş Denemesi Koruması
Giriş ekranına yönelik otomatik şifre denemeleri, sitelerin en sık karşılaştığı saldırı türüdür; bu tür denemelerin nasıl işlediğini brute force nedir yazımızda ayrıntılı anlattık. Bir güvenlik duvarı katmanı, aynı IP’den kısa sürede gelen çok sayıda giriş denemesini otomatik olarak engellemeli ve şüpheli istekleri isteğe bağlı olarak günlüğe yazmalıdır. Bu işlevin ne kadar sert çalıştığı ayarlanabilir olmalı; aksi hâlde gerçek kullanıcıları da kilitleyebilir.
Bilgi
Narhost’un sunucu altyapısında Imunify360 zaten bilinen kötü amaçlı yazılım imzalarını ve saldırı trafiğini filtreler. Eklenti seviyesindeki koruma bunun yerini almaz; sitenize özgü giriş denemeleri ve dosya değişiklikleri için ek bir katman olarak çalışır.
Kötü Amaçlı Yazılım Taraması Nasıl Değerlendirilir
Tarama derinliği eklentiler arasında en çok farklılaşan özelliktir. Bazı eklentiler yalnızca dosya adı listesine bakar, bazıları dosya içeriğini bilinen kod imzalarıyla karşılaştırır, bazıları ise WordPress çekirdek dosyalarını orijinal sürümle satır satır kıyaslar. İçerik karşılaştırması yapan bir tarama, değiştirilmiş bir çekirdek dosyasını dakikalar içinde yakalayabilirken isim listesi kullanan bir tarama aynı değişikliği fark etmeyebilir. Günlük otomatik tarama olmadan bir sızma haftalarca fark edilmeyebilir.
Bir eklentiyi kurup adım adım yapılandırma sürecini WordPress güvenlik eklentileri ile site koruması nasıl yapılır destek makalesinde ekran ekran anlattık.
Güncelleme Sıklığı ve Destek Kalitesi
Bir eklentinin değeri, kod kalitesinden çok güncel kalma hızından gelir. Yeni bir WordPress sürümü ya da popüler bir eklentideki açık duyurulduğunda, güvenlik eklentisinin imza veritabanını ne kadar hızlı güncellediği asıl fark yaratan noktadır. Sürüm notlarına bakıp son güncellemenin ne zaman yapıldığını kontrol etmek, yıldız puanına bakmaktan daha güvenilir bir ölçüttür.
Dikkat
Altı aydan uzun süredir güncellenmemiş bir wordpress güvenlik eklentisi, koruma sağlamak yerine kendisi bir risk hâline gelebilir; eski sürümdeki bir açık, eklentinin kendi kodu üzerinden istismar edilebilir. Kurulu eklentileri düzenli olarak gözden geçirin ve terk edilmiş görünen bir tanesini değiştirin.
Kaynak Tüketimi ve Site Hızına Etkisi
Her tarama, günlük kaydı ve gerçek zamanlı izleme sunucu kaynağı tüketir. Paylaşımlı hostingte işlemci ve bellek payı sınırlı olduğundan ağır bir eklenti, özellikle otomatik taramanın çalıştığı saatlerde site hızını gözle görülür biçimde düşürebilir. Bu denge önbellek eklentisi seçimindekiyle benzerdir; ikisi de pakete uygun olanı seçmeyi gerektirir.
Örnek senaryo
Bir muhasebe bürosunun kurumsal tanıtım sitesi günlük 30-40 ziyaretçi alıyor, üyelik girişi yok. Ekip yine de saatlik tam tarama yapan ağır bir eklenti kurmuştu; paylaşımlı pakette bu, sayfa yüklenme süresini fark edilir biçimde uzattı. Günlük tarama yapan daha hafif bir sürüme geçilince site hızı eski seviyesine döndü, giriş koruması aynı kaldı.
Seçim Kriterlerinin Karşılaştırması
| Kriter | Neye bakılır | Neden önemli |
|---|---|---|
| Güncelleme sıklığı | Son sürüm tarihi, değişiklik notları | Yeni açıklara karşı imza veritabanı güncel kalır |
| Tarama derinliği | Dosya adı listesi mi, içerik karşılaştırması mı | Değiştirilmiş çekirdek dosyasını yakalama gücünü belirler |
| Kaynak tüketimi | Arka plan tarama sıklığı ve süresi | Paylaşımlı hostingte site hızını doğrudan etkiler |
| Panel uyumluluğu | cPanel/Plesk ile çakışan kural olup olmadığı | Sunucu düzeyindeki korumayla çelişki çıkmaz |
| Bildirim ve günlük | Engellenen denemelerin görünür olup olmadığı | Saldırı girişimini fark etme süresini kısaltır |
Eklenti kategorisinin genelinde nelere dikkat edilmesi gerektiğini en iyi WordPress eklentileri yazımızda topladık; güvenlik eklentisi de aynı seçim mantığına tabidir. Narhost WordPress Hosting paketlerinde PHP sürümü ve kaynak payı panelden değiştirilebilir.
Sunucu Güvenliği ile Eklenti Güvenliği Arasındaki Fark
Sunucu düzeyindeki koruma ile site içi eklenti farklı katmanlarda çalışır; biri ağ ve dosya sistemine, diğeri WordPress’in kendi veritabanı ve kullanıcı işlemlerine bakar. WordPress’in resmî sıkılaştırma dokümanı bu iki katmanın birbirini tamamladığını belirtir. Sunucu tarafında sorun görülmemesi, site içindeki eklenti ve tema dosyalarının güvenli olduğu anlamına gelmez.
Bir eklentinin güvenlik özelliklerini değerlendirirken resmî geliştirici belgelerine bakmak da faydalıdır; WordPress eklenti güvenliği rehberi hangi izinlerin ve kod uygulamalarının riskli sayıldığını listeler.
Sonuç
Doğru karar sitenizin risk profiline göre değişir: üyelik girişi ve ödeme akışı olan bir site ile durağan bir tanıtım sitesi aynı katmana ihtiyaç duymaz. Kriterlere göre seçilen, güncel tutulan ve kaynak dengesine uygun bir eklenti, sunucu düzeyindeki korumayla birlikte yeterli bir savunma oluşturur.
Seçim Öncesi Kontrol Listesi
- Eklentinin son güncelleme tarihine ve değişiklik notlarına bakın.
- Tarama yönteminin dosya adı listesi mi yoksa içerik karşılaştırması mı olduğunu öğrenin.
- Arka plan taramasının sunucu kaynağını ne kadar kullandığını test edin.
- Giriş denemesi sınırlamasının ayarlanabilir olup olmadığını kontrol edin.
- Engellenen isteklerin günlük ve bildirim olarak görünüp görünmediğini doğrulayın.
- Sitenizin risk profiline göre (üyelik, ödeme, yalnızca tanıtım) ihtiyaç seviyesini belirleyin.
- Sunucu düzeyindeki korumayla çakışan bir kural olup olmadığını test ortamında deneyin.
Sıkça sorulan sorular
Doğru wordpress güvenlik eklentisi nasıl anlaşılır?
Marka yerine üç kritere bakın: güncelleme sıklığı, tarama derinliği ve kaynak tüketimi. Son altı ayda güncellenmiş, dosya içeriğini karşılaştırabilen ve paylaşımlı pakette site hızını düşürmeyen bir eklenti bu üç kriteri karşılar.
Ücretsiz bir güvenlik eklentisi yeterli olur mu?
Küçük, düşük trafikli bir site için temel giriş koruması ve dosya taraması genelde yeterlidir. Üyelik girişi, ödeme akışı ya da çok sayıda yazar hesabı olan sitelerde daha sık güncellenen ve daha derin tarama yapan bir seçenek tercih edilmelidir.
Birden fazla güvenlik eklentisi aynı anda kullanılabilir mi?
Genelde önerilmez. İki eklenti aynı işlevi, örneğin güvenlik duvarı kuralını, aynı anda uygulamaya çalışırsa çakışma ve yavaşlama yaşanabilir. Tek bir eklentiyi doğru yapılandırmak, iki eklentiyi yarım yapılandırmaktan daha güvenlidir.
Güvenlik eklentisi paylaşımlı hostingte site hızını düşürür mü?
Ağır tarama ve gerçek zamanlı izleme yapan eklentiler, paylaşımlı paketin sınırlı kaynak payında hıza fark edilir biçimde etki edebilir. Tarama sıklığını düşürmek ya da daha hafif bir seçeneğe geçmek bu etkiyi azaltır.
Sunucu zaten korumalıysa eklentiye gerek var mı?
Evet. Sunucu düzeyindeki koruma ağ ve dosya sistemini kapsar; WordPress’in kendi giriş ekranı, kullanıcı rolleri ve veritabanı sorguları için ayrı bir gözetim katmanı hâlâ gereklidir.
Narhost’ta
WordPress Hosting paketlerinde PHP sürümünü ve kaynak payınızı panelden değiştirebilir, seçtiğiniz güvenlik eklentisinin ihtiyaç duyduğu performansı sağlayabilirsiniz.