Kısaca özet
- DNSSEC gerekli mi sorusunun kısa cevabı: her site için zorunlu değildir; ziyaretçisinin sahte bir adrese yönlendirilmesi ciddi zarar doğuracak siteler (ödeme alan, giriş yapılan, kurumsal e-posta kullanan) için güçlü bir ek korumadır.
- DNSSEC, DNS yanıtlarını dijital olarak imzalar; çözümleyici imzayı doğrulayarak yanıtın yolda değiştirilmediğini anlar. Trafiği şifrelemez, yalnız DNS kayıtlarının doğruluğunu korur.
- .tr ve .com.tr bölgeleri imzalıdır; TRABİS’in .tr için DNSSEC uygulama bildirimi bulunur. Bu, .tr alan adlarında da güven zinciri kurulabileceği anlamına gelir.
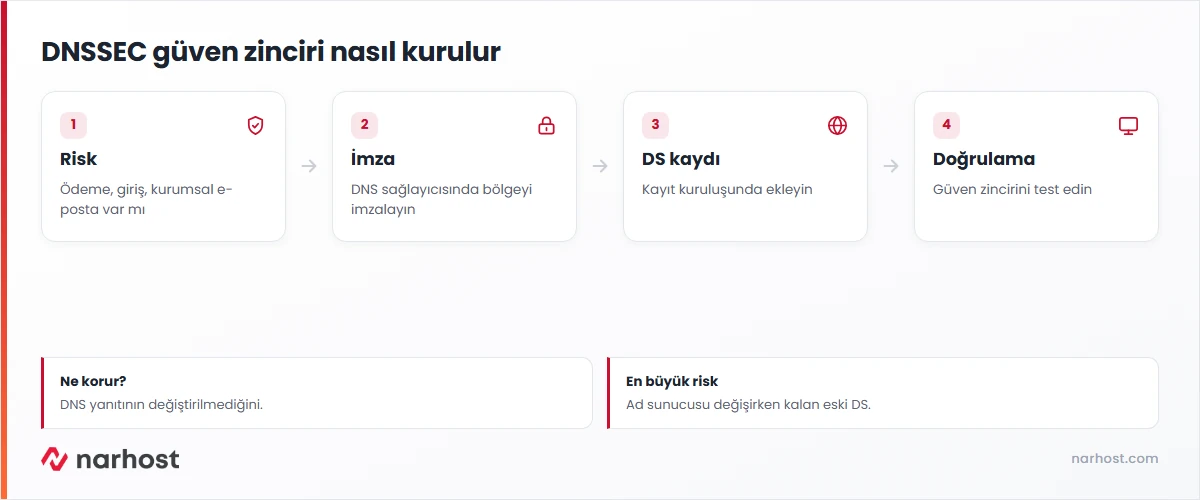
- Kurulum iki parçalıdır: DNS’in barındırıldığı yerde bölge imzalanır, alan adının kayıt kuruluşunda DS kaydı eklenir.
- En büyük risk yanlış yönetimdir: ad sunucusu değiştirirken eski DS kaydı kaldırılmazsa alan adı doğrulayan çözümleyicilerde tamamen erişilemez olur.
- DNSSEC, HTTPS’in ve SPF/DKIM/DMARC’ın yerini almaz; onların altındaki DNS katmanını korur.
Alan adı panelinizde ya da cPanel’de DNSSEC adlı bir seçenek görüyorsunuz. Açmak güvenliği artıracak gibi duruyor ama ne işe yaradığı, siteyi bozup bozmayacağı ve sizin için gerekli olup olmadığı belli değil. DNSSEC gerekli mi sorusunun cevabı sitenin ne yaptığına ve DNS’i kimin, nasıl yönettiğine bağlıdır.
DNSSEC Gerekli mi, Önce Ne Korur
DNS, alan adını IP adresine çeviren sistemdir ve ilk tasarlandığında yanıtların doğruluğunu kanıtlayan bir mekanizması yoktu. Bir saldırgan araya girip ya da bir çözümleyicinin önbelleğini zehirleyip sahte bir IP adresi döndürürse ziyaretçi, adres çubuğunda doğru alan adını görerek başka bir sunucuya gider. ICANN’in DNSSEC açıklamasına göre DNSSEC bu yanıtlara dijital imza ekler; doğrulama yapan çözümleyici imzası tutmayan yanıtı reddeder. Mekanizmanın standardı RFC 4033‘tür.
DNSSEC şifreleme yapmaz; DNS sorgunuzu gizlemez ve sitenin trafiğini korumaz. Yaptığı tek şey, gelen DNS kaydının alan adı sahibinin yayımladığı kayıt olduğunu kanıtlamaktır.
| Koruma | Ne korur | DNSSEC’in rolü |
|---|---|---|
| HTTPS (SSL) | Tarayıcı ile sunucu arasındaki trafik | Yerini almaz |
| SPF, DKIM, DMARC | E-postanın gönderen alan adına ait olduğu | Yerini almaz; kayıtların değiştirilmesini zorlaştırır |
| DNSSEC | DNS yanıtının değiştirilmediği | Kendisi |
| Kayıt kuruluşu kilidi | Alan adının izinsiz transferi | Ayrı bir önlemdir |
Kimler DNSSEC Açmalı
Ziyaretçinin sahte bir adrese yönlendirilmesinin bedeli yüksek olan siteler için DNSSEC güçlü bir ek katmandır: ödeme ve kart bilgisi alan e-ticaret siteleri, müşteri girişi olan portallar, finans ve sağlık hizmeti veren kurumlar, kamu kurumları ve kurumsal e-postası aynı alan adında olan şirketler. Bu tür alan adları, sahte sitelerle kimlik avı yapanların da ilk hedefidir; taklit yöntemleri domain spoofing nedir yazısında anlatıldı.
Tanıtım amaçlı, giriş ya da ödeme almayan küçük bir sitede DNSSEC zarar vermez ama getirisi sınırlıdır. Burada asıl önlemler güncel yazılım, HTTPS ve alan adının kayıt kuruluşunda güvenli tutulmasıdır.
Bilgi
Türkiye’nin ülke uzantısı imzalıdır: .tr ve .com.tr bölgelerinin DS kayıtları DNS kök zincirinde bulunur ve TRABİS, .tr için bir DNSSEC uygulama bildirimi yayımlamıştır. Yani .com.tr ya da .tr alan adınızda da güven zinciri uçtan uca kurulabilir.
Örnek senaryo
Bir e-ticaret şirketi alan adında DNSSEC’i açmış, kayıt kuruluşunda DS kaydını eklemişti. Bir cuma akşamı DNS’i yeni bir sağlayıcıya taşıdı ama eski DS kaydını kaldırmadı. Doğrulama yapan çözümleyicileri kullanan ziyaretçiler siteye ve e-postaya ulaşamadı; sorun, DS kaydı kaldırılıp yeni sağlayıcıda DNSSEC yeniden açılana kadar sürdü. Şirket sonraki taşımada sırayı izledi: önce DS kaldırıldı, yayılma beklendi, sonra ad sunucuları değiştirildi ve yeni DS eklendi. Kesinti yaşanmadı.
DNSSEC Nasıl Etkinleştirilir
Kurulum iki yerde yapılır. Birincisi DNS’in barındırıldığı yerdir: ad sunucularınız hosting firmanızdaysa cPanel’deki DNSSEC aracıyla bölge imzalanır ve bir anahtar üretilir. İkincisi alan adının kayıt kuruluşudur: üretilen anahtarın özeti DS kaydı olarak alan adına eklenir. DS kaydı eklenene kadar imza üretilmiş olsa bile güven zinciri kurulmaz. cPanel tarafındaki adımlar DNSSEC nasıl aktif edilir kartında.
DNS’iniz bir CDN ya da harici DNS sağlayıcısındaysa DNSSEC o sağlayıcıda açılır; cPanel’deki imzanın bir etkisi olmaz. Kayıtların genel yönetimi alan adı DNS yönetimi rehberinde anlatılıyor.
Dikkat
DNSSEC açık bir alan adında ad sunucularını değiştirirken sıra hayati önemdedir. Önce kayıt kuruluşundaki DS kaydını kaldırın, değişikliğin yayılmasını bekleyin, sonra ad sunucusunu değiştirin ve yeni sağlayıcıda DNSSEC’i yeniden açın. Eski DS kaydı yerinde kalırsa doğrulama yapan çözümleyiciler alan adınızı tamamen çözemez ve site ile e-posta birlikte erişilemez olur.
DNSSEC’in Getirdiği Yük
Doğru kurulmuş DNSSEC siteyi yavaşlatmaz; ziyaretçi farkı hissetmez. Yük yönetimdedir: anahtarların süresi, sağlayıcı değişikliğindeki sıra ve DS kaydının güncel tutulması. Alan adını bir yerden başka yere taşıyacaksanız ya da DNS’i sık değiştiriyorsanız bu işleri planlamak gerekir. Transfer süreci domain transfer süreci nasıl işler yazısında anlatıldı.
Sonuç
DNSSEC gerekli mi sorusunun cevabı sitenin riskine bağlıdır. Ödeme, giriş ya da kurumsal e-posta taşıyan alan adları için açılması önerilir; tanıtım sitelerinde isteğe bağlıdır. Açarsanız DS kaydını kayıt kuruluşuna eklemeyi ve ad sunucusu değişikliklerinde önce DS kaydını kaldırmayı unutmayın.
Kontrol Listesi
- Alan adınızın DNS’inin nerede barındırıldığını belirleyin.
- Sitenizde ödeme, giriş ya da kurumsal e-posta olup olmadığına göre karar verin.
- DNS sağlayıcısında bölgeyi imzalayın.
- Kayıt kuruluşunda DS kaydını ekleyin.
- Bir DNSSEC doğrulama aracıyla güven zincirinin tamamlandığını kontrol edin.
- Ad sunucusu değişikliğinden önce DS kaydını kaldırmayı süreç notlarınıza yazın.
- Alan adında kayıt kuruluşu transfer kilidinin etkin olduğunu doğrulayın.
Sıkça sorulan sorular
DNSSEC gerekli mi, Google sıralamasını etkiler mi?
DNSSEC bir sıralama etkeni olarak bilinmiyor. Değeri güvenlikte, ziyaretçinin doğru sunucuya ulaşmasını garanti etmektedir. Sıralama için HTTPS, içerik ve sitenin teknik sağlığı belirleyicidir.
DNSSEC sitemi yavaşlatır mı?
Ziyaretçi açısından fark edilmez. İmzalı yanıtlar biraz daha büyüktür ve doğrulama çözümleyicide yapılır; sayfa açılış süresine etkisi ihmal edilebilir düzeydedir.
.com.tr alan adımda DNSSEC kullanabilir miyim?
Evet. .tr ve .com.tr bölgeleri imzalıdır ve TRABİS .tr için DNSSEC uygulamasını tanımlamıştır. DS kaydının eklenmesi kayıt kuruluşunuz üzerinden yapılır.
DNSSEC açıkken alan adı neden çözülmez hâle gelir?
En sık neden, DS kaydının artık kullanılmayan bir anahtarı göstermesidir: ad sunucusu değiştirilmiş ya da anahtar yenilenmiş ama DS güncellenmemiştir. Doğrulama yapan çözümleyiciler bu durumda yanıtı reddeder.
DNSSEC e-posta güvenliğini sağlar mı?
Doğrudan sağlamaz. E-postanın kimliğini SPF, DKIM ve DMARC kayıtları doğrular. DNSSEC bu kayıtların yolda değiştirilmesini zorlaştırarak onları dolaylı olarak güçlendirir.
Narhost’ta
Alan adınızı Narhost’ta kaydedebilir, DNS’ini cPanel’den yönetebilir ve DNSSEC aracıyla bölgenizi imzalayabilirsiniz.