Kısaca özet
- 3-2-1 yedekleme kuralı, verinizin en az 3 kopyasını tutmanızı, bu kopyaları 2 farklı depolama ortamına dağıtmanızı ve 1 kopyayı fiziksel olarak başka bir yerde saklamanızı söyleyen temel yedekleme ilkesidir.
- Canlı site bir kopya sayılır; yani kural pratikte canlı veriye ek olarak iki bağımsız yedek ister.
- Kuralın güncel genişlemesi 3-2-1-1-0’dır: ek olarak bir kopya çevrimdışı ya da değiştirilemez tutulur ve geri yükleme testinde sıfır hata hedeflenir.
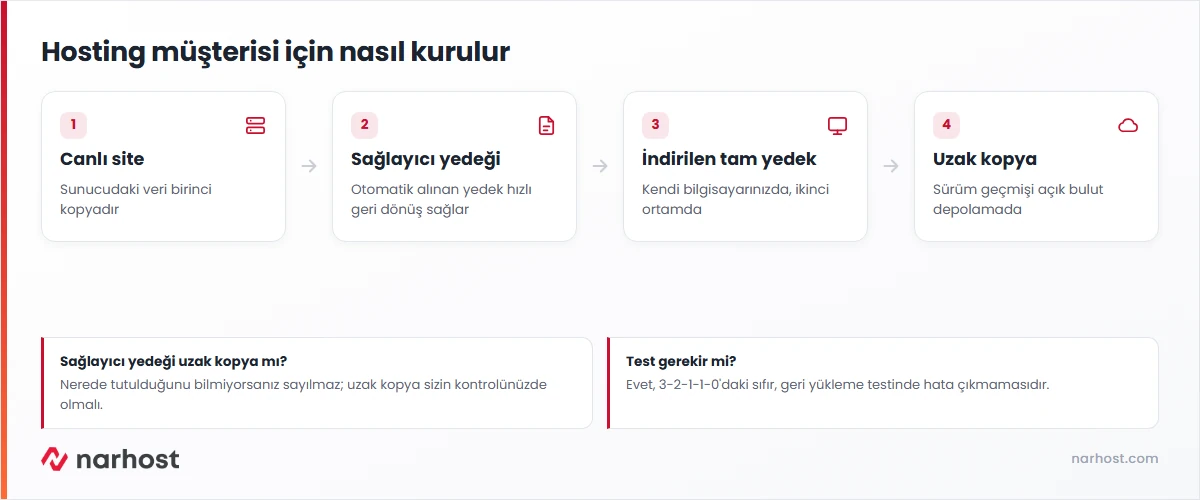
- Hosting müşterisi için sade uygulama üç parçadır: sağlayıcının otomatik yedeği, sizin indirdiğiniz tam hesap yedeği ve bu dosyanın uzak bir depolamadaki kopyası.
- Narhost web hosting hesaplarında yedek haftalık alınır ve 7 gün saklanır; tam hesap yedeğini kendiniz indirebilirsiniz, geri yükleme destek talebiyle yapılır.
Yedeğiniz olduğunu düşünüyorsunuz, çünkü hosting firmanız yedek aldığını söylüyor. Sonra bir gün hesap askıya alınıyor, bir eklenti güncellemesi veritabanını bozuyor ya da fark etmediğiniz bir zararlı yazılım üç hafta boyunca dosyalara yayılıyor. O an sorulan soru “yedek var mı” değil, “temiz ve erişilebilir bir yedek var mı” olur. 3-2-1 yedekleme kuralı tam bu soruya cevap vermek için vardır: tek bir yere, tek bir sağlayıcıya ya da tek bir cihaza güvenmemek.
3-2-1 Yedekleme Kuralı Nedir
Kural üç rakamdan oluşur ve her rakam ayrı bir riski kapatır. 3 kopya: verinin toplamda en az üç kopyası bulunur; canlı veri bunlardan biridir. 2 farklı ortam: kopyalar en az iki farklı türde depolamada tutulur, örneğin sunucu diski ve harici disk ya da nesne depolama. 1 uzak kopya: kopyalardan biri canlı verinin bulunduğu binadan, veri merkezinden ya da hesaptan fiziksel olarak ayrı bir yerdedir.
İlke uzun süredir kurumsal BT’nin temel kuralıdır ve ABD siber güvenlik ajansının veri yedekleme seçenekleri rehberi de bu kuralı önerir. Küçük bir web sitesi için de geçerliliği aynıdır, çünkü kuralın kapattığı riskler site büyüklüğünden bağımsızdır.
Her Rakam Hangi Riski Kapatır
Kuralın mantığını anlamak, onu ezberden değil ihtiyaca göre uygulamayı sağlar. Aşağıdaki tablo her parçanın hangi senaryoya karşı koruduğunu gösteriyor.
| Kural parçası | Neyi ister | Kapattığı risk | Hosting müşterisi için örnek |
|---|---|---|---|
| 3 kopya | Canlı veri artı iki yedek | Tek yedeğin bozuk ya da eksik çıkması | Canlı site, sağlayıcı yedeği, kendi indirdiğiniz yedek |
| 2 farklı ortam | Kopyalar farklı depolama türünde | Aynı disk ya da aynı sistem arızasının hepsini birden götürmesi | Sunucu diski ve bilgisayarınızdaki ya da harici diskteki dosya |
| 1 uzak kopya | Bir kopya başka bir yerde | Veri merkezi olayı, hesap askıya alınması, sağlayıcıya erişimin kesilmesi | Bulut depolama hesabınızdaki kopya |
| +1 çevrimdışı (3-2-1-1-0) | Silinemeyen ya da bağlantısız kopya | Fidye yazılımının bağlı yedekleri de şifrelemesi | Değiştirilemez modda saklanan ya da bağlantısı kesilen disk |
| 0 hata (3-2-1-1-0) | Düzenli geri yükleme testi | Yedeğin ihtiyaç anında açılmaması | Test ortamında yedekten site açmak |
Bilgi
“İki farklı ortam” kuralı eskiden disk ve teyp anlamına geliyordu. Bugün pratik karşılığı, kopyaların aynı arıza noktasını paylaşmamasıdır. Aynı sunucudaki iki ayrı klasör iki ortam sayılmaz; sunucu diski ile sizin bilgisayarınız ya da bir bulut depolama hizmeti sayılır.
3-2-1-1-0, Kuralın Güncel Hâli
Fidye yazılımları yaygınlaştıkça klasik kuralın bir açığı ortaya çıktı. Saldırgan bir sisteme sızdığında erişebildiği bütün yedekleri de şifreleyebilir ya da silebilir. Bu yüzden kurala iki rakam eklendi. Ek “1”, kopyalardan birinin çevrimdışı tutulması ya da belirli bir süre silinemez ve değiştirilemez olarak saklanması demektir. “0” ise yedeklerin düzenli geri yükleme testiyle doğrulanması ve testte hata çıkmamasıdır.
Küçük bir site için 3-2-1-1-0 karmaşık görünse de uygulaması basittir. Aylık indirdiğiniz tam yedeği bağlantısını keseceğiniz bir harici diske kopyalamak ek “1”i karşılar. Yılda birkaç kez bu yedekten bir test ortamında siteyi açmak da “0”ı karşılar.
Dikkat
Senkronize edilen bir klasör yedek değildir. Bilgisayarınızdaki bir klasörü bulut depolamayla eşitliyorsanız, orada silinen ya da şifrelenen dosya birkaç saniye içinde bulutta da silinir ya da şifrelenir. Uzak kopya için sürüm geçmişi tutan ya da dosyayı değiştirilemez modda saklayan bir yöntem seçin.
Hosting Müşterisi 3-2-1 Yedekleme Kuralını Nasıl Uygular
Paylaşımlı hosting kullanan bir site sahibi için kural üç somut adıma iner. Birinci kopya zaten vardır: sunucudaki canlı site. İkinci kopya sağlayıcının otomatik aldığı yedektir; bunun ne sıklıkla alındığını ve kaç gün saklandığını bilmek gerekir. Üçüncü kopya sizin sorumluluğunuzdadır: panelden tam hesap yedeğini indirir, hem kendi bilgisayarınızda hem de bir bulut depolama hesabında saklarsınız.
Sağlayıcı yedeği ile sizin kopyanız arasındaki fark önemlidir. Sağlayıcı yedeği hızlı geri dönüş için idealdir, ama hesabınıza erişim kesildiğinde ya da yedek aralığından eski bir soruna dönmeniz gerektiğinde işe yaramaz. Sizin indirdiğiniz kopya ise tamamen sizin kontrolünüzdedir. Yedek dosyasını panelden nasıl alacağınızı yedek dosyası indirme kartı adım adım gösteriyor.
Kopyaların hangi sıklıkla yenileneceği sitenizin ne kadar hızlı değiştiğine bağlıdır. Sipariş alan bir mağaza ile ayda bir yazı eklenen bir kurumsal site aynı takvimi kullanmaz; doğru aralığı belirlemek için ne sıklıkla yedek almalı yazısına bakabilirsiniz.
Örnek senaryo
Bir diş kliniğinin tanıtım sitesi WordPress üzerinde çalışıyor ve ayda iki kez güncelleniyor. Klinik şu düzeni kuruyor: hosting sağlayıcısının haftalık otomatik yedeği birinci yedek; her ayın ilk iş günü panelden indirilen tam hesap yedeği ikinci yedek. İndirilen dosya ofis bilgisayarına ve sürüm geçmişi açık bir bulut depolama klasörüne konuyor, üç ayda bir de bağlantısı kesilen bir harici diske aktarılıyor. Bir eklenti güncellemesi siteyi bozduğunda geri dönüş sağlayıcı yedeğiyle yapılıyor; iki ay önceki bir içerik silindiğinde ise aylık arşivden bulunuyor.
Otomatik ve Manuel Yedek Kuralın Neresinde Durur
3-2-1 yedekleme kuralı yedeğin nasıl alındığını değil, nerede ve kaç kopya olarak tutulduğunu tanımlar. Otomatik yedek unutulmadığı için sürekliliği sağlar; manuel yedek ise büyük bir değişiklikten hemen önce alındığı için doğru anı yakalar. İkisini birlikte kullanmak kuralı en az çabayla karşılamanın yoludur. İki yöntemin güçlü ve zayıf yanlarını otomatik mi manuel yedekleme mi yazısı ayrıntılı karşılaştırıyor.
Yedeğin genel olarak neden bu kadar üzerinde durulduğunu, veri kaybının işletmeye gerçek maliyetini ve sağlayıcı seçerken sorulacak soruları hosting yedeklemesi neden önemli yazısında bulabilirsiniz.
Sık Yapılan Hatalar
En yaygın hata, sağlayıcı yedeğini tek güvence saymaktır. Sağlayıcı yedeği değerlidir ama tek başına kuralın yalnız bir parçasını karşılar. İkinci hata, yedeği aynı hesabın içinde bırakmaktır; panelden oluşturulan bir yedek dosyası indirilmeden hesapta duruyorsa hesapla birlikte kaybolur ve disk kotanızı da doldurur.
Üçüncü hata yalnız dosyaları yedeklemektir. WordPress ya da benzeri bir sistemde içeriğin tamamı veritabanındadır; veritabanı dökümü olmayan bir dosya yedeği siteyi geri getirmez. Dördüncü hata ise hiç test etmemektir. Açılmayan, eksik ya da parolası unutulmuş bir yedek arşivi, yedeğin hiç olmamasıyla aynı sonucu verir. NIST’in BT acil durum planlama rehberi SP 800-34 de yedeklerin uzak bir konumda tutulmasını ve kurtarma adımlarının düzenli sınanmasını önerir.
Sonuç
3-2-1 yedekleme kuralı, tek bir arıza noktasının bütün verinizi götürmesini engelleyen basit bir sayım kuralıdır. Hosting müşterisi için karşılığı; sağlayıcı yedeği, sizin indirdiğiniz tam yedek ve bu yedeğin uzak bir kopyasıdır. Yılda birkaç kez yapılan geri yükleme testi de düzeni gerçekten güvenilir kılar.
Narhost Hostingte Yedeğin Yeri
Narhost web hosting hesaplarında yedek haftalık olarak otomatik alınır ve 7 gün saklanır; bu, kuralın sağlayıcı tarafındaki kopyasıdır. Tam hesap yedeğini panelden kendiniz indirebilirsiniz, böylece ikinci ortam ve uzak kopya sizin elinizde olur. Sağlayıcı yedeğinden geri yükleme destek talebiyle yapılır. Paket ayrıntıları web hosting paketleri sayfasında yer alıyor.
Kontrol Listesi, Kuralı Kurmak İçin
- Sağlayıcınızın yedek sıklığını ve saklama süresini yazılı olarak öğrenin.
- Panelden tam hesap yedeğini indirin ve dosyaları ile veritabanını içerdiğini kontrol edin.
- İndirilen yedeği sunucudan ayrı iki yerde saklayın: bilgisayarınız ve bir bulut depolama hesabı.
- Bulut kopyasında sürüm geçmişini ya da değiştirilemez saklamayı açın.
- Arada bir kopyayı bağlantısı kesilen bir harici diske aktarın.
- Kendi yedeğinizi hangi aralıkla yenileyeceğinizi takvime yazın.
- Yılda en az iki kez yedekten bir test ortamında siteyi açarak geri yüklemeyi deneyin.
Sıkça sorulan sorular
3-2-1 yedekleme kuralı küçük bir web sitesi için gerekli mi?
Gerekli, çünkü kuralın koruduğu riskler site büyüklüğüne bakmaz. Hesap askıya alınması, bozuk bir güncelleme ya da zararlı yazılım küçük sitelerde de olur. Küçük sitede uygulaması da basittir: sağlayıcı yedeğine ek olarak düzenli indirdiğiniz tam yedeği bilgisayarınızda ve bir bulut depolamada saklamanız yeterlidir.
Hosting firmasının yedeği uzak kopya sayılır mı?
Yedeğin nerede tutulduğunu bilmiyorsanız saymayın. Sağlayıcı yedeği farklı bir sunucuda dursa bile aynı sağlayıcıya bağlıdır; hesabınıza erişim kesildiğinde ona da ulaşamazsınız. Uzak kopya, sizin kontrolünüzdeki ve sağlayıcıdan bağımsız bir yerde duran kopyadır.
Canlı site 3 kopyadan biri mi sayılır?
Evet. Kuralın klasik tanımında canlı veri üç kopyadan biridir. Bu yüzden 3-2-1, canlı veriye ek olarak iki bağımsız yedek ister. Daha temkinli bazı uygulamalar canlı veriyi saymayıp üç ayrı yedek tutar; küçük siteler için iki bağımsız yedek genellikle yeterli bir dengedir.
Yedekleri hangi biçimde saklamak gerekir?
Hosting hesabı için en pratik biçim, panelin ürettiği tam hesap yedeğidir; dosyaları, veritabanlarını ve e-posta verisini tek arşivde toplar. Yedeği parolalı bir arşivde tutmak iyi bir alışkanlıktır, ama parolayı yedekle aynı yerde saklamayın. Parolasını kaybettiğiniz bir yedek, ihtiyaç anında açılmaz.
Yedeği ne kadar süre saklamalıyım?
En az bir kopyayı, bir sorunu fark etme sürenizden daha eski tutun. Zararlı yazılım ya da yanlış silinen içerik haftalarca fark edilmeyebilir; yalnız son haftanın yedeği varsa o yedek de sorunlu olabilir. Birkaç aylık aylık arşiv tutmak bu riski kapatır.
Narhost’ta
Web hosting hesaplarımızda yedek haftalık alınır ve 7 gün saklanır; tam hesap yedeğini panelden indirip kendi uzak kopyanızı oluşturabilirsiniz.